



Эксперты нашли способ избавиться от неудаляемого Android-вредоноса

Эксперты нашли способ избавиться от неудаляемого Android-вредоноса

Эксперты нашли способ избавиться от неудаляемого Android-вредоноса

Исследователям в области кибербезопасности спустя десять месяцев всё же удалось найти надёжный способ, помогающий избавиться от сложной вредоносной программы для Android — xHelper. Напомним, что ранее зловред считался неудаляемым.

xHelper терроризировал пользователей Android на протяжении десяти месяцев. Впервые его обнаружили в марте 2019 года.

Согласно многочисленным жалобам, наводнившим форумы в прошлом году, xHelper нельзя удалить даже через сброс смартфона к заводским настройкам.

Спустя несколько часов после подобного сброса xHelper переустанавливал себя в системе без всякого взаимодействия с жертвой.

При этом нельзя было сказать, что xHelper является именно вредоносной программой, скорее — раздражающей. Приложение докучало пользователям показом всплывающих рекламных окон или спамерских уведомлений.

Как установили эксперты, xHelper попадал на устройства пользователей с помощью приложений, установленных из сторонних источников.

К счастью, специалист из Malwarebytes Нэйтан Коллиер опубликовал пошаговую инструкцию, с помощью которой можно избавиться от xHelper.

Обратите внимание, что инструкция требует установить приложение Malwarebytes для Android, но оно абсолютно бесплатное, так что переживать не стоит. Итак:

  1. Установите из Google Play Store файловый менеджер с возможностью поиска файлов в директориях.
  2. Временно отключите Google Play Store, чтобы пресечь переустановку зловреда: Настройки > Приложения > Google Play Store > кнопка «Отключить».
  3. Запустите сканирование системы Android в приложении Malwarebytes — оно поможет вычислить имя процесса, за которым скрывается xHelper (как правило, это следующие имена: fireway, xhelper и дублирующее — Settings).
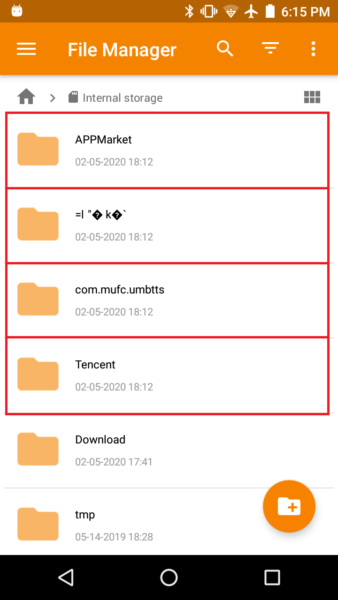
  4. Откройте файловый менеджер и найдите в хранилище любой объект, имя которого начинается на com.mufc.
  5. Отметьте или запишите для себя дату последней модификации всего, что начинается на com.mufc.
  6. Удалите всё, что начинается на com.mufc и все объекты с такой же датой модификации (за исключением папок вроде «Загрузки»).
  7. Активируйте Google Play Store — Настройки > Приложения > Google Play Store > кнопка «Включить».

Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru