



Связка уязвимостей SweynTooth угрожает сотням Bluetooth-устройств

Связка уязвимостей SweynTooth угрожает сотням Bluetooth-устройств

Связка уязвимостей SweynTooth угрожает сотням Bluetooth-устройств

Исследователи в области кибербезопасности выявили множество уязвимостей в реализации технологии «Bluetooth с низким энергопотреблением» (BLE) в электронных схемах System-on-a-Chip (однокристальная система, SoC).

Данные бреши эксперты объединили под общим названием SweynTooth. Находящийся в зоне действия Bluetooth атакующий может привести к сбою в работе уязвимых устройств.

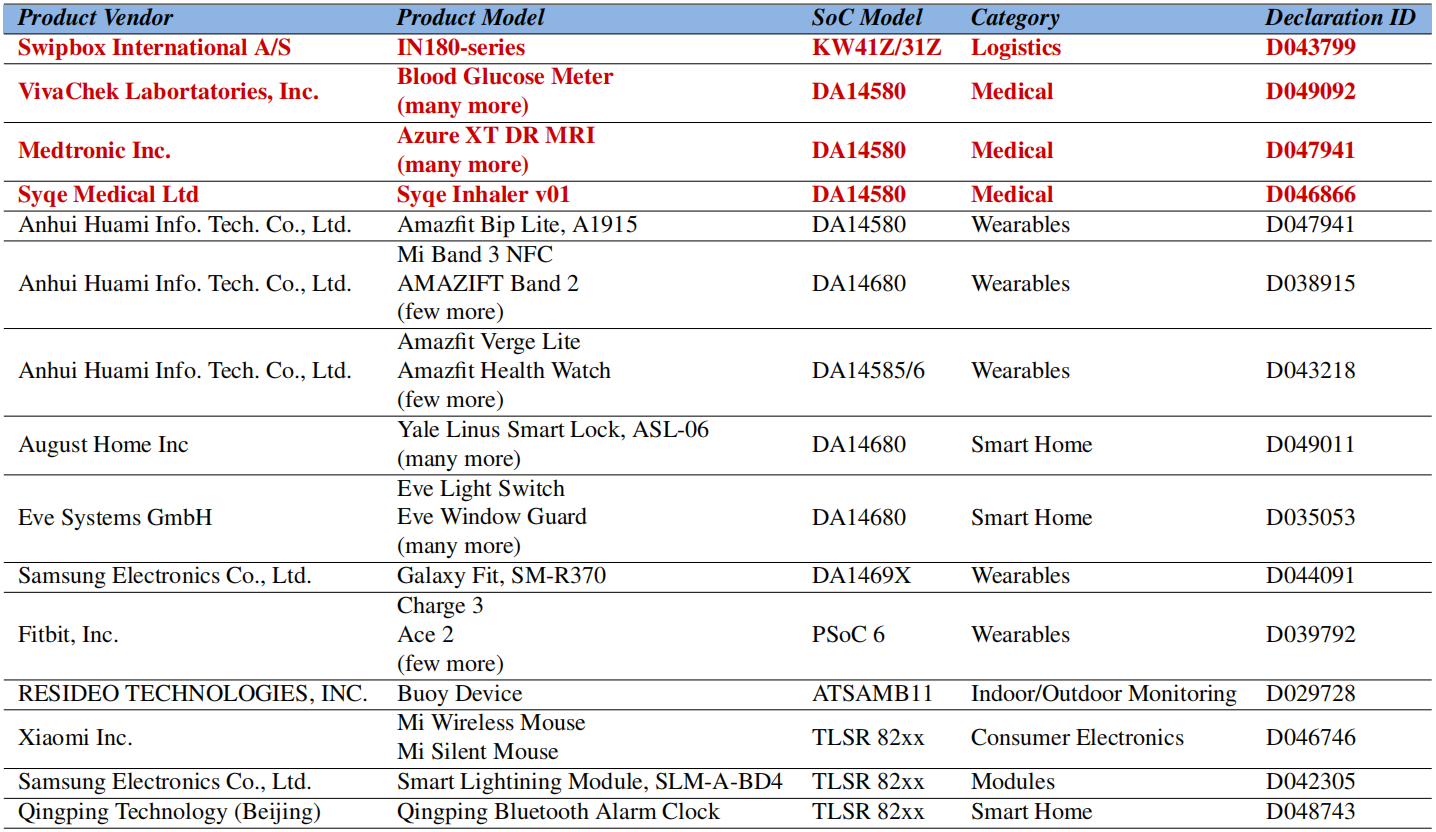
Работающие на SoC девайсы таких вендоров, как Texas Instruments, NXP, Cypress, Dialog Semiconductors, Microchip, STMicroelectronics и Telink Semiconductor затронуты SweynTooth. В результате злоумышленник может принудительно перезагрузить устройства или обойти безопасный метод создания пары BLE.

Проблемы безопасности обнаружили трое специалистов из Сингапурского университета технологии и дизайна. Из 15 вендоров девять уже пропатчили свои устройства. Однако шесть до сих пор уязвимы перед атаками.

По словам исследователей, под угрозой также умные часы Fitbit Inspire, продукты для умного дома от Eve Systems, August Smart Lock и трекер потерянных вещей CubiTag.

Хуже всего, что описанные уязвимости также затрагивают и оборудование, используемое в сфере здравоохранения. Сбои в таких устройствах могут вызвать осложнения у пациентов и даже привести к смерти.

Рекламный PDF-ридер из Google Play обманул защиту Android и Samsung

Официальный магазин приложений — это всё-таки не стерильная операционная. Автор Android Police Фейт Леру рассказала, как установленный из Google Play PDF-ридер начал показывать на смартфоне его матери назойливое уведомление и рекламу, которые невозможно было просто смахнуть.

Баннер настойчиво предлагал перейти по ссылке и установить некое дополнение для полной защиты данных. 

Выглядело это настолько убедительно, насколько обычно выглядят попытки завести пользователя туда, куда ему точно не надо.

Самое неприятное: Google Play Protect и встроенная защита приложений Samsung проверили смартфон и ничего подозрительного не обнаружили. Автор удалил программу вручную и посоветовал отправить жалобу в Google Play.

При этом достоверно установить вредоносную функциональность приложения она не смогла, речь идёт о подозрительном поведении с признаками рекламного софта, а не о подтверждённом банковском трояне.

Случай далеко не уникальный. По данным Malwarebytes, в 2025 году Google удалила из магазина 77 вредоносных приложений, суммарно набравших не менее 19 млн установок. Часто зловреды притворяются PDF-ридерами, клавиатурами, фоторедакторами, трекерами здоровья, ускорителями батареи и чистильщиками памяти.

Перед установкой стоит проверить разработчика, отзывы, историю обновлений и запрашиваемые разрешения. А если безобидный просмотрщик документов внезапно требует доступ к СМС, уведомлениям или специальным возможностям Android, лучше таким софтом не пользоваться.

RSS: Новости на портале Anti-Malware.ru