



Благодаря Echobot число атак на АСУ ТП в 2019 году выросло на 2000%

Благодаря Echobot число атак на АСУ ТП в 2019 году выросло на 2000%

Благодаря Echobot число атак на АСУ ТП в 2019 году выросло на 2000%

Согласно последнему отчёту IBM «2020 X-Force Threat Intelligence Index», в 2019 году количество атак на системы автоматизации технологических процессов (OT) резко возросло. Исследователи полагают, что причиной скачка стал IoT-вредонос Echobot.

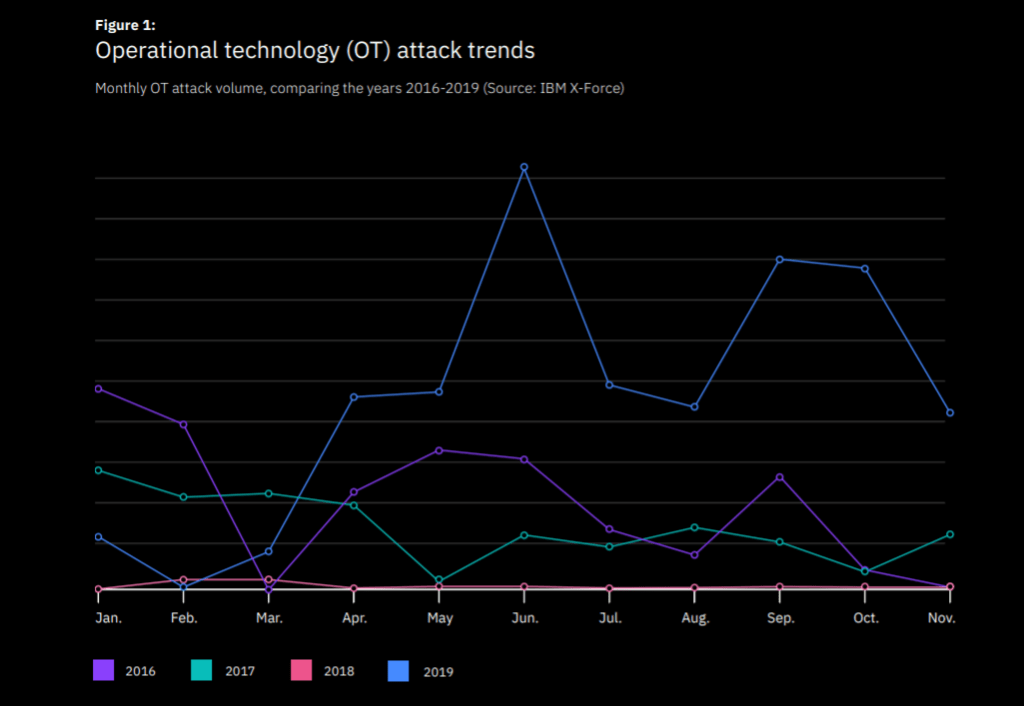
Команда IBM отметила, что в сравнении с 2018 годом в 2019-ом число подобных атак выросло на целых 2000%. Более того, прошлый год отметился самым большим количеством таких инцидентов (когда-либо зафиксированным).

«Число OT-атак достигло своего пика. Вредоносные кампании, в ходе которых злоумышленники атакуют АСУ ТП, за год увеличились на 2000%. Это самая крупная цифра за последние три года, когда велась соответствующая статистика», — пишет IBM.

Если посмотреть на график, который мы приводим ниже, действительно создаётся впечатление, что киберпреступники приложили немало усилий для атак на автоматизированные системы управления технологическими процессами.

Как правило, злоумышленники стараются использовать уязвимости в АСУ ТП/SCADA, а иногда прибегают к техникам вроде «password spraying» — когда атакующий пытается получить доступ к большому количеству аккаунтов за счёт подбора часто используемых паролей.

Также исследователи уточнили, что атаки на АСУ ТП чаще всего совершались в рамках двух вредоносных кампаний, одну из которых контролировала киберпреступная группировка Xenotime, а вторую — Hive0016 (APT33).

Также в отчёте IBM можно найти интересную информацию относительно эксплуатации древних уязвимостей в продуктах Microsoft.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru