



Благодаря Echobot число атак на АСУ ТП в 2019 году выросло на 2000%

Благодаря Echobot число атак на АСУ ТП в 2019 году выросло на 2000%

Благодаря Echobot число атак на АСУ ТП в 2019 году выросло на 2000%

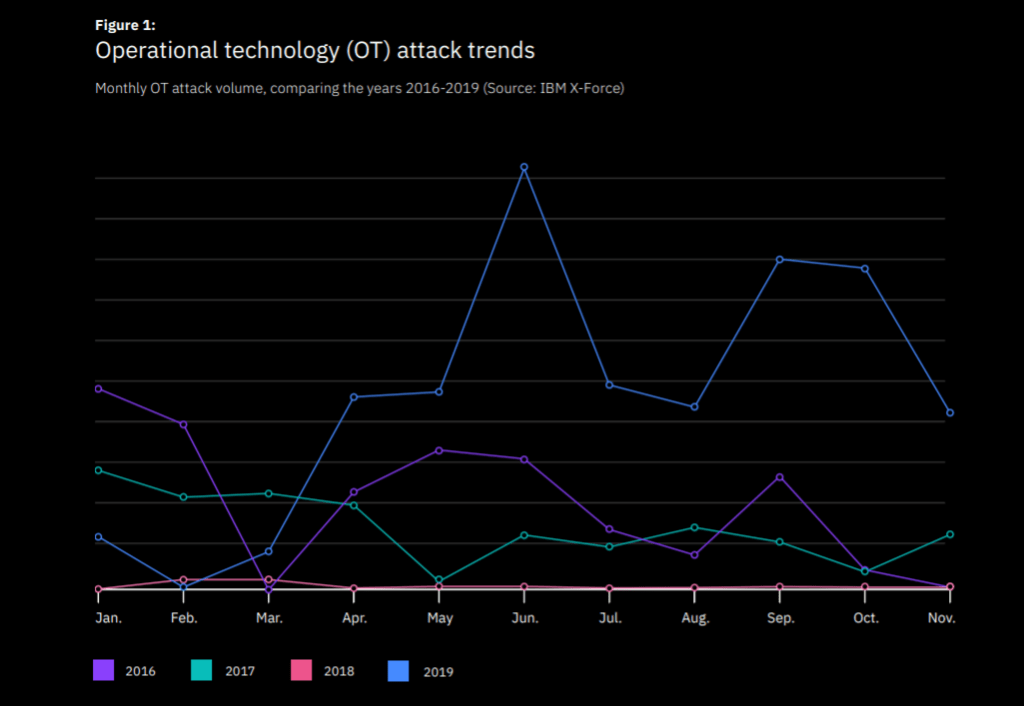
Согласно последнему отчёту IBM «2020 X-Force Threat Intelligence Index», в 2019 году количество атак на системы автоматизации технологических процессов (OT) резко возросло. Исследователи полагают, что причиной скачка стал IoT-вредонос Echobot.

Команда IBM отметила, что в сравнении с 2018 годом в 2019-ом число подобных атак выросло на целых 2000%. Более того, прошлый год отметился самым большим количеством таких инцидентов (когда-либо зафиксированным).

«Число OT-атак достигло своего пика. Вредоносные кампании, в ходе которых злоумышленники атакуют АСУ ТП, за год увеличились на 2000%. Это самая крупная цифра за последние три года, когда велась соответствующая статистика», — пишет IBM.

Если посмотреть на график, который мы приводим ниже, действительно создаётся впечатление, что киберпреступники приложили немало усилий для атак на автоматизированные системы управления технологическими процессами.

Как правило, злоумышленники стараются использовать уязвимости в АСУ ТП/SCADA, а иногда прибегают к техникам вроде «password spraying» — когда атакующий пытается получить доступ к большому количеству аккаунтов за счёт подбора часто используемых паролей.

Также исследователи уточнили, что атаки на АСУ ТП чаще всего совершались в рамках двух вредоносных кампаний, одну из которых контролировала киберпреступная группировка Xenotime, а вторую — Hive0016 (APT33).

Также в отчёте IBM можно найти интересную информацию относительно эксплуатации древних уязвимостей в продуктах Microsoft.

Подпишитесь на новости

В 2027 году эксперты ждут рост успешных кибератак на 30-40%

Число успешных кибератак в 2027 году может вырасти на 30-40%. Такой прогноз дала ведущий аналитик Positive Technologies Яна Авезова. Злоумышленники будут активнее использовать ИИ для автоматизации атак, а также легитимные инструменты администрирования, позволяющие дольше оставаться незамеченными.

Прогнозы специалистов собраны в материале «Известий». Руководитель Kaspersky GReAT в России и СНГ Дмитрий Галов ожидает дальнейшего роста атак на цепочки поставок.

Через менее защищённых подрядчиков преступники смогут добираться до крупных заказчиков. Дополнительные риски создаёт внедрение корпоративных ИИ-систем с доступом к данным и внутренним сервисам.

Среди вероятных целей — серверы обновлений, системы централизованного управления ПО и инфраструктура разработки. Их компрометация позволяет распространять вредоносный код сразу на множество устройств или организаций.

Руководитель направления ИБ Лиги цифровой экономики Сергей Тунчик прогнозирует применение автономных ИИ-агентов для поиска уязвимостей и адаптации атак. Сами корпоративные агенты также могут стать точкой проникновения благодаря выданным им полномочиям.

Руководитель отдела ИБ Axiom JDK Дмитрий Карасовский относит к основным целям госсектор, ИТ-компании и промышленность. Особый интерес для атакующих представляют поставщики ПО, поскольку взлом одного разработчика открывает путь к его заказчикам.

RSS: Новости на портале Anti-Malware.ru