



Благодаря Echobot число атак на АСУ ТП в 2019 году выросло на 2000%

Благодаря Echobot число атак на АСУ ТП в 2019 году выросло на 2000%

Благодаря Echobot число атак на АСУ ТП в 2019 году выросло на 2000%

Согласно последнему отчёту IBM «2020 X-Force Threat Intelligence Index», в 2019 году количество атак на системы автоматизации технологических процессов (OT) резко возросло. Исследователи полагают, что причиной скачка стал IoT-вредонос Echobot.

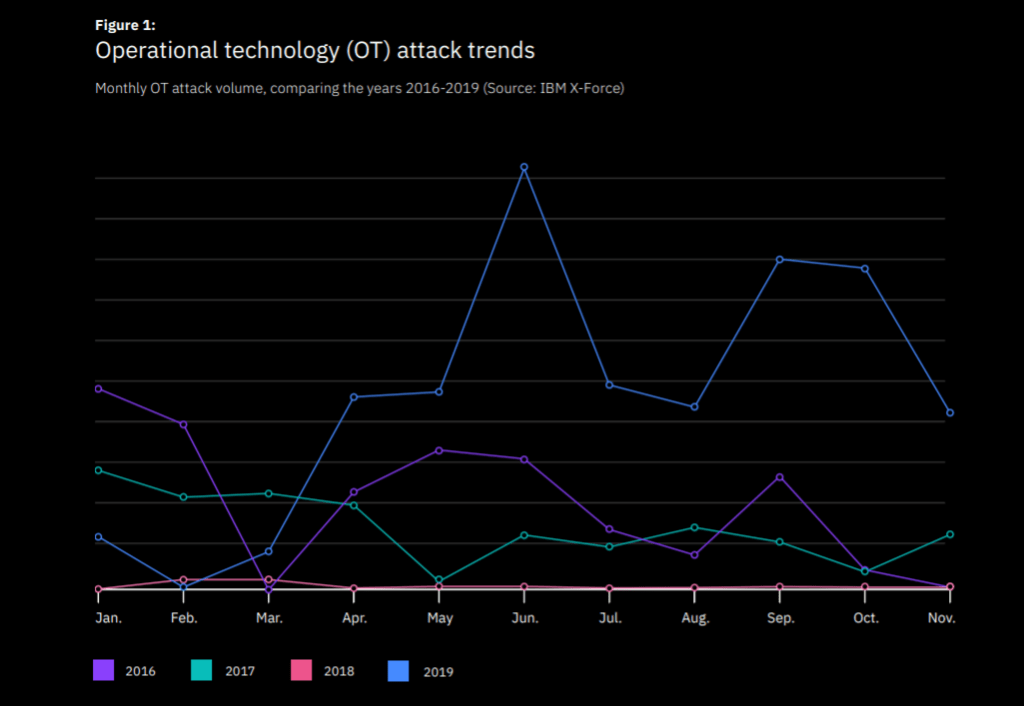
Команда IBM отметила, что в сравнении с 2018 годом в 2019-ом число подобных атак выросло на целых 2000%. Более того, прошлый год отметился самым большим количеством таких инцидентов (когда-либо зафиксированным).

«Число OT-атак достигло своего пика. Вредоносные кампании, в ходе которых злоумышленники атакуют АСУ ТП, за год увеличились на 2000%. Это самая крупная цифра за последние три года, когда велась соответствующая статистика», — пишет IBM.

Если посмотреть на график, который мы приводим ниже, действительно создаётся впечатление, что киберпреступники приложили немало усилий для атак на автоматизированные системы управления технологическими процессами.

Как правило, злоумышленники стараются использовать уязвимости в АСУ ТП/SCADA, а иногда прибегают к техникам вроде «password spraying» — когда атакующий пытается получить доступ к большому количеству аккаунтов за счёт подбора часто используемых паролей.

Также исследователи уточнили, что атаки на АСУ ТП чаще всего совершались в рамках двух вредоносных кампаний, одну из которых контролировала киберпреступная группировка Xenotime, а вторую — Hive0016 (APT33).

Также в отчёте IBM можно найти интересную информацию относительно эксплуатации древних уязвимостей в продуктах Microsoft.

Подпишитесь на новости

Пассворк вдвое снизил цену на менеджер паролей к «Чёрной пятнице»

Пассворк, российский разработчик менеджера паролей и секретов для бизнеса, с 16 ноября по 5 декабря проводит акцию «Чёрная пятница». Для каждой версии продукта действует своё предложение: для установки на серверы компании — скидка, для облачного решения — бонус при пополнении баланса.

Задача, которую решают такие системы, знакома большинству ИТ-отделов. Доступы к рабочим сервисам со временем расползаются по чатам, таблицам и личным заметкам. Сложности начинаются, когда новому сотруднику нужно сразу выдать несколько доступов, уходящему закрыть их, а подрядчику открыть доступ ровно на неделю.

В Пассворке учётные данные хранятся в общих сейфах. Доступ к ним выдаёт администратор через роли и группы, а действия пользователей сохраняются в истории. Новому сотруднику открываются нужные сейфы, у уходящего права отзываются в одном месте, а подрядчику можно открыть только те записи, которые нужны ему для работы.

Версия для установки на серверы подходит организациям, которые хотят хранить данные внутри своего контура. Облачное решение рассчитано на тех, кому нужен быстрый старт без собственной инфраструктуры.

В рамках акции на покупку версии для установки на собственные серверы действует скидка 50%. В облачном решении пополнения баланса в период акции удваиваются.

Продукт можно протестировать бесплатно. Подробные условия опубликованы на сайте Пассворка.

RSS: Новости на портале Anti-Malware.ru