



Благодаря Echobot число атак на АСУ ТП в 2019 году выросло на 2000%

Благодаря Echobot число атак на АСУ ТП в 2019 году выросло на 2000%

Благодаря Echobot число атак на АСУ ТП в 2019 году выросло на 2000%

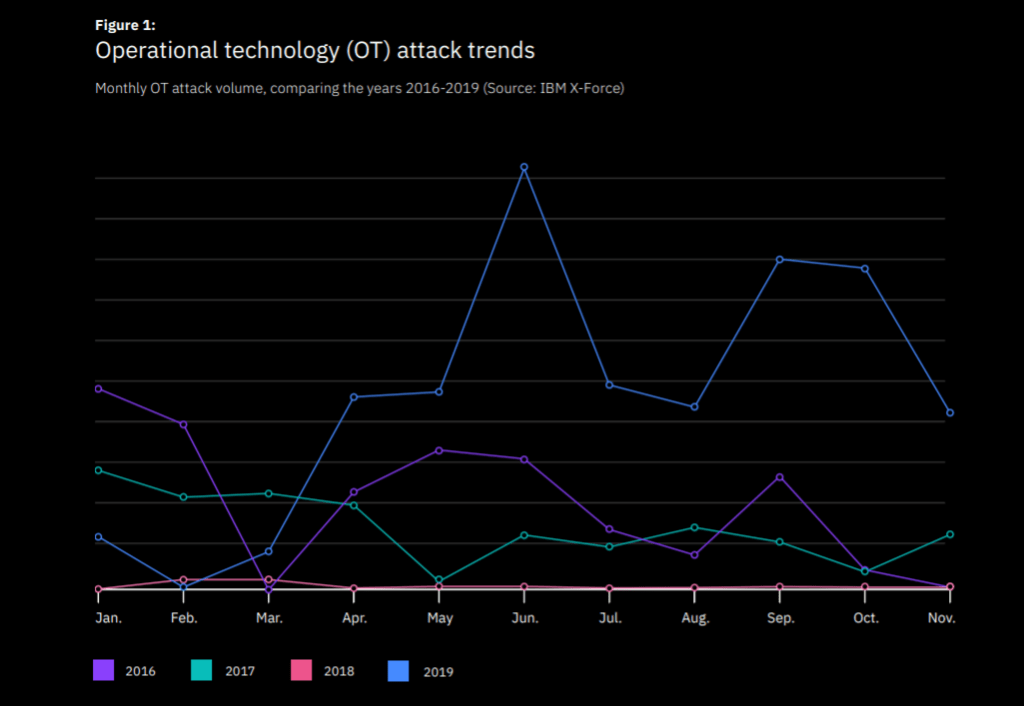
Согласно последнему отчёту IBM «2020 X-Force Threat Intelligence Index», в 2019 году количество атак на системы автоматизации технологических процессов (OT) резко возросло. Исследователи полагают, что причиной скачка стал IoT-вредонос Echobot.

Команда IBM отметила, что в сравнении с 2018 годом в 2019-ом число подобных атак выросло на целых 2000%. Более того, прошлый год отметился самым большим количеством таких инцидентов (когда-либо зафиксированным).

«Число OT-атак достигло своего пика. Вредоносные кампании, в ходе которых злоумышленники атакуют АСУ ТП, за год увеличились на 2000%. Это самая крупная цифра за последние три года, когда велась соответствующая статистика», — пишет IBM.

Если посмотреть на график, который мы приводим ниже, действительно создаётся впечатление, что киберпреступники приложили немало усилий для атак на автоматизированные системы управления технологическими процессами.

Как правило, злоумышленники стараются использовать уязвимости в АСУ ТП/SCADA, а иногда прибегают к техникам вроде «password spraying» — когда атакующий пытается получить доступ к большому количеству аккаунтов за счёт подбора часто используемых паролей.

Также исследователи уточнили, что атаки на АСУ ТП чаще всего совершались в рамках двух вредоносных кампаний, одну из которых контролировала киберпреступная группировка Xenotime, а вторую — Hive0016 (APT33).

Также в отчёте IBM можно найти интересную информацию относительно эксплуатации древних уязвимостей в продуктах Microsoft.

Подпишитесь на новости

Как распознать шпиона на Android: проверка разрешений и трафика

Необычный расход трафика, перегрев и быстрая разрядка смартфона могут указывать на работу вредоносного приложения. Однако сами по себе эти симптомы не доказывают заражение: причиной бывают и обычные фоновые процессы.

Android Authority опубликовало рекомендации по поиску и удалению подозрительных программ на Android.

Автор материала Энди Уокер советует начать с проверки разрешений. Доступ к контактам, камере или сообщениям должен соответствовать назначению приложения. Например, калькулятору не нужны контакты пользователя.

Особого внимания заслуживает доступ к специальным возможностям Android. Он может позволять программе читать содержимое экрана и выполнять действия от имени владельца устройства. Необоснованный запрос таких полномочий — повод проверить приложение.


Следующий шаг — сканирование через Google Play Protect. При этом автор отмечает, что встроенная защита способна пропустить угрозу. Для более подробного анализа сетевых соединений в статье предлагается PCAPdroid: он помогает увидеть, с какими серверами связываются приложения.

Перед удалением подозрительной программы Уокер рекомендует отключить сетевые подключения, отозвать её разрешения и доступ к специальным возможностям. Если обычное удаление не срабатывает, можно попробовать безопасный режим, в котором сторонние приложения не запускаются.


Крайняя мера — сброс устройства к заводским настройкам с удалением данных. Восстановление приложений из прежней резервной копии может вернуть подозрительную программу. Пароли связанных со смартфоном аккаунтов автор советует менять с другого устройства.

RSS: Новости на портале Anti-Malware.ru