



Мощный DDoS вывел в офлайн 25% Ирана

Мощный DDoS вывел в офлайн 25% Ирана

Мощный DDoS вывел в офлайн 25% Ирана

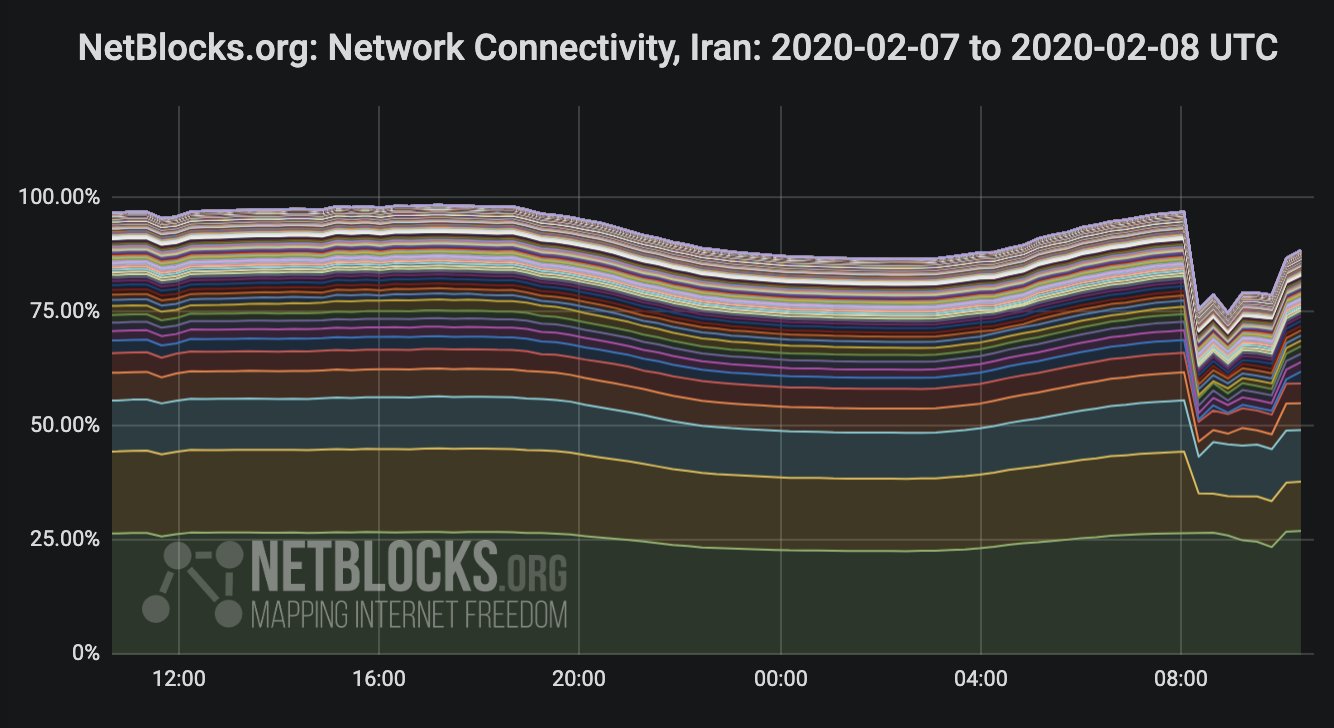
Иран в очередной раз оказался жертвой кибератаки — на этот раз массированный DDoS лишил страну доступа в Сеть на 75%. Неизвестные, но явно хорошо подготовленные киберпреступники атаковали инфраструктуру Ирана. Эксперты не спешат проводить параллели с американо-иранским конфликтом.

Обсерватория NetBlocks, отслеживающая перебои и проблемы с доступом в интернет, на выходных сообщила о масштабной проблеме Ирана — большая часть страны лишилась доступа в Сеть.

Собранные данные NetBlocks представила в своём Twitter-аккаунте: 8 февраля около 08:45 доступ в интернет Ирана упал на 75%. Судя по всему, инцидент как-то связан с применением властями техники изоляции, известной как «Digital Fortress».

Digital Fortress выступает в роли своего рода национального киберщита. Также описание этой технологии можно встретить под именем D DEZHFA/Dejfa.

«Наши данные подтверждают проблемы доступа в Сеть, зафиксированные в Иране. Впервые сбои были замечены в субботу утром, продолжались они несколько часов», — сообщила NetBlocks.

Также стало известно, что под ударом оказалось большинство ключевых иранских интернет-провайдеров. Спустя приблизительно час доступ в Сеть частично восстановили. Как уже отмечалось выше, общие онлайн-показатели Ирана упали в пике на 75%.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru