



Мощный DDoS вывел в офлайн 25% Ирана

Мощный DDoS вывел в офлайн 25% Ирана

Мощный DDoS вывел в офлайн 25% Ирана

Иран в очередной раз оказался жертвой кибератаки — на этот раз массированный DDoS лишил страну доступа в Сеть на 75%. Неизвестные, но явно хорошо подготовленные киберпреступники атаковали инфраструктуру Ирана. Эксперты не спешат проводить параллели с американо-иранским конфликтом.

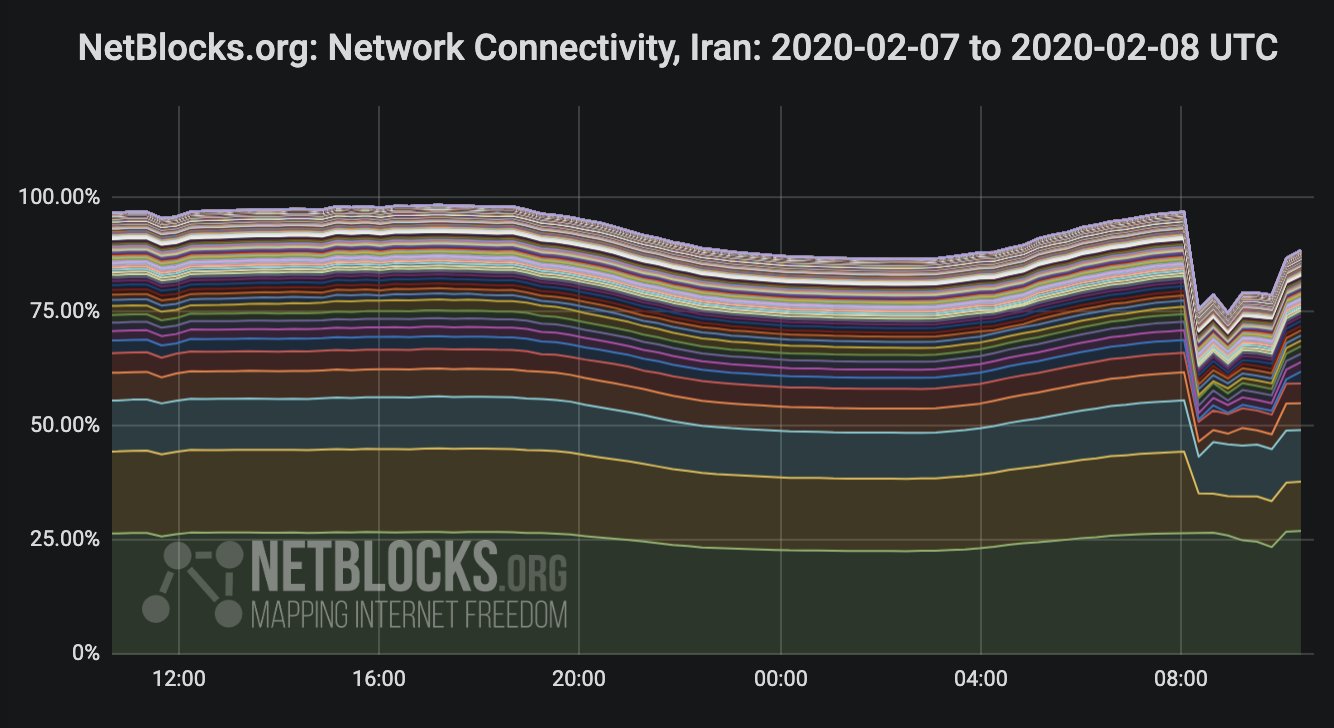
Обсерватория NetBlocks, отслеживающая перебои и проблемы с доступом в интернет, на выходных сообщила о масштабной проблеме Ирана — большая часть страны лишилась доступа в Сеть.

Собранные данные NetBlocks представила в своём Twitter-аккаунте: 8 февраля около 08:45 доступ в интернет Ирана упал на 75%. Судя по всему, инцидент как-то связан с применением властями техники изоляции, известной как «Digital Fortress».

Digital Fortress выступает в роли своего рода национального киберщита. Также описание этой технологии можно встретить под именем D DEZHFA/Dejfa.

«Наши данные подтверждают проблемы доступа в Сеть, зафиксированные в Иране. Впервые сбои были замечены в субботу утром, продолжались они несколько часов», — сообщила NetBlocks.

Также стало известно, что под ударом оказалось большинство ключевых иранских интернет-провайдеров. Спустя приблизительно час доступ в Сеть частично восстановили. Как уже отмечалось выше, общие онлайн-показатели Ирана упали в пике на 75%.

Подпишитесь на новости

Песков отверг обвинения в причастности России ко взлому холодильников

История о взломе европейских холодильников добралась до Кремля. Дмитрий Песков назвал абсурдными обвинения в том, что за атаками на системы охлаждения стоят пророссийские киберпреступные группы. По его словам, заявления о причастности России не подкреплены доказательствами.

Комментарий пресс-секретаря президента приводит «Интерфакс».

«Они, как всегда, не имеют под собой никакой аргументации, никаких доказательств», — заявил Песков.

Он также назвал голословные обвинения в адрес России устойчивой тенденцией в европейских странах.

Поводом стали сообщения об атаках на промышленное холодильное оборудование в ночь на 2 ноября. Инциденты затронули девять стран. Среди них упоминались Эстония, Бельгия, Швеция, Ирландия, Великобритания, Финляндия и Люксембург.

Злоумышленники меняли температурные настройки, сообщалось в том числе о значениях до +50 °C. Для оборудования, которому положено сохранять продукты, получился весьма сомнительный карьерный переход в обогреватели.

При этом британские СМИ уточняли: в стране пострадали некоторые производители мяса, а не супермаркеты. Аналогичная атака произошла во Франции ещё в октябре.

Холодильные системы подключают к интернету для удалённого обслуживания и уведомлений о неполадках. Когда доступ получает посторонний, удобство для инженера превращается в возможность испортить товар.

Ответственность за октябрьские и ноябрьские атаки никто на себя не взял. Поэтому версию о конкретных исполнителях нельзя выдавать за установленный факт.

RSS: Новости на портале Anti-Malware.ru