



Учёные научились извлекать данные с физически изолированных компьютеров

Учёные научились извлекать данные с физически изолированных компьютеров

Учёные научились извлекать данные с физически изолированных компьютеров

Израильские учёные описали и продемонстрировали новый способ кражи данных с физически изолированных компьютеров. Метод специалистов задействует настройки яркости LCD-дисплеев.

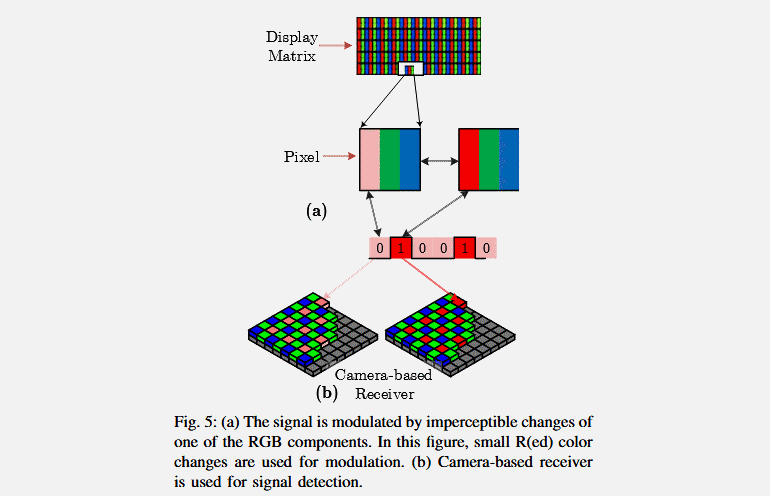
По словам представивших новую технику экспертов, в настройки яркости можно внести небольшие изменения, которые не распознает человеческий глаз. А вот специальный алгоритм сможет вычленить эти нюансы из видеопотока.

Статья учёных описывает новый метод кражи данных, однако изначально они предупреждают, что пользователям нечего опасаться — вряд ли киберпреступники будут пользоваться столь изощрёнными способами.

Разработанный вид атаки получил имя BRIGHTNESS, он создавался специально для физически изолированных компьютеров, которые не подключены к Сети. Подобные устройства, как правило, можно встретить в государственных учреждениях, где хранятся секретные документы.

Особо одарённые хакеры могут, конечно, заразить такие компьютеры через подключённый USB-накопитель, однако похитить данные с физически изолированного компьютера куда сложнее.

И здесь включились израильские учёные, которые якобы нашли способ извлечь данные с заражённых изолированных устройств.

Сам алгоритм выглядит приблизительно так:

  1. Хакеры заражают изолированную систему.
  2. Вредонос собирает все данные, которые необходимо похитить.
  3. Вредонос изменяет настройки яркости дисплея.
  4. Настройки регулируются таким образом, чтобы соответствовать бинарному шаблону 0/1, благодаря которому предаётся файл — один бит за раз.
  5. Далее идёт запись экрана заражённого компьютера.
  6. Видео анализируется, а файл собирается воедино за счёт анализа разных показателей яркости экрана.

На опубликованном специалистами видео показан сам процесс:

Подпишитесь на новости

Apple закрыла 329 дыр, включая доступ к камере iPhone без разрешения

Apple выпустила большую порцию патчей для iPhone, iPad и macOS. Обновления от 26 октября закрывают как минимум 329 уникальных уязвимостей. Некоторые позволяют добраться до пользовательских данных или камеры.

Подробности опубликованы в официальных бюллетенях Apple, включая описание патчей iOS 27.2 и iPadOS 27.2.

Одна из опасных проблем — CVE-2026-86990 в CoreMedia: вредоносное приложение могло получить доступ к камере без разрешения пользователя. В Apple Intelligence исправили CVE-2026-86987, которая могла позволить удалённому атакующему получить конфиденциальные данные на поддерживаемых iPhone и iPad.

Несколько ошибок WebKit допускали выполнение произвольного кода при обработке специально подготовленного веб-контента. Другие исправления касаются обхода настроек приватности, повреждения памяти и сбоев приложений.

В сумме по бюллетеням набралось 1265 записей CVE, но это не 1265 разных дыр: одни и те же проблемы встречаются в нескольких ОС. Обновления получили и некоторые старые ветки систем.

RSS: Новости на портале Anti-Malware.ru