



Баг sudo позволяет запустить команды с правами root (Linux и macOS)

Баг sudo позволяет запустить команды с правами root (Linux и macOS)

Баг sudo позволяет запустить команды с правами root (Linux и macOS)

Джо Венникс, сотрудник отдела безопасности Apple, выявил серьёзную уязвимость в утилите sudo. При определённых условиях вредоносная программа может задействовать эту брешь для выполнения команд с правами root. По словам эксперта, проблема затрагивает как Linux, так и macOS.

Sudo играет ключевую роль практически в каждой UNIX-подобной системе — она всегда идёт предустановленной на macOS и Linux.

Основное преимущество этой утилиты заключается в том, что она позволяет запускать приложения и команды с правами другого пользователя. При этом пользователь не обязан менять учётные записи или среду выполнения.

Новая уязвимость в sudo получила идентификатор CVE-2019-18634, её корень кроется в проблеме переполнения буфера, затрагивающей версии до 1.8.26.

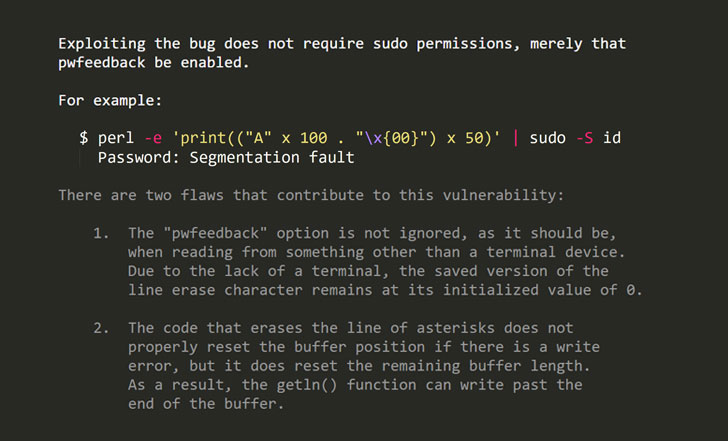
Как сообщил Венникс, эксплуатация уязвимости возможна только в том случае, если в файле конфигурации включена опция «pwfeedback». Стоит отметить, что в большинстве случаев pwfeedback деактивирована в дефолтной конфигурации.

Однако некоторые дистрибутивы Linux всё же грешат включённой pwfeedback. Среди таких, например, Linux Mint и Elementary OS.

В этом случае любой пользователь может задействовать уязвимость, даже если у него нету sudo-прав.

«Баг можно использовать следующим образом — отправить большие входные данные sudo в момент, когда программа запрашивает пароль», — объяснил разработчики sudo Тодд Миллер.

Apple уже выпустила соответствующий патч. Всем пользователям рекомендуется установить его как можно скорее.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru