



Баг sudo позволяет запустить команды с правами root (Linux и macOS)

Баг sudo позволяет запустить команды с правами root (Linux и macOS)

Баг sudo позволяет запустить команды с правами root (Linux и macOS)

Джо Венникс, сотрудник отдела безопасности Apple, выявил серьёзную уязвимость в утилите sudo. При определённых условиях вредоносная программа может задействовать эту брешь для выполнения команд с правами root. По словам эксперта, проблема затрагивает как Linux, так и macOS.

Sudo играет ключевую роль практически в каждой UNIX-подобной системе — она всегда идёт предустановленной на macOS и Linux.

Основное преимущество этой утилиты заключается в том, что она позволяет запускать приложения и команды с правами другого пользователя. При этом пользователь не обязан менять учётные записи или среду выполнения.

Новая уязвимость в sudo получила идентификатор CVE-2019-18634, её корень кроется в проблеме переполнения буфера, затрагивающей версии до 1.8.26.

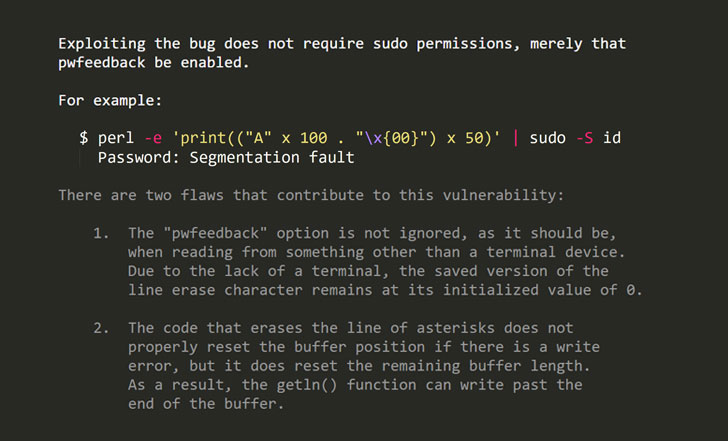
Как сообщил Венникс, эксплуатация уязвимости возможна только в том случае, если в файле конфигурации включена опция «pwfeedback». Стоит отметить, что в большинстве случаев pwfeedback деактивирована в дефолтной конфигурации.

Однако некоторые дистрибутивы Linux всё же грешат включённой pwfeedback. Среди таких, например, Linux Mint и Elementary OS.

В этом случае любой пользователь может задействовать уязвимость, даже если у него нету sudo-прав.

«Баг можно использовать следующим образом — отправить большие входные данные sudo в момент, когда программа запрашивает пароль», — объяснил разработчики sudo Тодд Миллер.

Apple уже выпустила соответствующий патч. Всем пользователям рекомендуется установить его как можно скорее.

Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru