



Баг sudo позволяет запустить команды с правами root (Linux и macOS)

Баг sudo позволяет запустить команды с правами root (Linux и macOS)

Баг sudo позволяет запустить команды с правами root (Linux и macOS)

Джо Венникс, сотрудник отдела безопасности Apple, выявил серьёзную уязвимость в утилите sudo. При определённых условиях вредоносная программа может задействовать эту брешь для выполнения команд с правами root. По словам эксперта, проблема затрагивает как Linux, так и macOS.

Sudo играет ключевую роль практически в каждой UNIX-подобной системе — она всегда идёт предустановленной на macOS и Linux.

Основное преимущество этой утилиты заключается в том, что она позволяет запускать приложения и команды с правами другого пользователя. При этом пользователь не обязан менять учётные записи или среду выполнения.

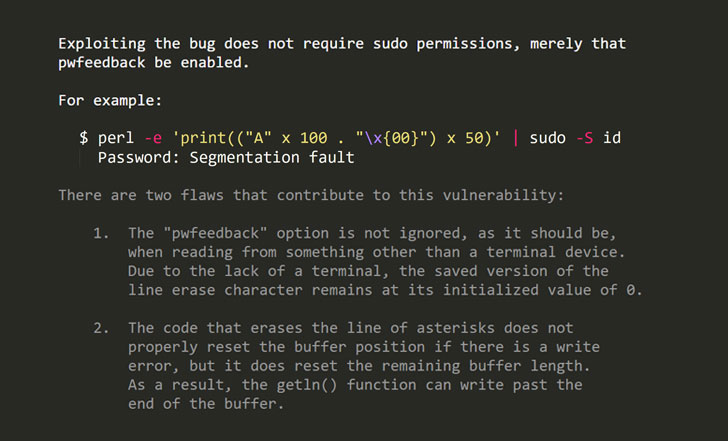
Новая уязвимость в sudo получила идентификатор CVE-2019-18634, её корень кроется в проблеме переполнения буфера, затрагивающей версии до 1.8.26.

Как сообщил Венникс, эксплуатация уязвимости возможна только в том случае, если в файле конфигурации включена опция «pwfeedback». Стоит отметить, что в большинстве случаев pwfeedback деактивирована в дефолтной конфигурации.

Однако некоторые дистрибутивы Linux всё же грешат включённой pwfeedback. Среди таких, например, Linux Mint и Elementary OS.

В этом случае любой пользователь может задействовать уязвимость, даже если у него нету sudo-прав.

«Баг можно использовать следующим образом — отправить большие входные данные sudo в момент, когда программа запрашивает пароль», — объяснил разработчики sudo Тодд Миллер.

Apple уже выпустила соответствующий патч. Всем пользователям рекомендуется установить его как можно скорее.

Подпишитесь на новости

Мошенники требуют повторно оплатить штрафы ГАИ под предлогом сбоя

Мошенники рассылают россиянам сообщения от имени Госавтоинспекции и Федерального казначейства с требованием повторно оплатить штраф или госпошлину. Предлог — предыдущий платёж якобы не был учтён после обновления системы.

О схеме рассказала РИА Новости пресс-служба платформы «Мошеловка» Народного фронта.

Получателю предлагают заново перечислить деньги либо внести небольшую комиссию за подтверждение операции. Для этого его направляют по фишинговой ссылке, убеждая, что иначе возникнет задолженность.

В «Мошеловке» подчеркнули, что государственные ведомства и Федеральное казначейство не требуют повторных платежей через сторонние ссылки и не взимают комиссии за подтверждение транзакций.

Проверять сведения об оплате специалисты платформы рекомендуют в подтверждённой учётной записи на «Госуслугах». Электронные квитанции об уплате госпошлин стоит сохранять.

Если данные о платеже не совпадают, следует обратиться в соответствующее ведомство через его официальную электронную приёмную.

RSS: Новости на портале Anti-Malware.ru