



Баг sudo позволяет запустить команды с правами root (Linux и macOS)

Баг sudo позволяет запустить команды с правами root (Linux и macOS)

Баг sudo позволяет запустить команды с правами root (Linux и macOS)

Джо Венникс, сотрудник отдела безопасности Apple, выявил серьёзную уязвимость в утилите sudo. При определённых условиях вредоносная программа может задействовать эту брешь для выполнения команд с правами root. По словам эксперта, проблема затрагивает как Linux, так и macOS.

Sudo играет ключевую роль практически в каждой UNIX-подобной системе — она всегда идёт предустановленной на macOS и Linux.

Основное преимущество этой утилиты заключается в том, что она позволяет запускать приложения и команды с правами другого пользователя. При этом пользователь не обязан менять учётные записи или среду выполнения.

Новая уязвимость в sudo получила идентификатор CVE-2019-18634, её корень кроется в проблеме переполнения буфера, затрагивающей версии до 1.8.26.

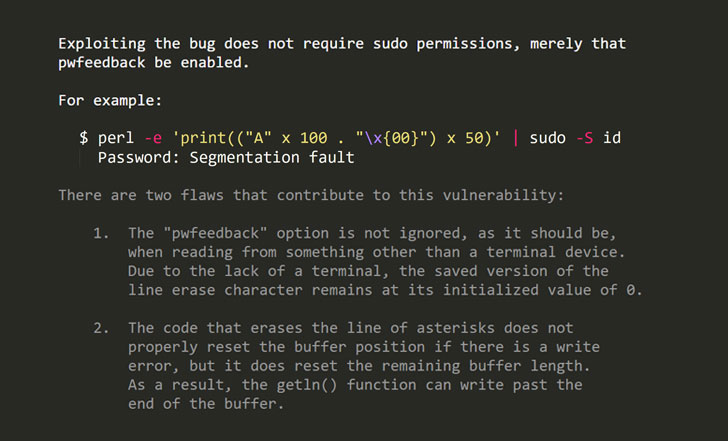
Как сообщил Венникс, эксплуатация уязвимости возможна только в том случае, если в файле конфигурации включена опция «pwfeedback». Стоит отметить, что в большинстве случаев pwfeedback деактивирована в дефолтной конфигурации.

Однако некоторые дистрибутивы Linux всё же грешат включённой pwfeedback. Среди таких, например, Linux Mint и Elementary OS.

В этом случае любой пользователь может задействовать уязвимость, даже если у него нету sudo-прав.

«Баг можно использовать следующим образом — отправить большие входные данные sudo в момент, когда программа запрашивает пароль», — объяснил разработчики sudo Тодд Миллер.

Apple уже выпустила соответствующий патч. Всем пользователям рекомендуется установить его как можно скорее.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru