



В Zecurion DLP 10 появился контроль эмоционального состояния сотрудников

В Zecurion DLP 10 появился контроль эмоционального состояния сотрудников

В Zecurion DLP 10 появился контроль эмоционального состояния сотрудников

Компания Zecurion, разработчик решений по кибербезопасности, выпустила десятую версию DLP-решения, которая контролирует переписку в Telegram и WhatsApp, оценивает эмоциональное состояние сотрудников и удаляет несанкционированные копии конфиденциальной информации при их обнаружении в местах хранения.

В десятой версии линейка контролируемых мессенджеров пополнилась популярными Telegram и WhatsApp. Система анализирует сообщения на предмет соответствия политикам безопасности, ведёт историю аудио- и видеозвонков в приложениях по аналогии с другими каналами (почта, USB-устройства, принтеры, соцсети и т. д.).

Новая версия автоматически удаляет нежелательные файлы, найденные в хранилищах и на локальных компьютерах. Если раньше данные приходилось обрабатывать и удалять вручную, то теперь модуль Discovery в составе Zecurion DLP самостоятельно удаляет нежелательный файл и сохраняет архивную копию и информацию о действиях с ним в архив.

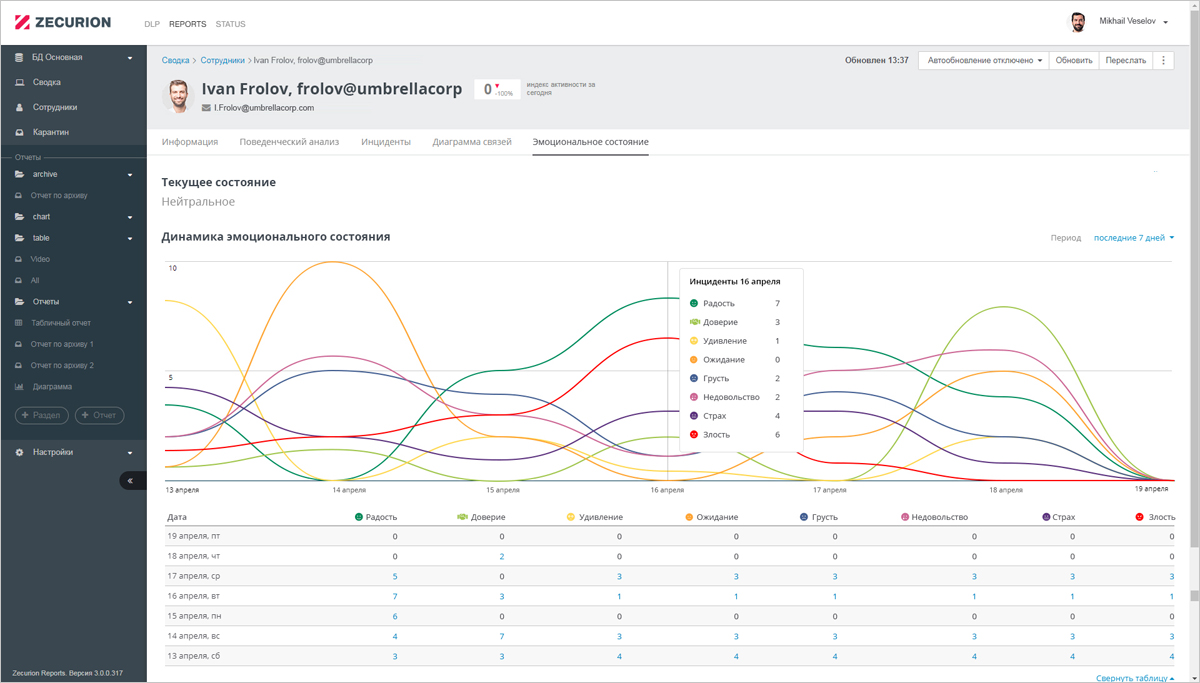
В Zecurion DLP 10 появился контроль эмоционального состояния пользователей. Модель оценивает сотрудников по 8 основным поведенческим реакциям и помогает офицеру безопасности выделять среди персонала группы риска. Система автоматически выстраивает отчёт с информацией о динамике эмоционального состояния сотрудника и наглядной диаграммой. Новая модель позволяет получать дополнительную информацию о персонале, прогнозировать настроения в коллективе и выявлять нелояльных сотрудников.

Получать информацию о действиях сотрудников теперь можно с помощью снимков с веб-камеры. Система с заданной периодичностью создаёт фото с камеры пользовательского компьютера и сохраняет их в архив. Снимки с камеры позволяют отслеживать присутствие сотрудника на рабочем месте, а также служат в качестве дополнительного доказательства в случае расследования инцидента.

Ещё одно дополнение к обширным аналитическим инструментам DLP — возможность совместной работы с SIEM. Zecurion DLP передаёт данные в популярные SIEM-системы. Благодаря этому служба информационной безопасности может комплексно анализировать все события информационной безопасности в компании и оперативно на них реагировать.

«В 10-й версии помимо новых возможностей был сделал акцент на системных улучшениях архитектуры. Это позволит расширить возможности применения и интеграции в сложных и крупных инфраструктурах. В частности, мы добавили уникальную для DLP-решений гибкость в предоставлении доступа к функциям и данным, которая так востребована крупными заказчиками. Например, можно сделать специальные отчёты для топ-менеджмента и вовлечь бизнес в обеспечение кибербезопасности на понятном для него языке, — говорит Александр Ковалёв, заместитель генерального директора Zecurion. — Рассказать обо всём в короткой новости просто невозможно, поэтому в ближайшее время мы проведем серию специальных мероприятий. В частности, обзорный вебинар с демонстрацией всех новых преимуществ Zecurion DLP и сделаем анонс функционала ближайших версий!».

Внесены существенные доработки в систему совместной работы с инцидентами в аналитическом модуле Zecurion Reports. Теперь сотрудники отдела информационной безопасности могут обмениваться комментариями, которые отображаются в отдельном разделе веб-консоли.

Также было добавлено опциональное уведомление пользователей о нарушении политик корпоративной безопасности. В последнее время многие организации стали уделять внимание повышению осведомлённости персонала. Активно используются механизмы уведомления, обоснования и подтверждения действий пользователя, тем самым сокращая число случайных утечек и повышая ответственность сотрудника за свои действия.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru