



В Zecurion DLP 10 появился контроль эмоционального состояния сотрудников

В Zecurion DLP 10 появился контроль эмоционального состояния сотрудников

В Zecurion DLP 10 появился контроль эмоционального состояния сотрудников

Компания Zecurion, разработчик решений по кибербезопасности, выпустила десятую версию DLP-решения, которая контролирует переписку в Telegram и WhatsApp, оценивает эмоциональное состояние сотрудников и удаляет несанкционированные копии конфиденциальной информации при их обнаружении в местах хранения.

В десятой версии линейка контролируемых мессенджеров пополнилась популярными Telegram и WhatsApp. Система анализирует сообщения на предмет соответствия политикам безопасности, ведёт историю аудио- и видеозвонков в приложениях по аналогии с другими каналами (почта, USB-устройства, принтеры, соцсети и т. д.).

Новая версия автоматически удаляет нежелательные файлы, найденные в хранилищах и на локальных компьютерах. Если раньше данные приходилось обрабатывать и удалять вручную, то теперь модуль Discovery в составе Zecurion DLP самостоятельно удаляет нежелательный файл и сохраняет архивную копию и информацию о действиях с ним в архив.

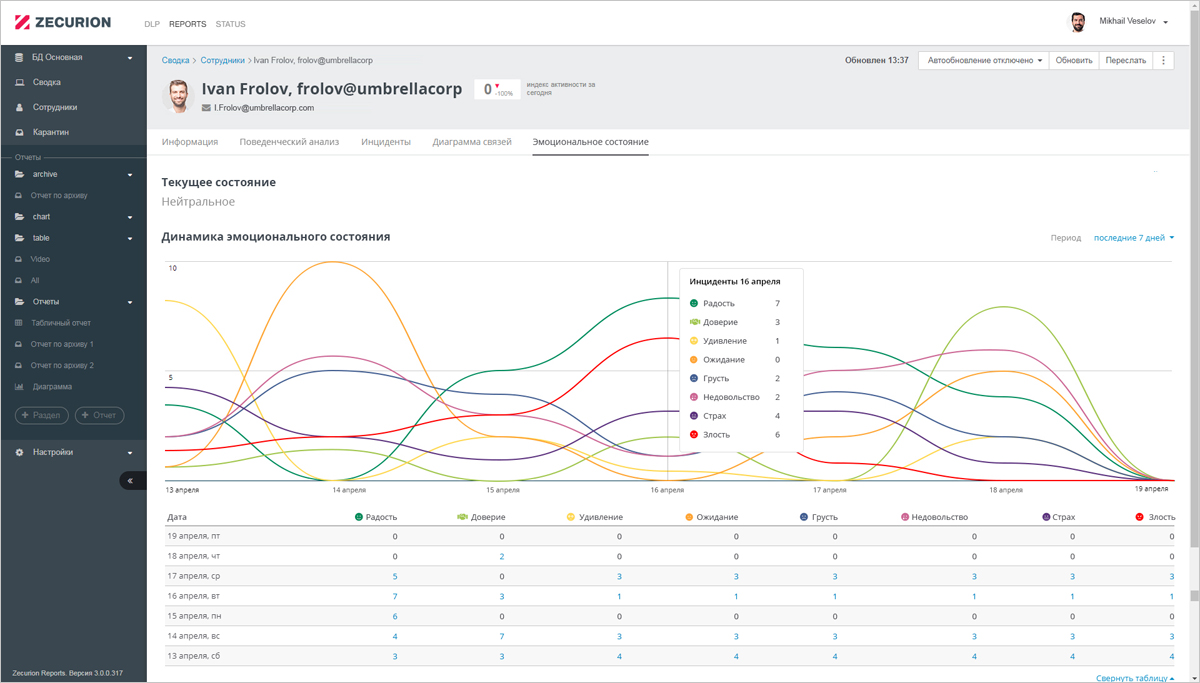
В Zecurion DLP 10 появился контроль эмоционального состояния пользователей. Модель оценивает сотрудников по 8 основным поведенческим реакциям и помогает офицеру безопасности выделять среди персонала группы риска. Система автоматически выстраивает отчёт с информацией о динамике эмоционального состояния сотрудника и наглядной диаграммой. Новая модель позволяет получать дополнительную информацию о персонале, прогнозировать настроения в коллективе и выявлять нелояльных сотрудников.

Получать информацию о действиях сотрудников теперь можно с помощью снимков с веб-камеры. Система с заданной периодичностью создаёт фото с камеры пользовательского компьютера и сохраняет их в архив. Снимки с камеры позволяют отслеживать присутствие сотрудника на рабочем месте, а также служат в качестве дополнительного доказательства в случае расследования инцидента.

Ещё одно дополнение к обширным аналитическим инструментам DLP — возможность совместной работы с SIEM. Zecurion DLP передаёт данные в популярные SIEM-системы. Благодаря этому служба информационной безопасности может комплексно анализировать все события информационной безопасности в компании и оперативно на них реагировать.

«В 10-й версии помимо новых возможностей был сделал акцент на системных улучшениях архитектуры. Это позволит расширить возможности применения и интеграции в сложных и крупных инфраструктурах. В частности, мы добавили уникальную для DLP-решений гибкость в предоставлении доступа к функциям и данным, которая так востребована крупными заказчиками. Например, можно сделать специальные отчёты для топ-менеджмента и вовлечь бизнес в обеспечение кибербезопасности на понятном для него языке, — говорит Александр Ковалёв, заместитель генерального директора Zecurion. — Рассказать обо всём в короткой новости просто невозможно, поэтому в ближайшее время мы проведем серию специальных мероприятий. В частности, обзорный вебинар с демонстрацией всех новых преимуществ Zecurion DLP и сделаем анонс функционала ближайших версий!».

Внесены существенные доработки в систему совместной работы с инцидентами в аналитическом модуле Zecurion Reports. Теперь сотрудники отдела информационной безопасности могут обмениваться комментариями, которые отображаются в отдельном разделе веб-консоли.

Также было добавлено опциональное уведомление пользователей о нарушении политик корпоративной безопасности. В последнее время многие организации стали уделять внимание повышению осведомлённости персонала. Активно используются механизмы уведомления, обоснования и подтверждения действий пользователя, тем самым сокращая число случайных утечек и повышая ответственность сотрудника за свои действия.

Подпишитесь на новости

Сайт IIHF взломали после отстранения России от молодежного чемпионата мира

Утром 17 ноября на сайте Международной федерации хоккея (IIHF) на несколько минут появилось изображение ликующего российского хоккеиста с надписью на английском: «Боитесь играть с Россией? Вы отстранили единственную команду, которую не можете обыграть».

Вскоре после этого сайт iihf.com перестал открываться. Первой о взломе сообщила шведская телекомпания SVT.

Позже на сайте осталось только сообщение о том, что он временно недоступен из-за технических работ, пишет ESPN со ссылкой на Canadian Press. Кто стоит за атакой, неизвестно, ответственность никто на себя не взял. IIHF взлом пока не комментировала.

Атака произошла через несколько дней после того, как IIHF подтвердила, что сборная России U20 не сыграет на молодежном чемпионате мира в Канаде, который пройдет в декабре и январе.

Федерация объяснила решение позицией правительства Канады, которое отказалось выдавать визы российским игрокам. Место России в турнире вернули Норвегии.

Решение IIHF расходится с вердиктом Спортивного арбитражного суда (CAS), который разрешил российским командам вернуться на международные турниры.

Президент IIHF Франц Райндль рассказал шведскому Expressen, что федерация изучала возможность перенести чемпионат в страну, где россияне получили бы визы, но такой возможности не было.

Сборные Финляндии, Норвегии, Дании, Чехии, Латвии и Швеции ранее заявили, что откажутся играть с Россией на чемпионате мира 2027 года.

RSS: Новости на портале Anti-Malware.ru