



Шифровальщик Snake атакует АСУ ТП, файлы крайне сложно восстановить

Шифровальщик Snake атакует АСУ ТП, файлы крайне сложно восстановить

Шифровальщик Snake атакует АСУ ТП, файлы крайне сложно восстановить

Недавно обнаруженная программа-шифровальщик атакует процессы и файлы, связанные с АСУ ТП. Эксперты, присвоившие вредоносу имя Snake, полагают, что за ним могут стоять власти Ирана.

Как сообщили специалисты компании SentinelLabs, шифровальщик Snake написан на Golang. Его основные цели — промышленные предприятия.

Исследователи «ведут» Snake уже около месяца, зашифрованные файлы, как правило, крайне сложно (или вообще невозможно) расшифровать. В результате жертвы вынуждены платить установленный злоумышленникам выкуп.

Snake шифрует самые разные файлы, однако специально обходит системные папки. Примечательно, что перед началом шифрования вредоносная программа пытается завершить процессы системных утилит и инструментов для управления технологическими процессами.

Исследователи из SentinelLabs также упомянули, что большинство атакованных Snake промышленных объектов были как-то связаны с продуктами компании General Electric. Например, программа-вымогатель завершала критический для работы сервера GE Digital Proficy процесс — что может привести к остановке производства.

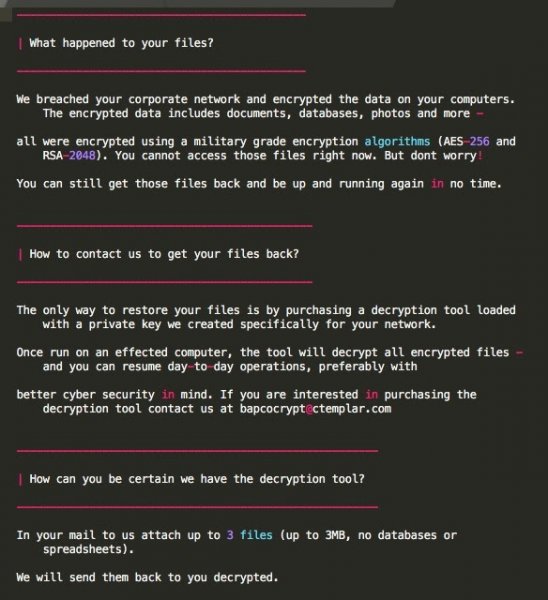
По завершении шифрования вредонос оставляет записку с инструкциями и требует связаться с операторами по почте — bapcocrypt @ ctemplar.com.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru