



98 тыс. вредоносных Android-приложений проникли на 43 млн смартфонов

98 тыс. вредоносных Android-приложений проникли на 43 млн смартфонов

98 тыс. вредоносных Android-приложений проникли на 43 млн смартфонов

Специалисты компании Upstream, специализирующейся на безопасности мобильных устройств, сообщают, что им удалось выявить 98 тыс. вредоносных приложений для Android. Эксперты отметили, что в общей сумме этим программам удалось проникнуть на 43 млн Android-устройств.

Собранные Upstream данные были получены от 31 оператора связи, они охватывают 20 различных стран. Димитрис Маниатис, один из исследователей, изучавших угрозы для Android, утверждает, что из 98 тыс. вредоносов 5 самых опасных скачали 700 млн раз.

Приблизительно 50% выявленных вредоносных приложений располагались на площадке официального магазина Google Play Store. Такие цифры, по словам экспертов, по-настоящему пугают.

В отчёте Upstream говорится, что сначала злоумышленники стараются любыми методами заставить пользователей установить вредоносное приложение. Затем уже сама жертва предоставляет зловреду гораздо больше разрешений в системе, чем ему нужно для работы.

После этого вредонос связывается со своими операторами, ждёт инструкции и команды. Все злонамеренные приложения пытаются действовать незаметно, не вызывать подозрений и всячески противодействовать удалению с устройства.

Основная цель таких программ — показ назойливых рекламных объявлений и кликфрод (накручивание кликов и переходов по ссылкам).

По данным Upstream, в 2019 году 93% мобильных транзакций были заблокированы по подозрению в мошенничестве. Если бы их пропустили, убытки бы достигли $2 миллиардов.

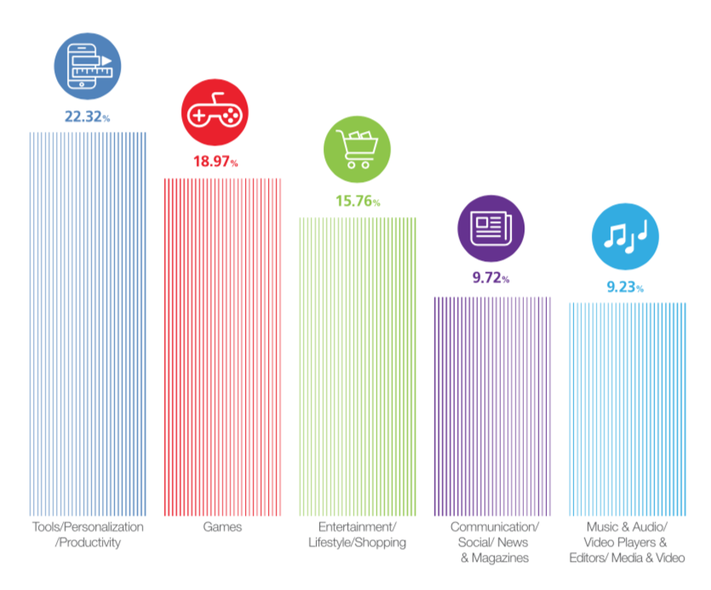
При этом количество вредоносных Android-приложений растёт. В прошлом году Upstream зафиксировала 63 000, в этом — уже 98 000. Исследователи опубликовали инфографику, которая отражает наиболее часто встречающиеся категории вредоносных приложений.

Подпишитесь на новости

ЦОД судного дня предложили разместить в Арктике

У отработанных арктических шахт может появиться новая специальность — хранить данные вместо полезных ископаемых. Такие подземные сооружения предложили использовать для ЦОДа судного дня, который поможет восстанавливать сервисы при потере основной инфраструктуры.

Идею в разговоре с РИА Новости озвучил координатор экспертного совета проектного офиса развития Арктики, доцент РАНХиГС Александр Воротников. Среди потенциальных площадок он выделил шахты Воркуты.

По мнению эксперта, под землей можно размещать не только резервные, но и основные дата-центры. В частности, они могли бы обслуживать задачи Северного морского пути — помогать отслеживать и контролировать обстановку.

Еще один аргумент Воротникова — арктический холод, который способен сократить эксплуатационные расходы.

Поводом для обсуждения стало заявление зампреда правления «Ростелекома» Валерия Ермакова о необходимости резервной площадки судного дня — места, откуда можно восстановить работу сервисов, если основные мощности станут недоступны.

В приведённом сообщении нет ни выбранной шахты, ни бюджета, ни сроков строительства. Пригодность конкретных объектов ещё предстоит оценить.

RSS: Новости на портале Anti-Malware.ru