



Group-IB, Интерпол и полиция Индонезии задержали операторов JS-сниффера

Group-IB, Интерпол и полиция Индонезии задержали операторов JS-сниффера

Group-IB, Интерпол и полиция Индонезии задержали операторов JS-сниффера

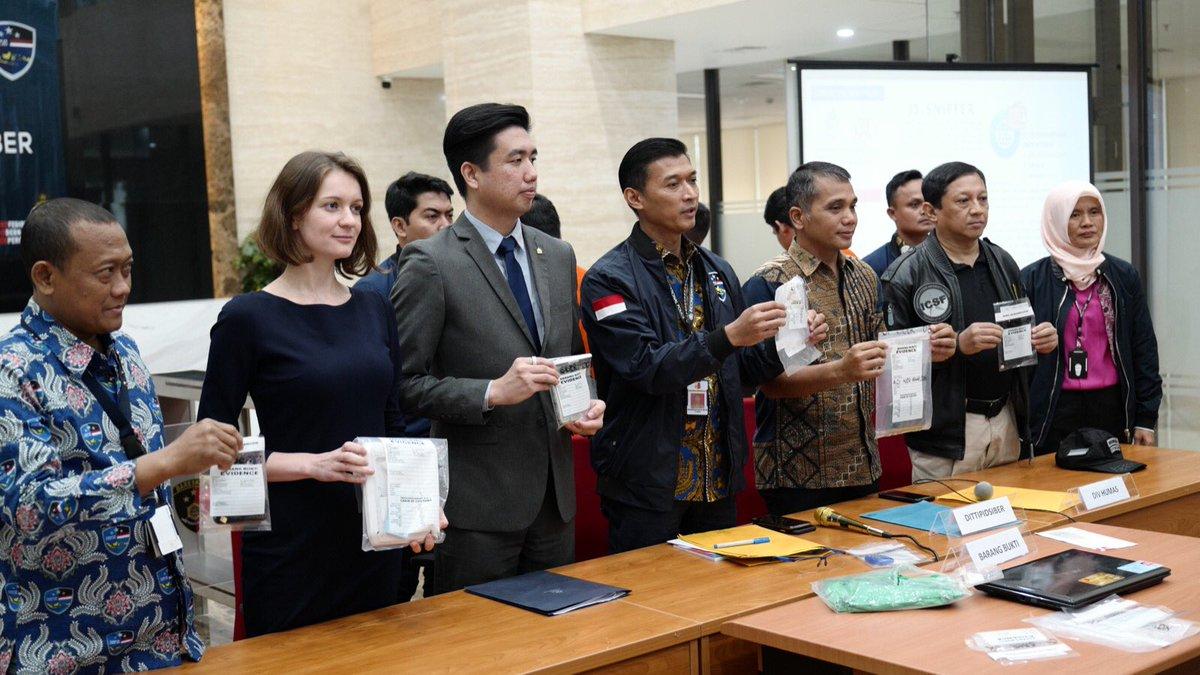
Компания Group-IB поучаствовала в совместной операции с киберполицией Индонезии и Интерполом. Задача стояла следующая — задержать участников группировки, заразивших с помощью написанного на JavaScript сниффера сотни онлайн-магазинов во многих странах мира.

По словам команды Group-IB, жертвы киберпреступников располагались в США, Австралии, Великобритании, Германии, Бразилии и Индонезии.

Злоумышленники перехватывали данные банковских карт пользователей, после чего тратили деньги жертв на покупку гаджетов и других предметов роскоши. К слову, данная операция по задержанию операторов JavaScript-снифферов, получившая кодовое название «Night Fury», стала первой в Азиатско-Тихоокеанском регионе.

В результате успешных действий правоохранителей и экспертов Group-IB удалось задержать трёх жителей Индонезии, чей возраст колеблется от 23 до 35 лет. Соответствующие инстанции уже предъявили арестованным обвинения в краже данных с помощью сниффера GetBilling.

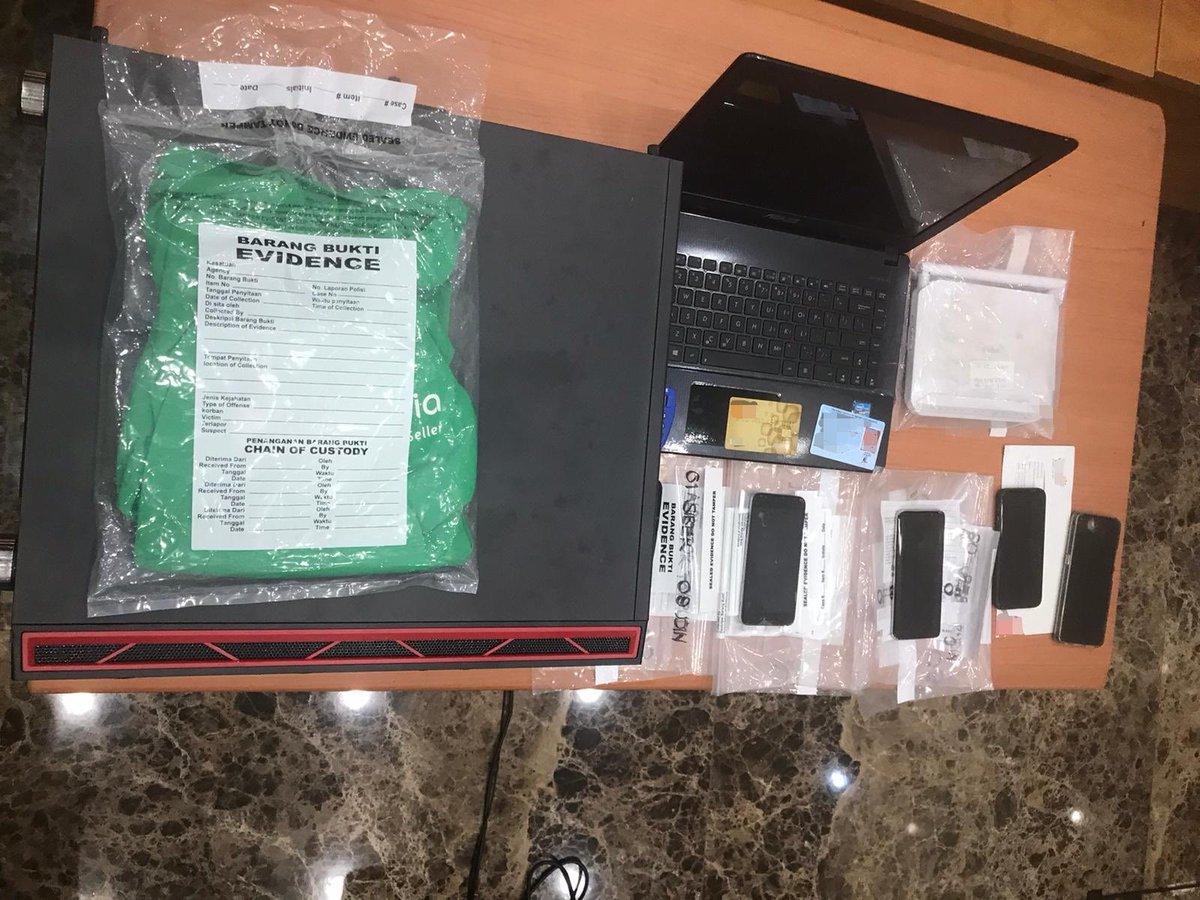
У задержанных изъяли ноутбуки, мобильные телефоны разных производителей, процессоры и банковские карты. Все приобретённые на деньги жертв девайсы преступники пытались сбыть на рынках Индонезии по низкой цене.

Кстати, в апреле 2019 года эксперты Group-IB уже описывали сниффер GetBilling. В сущности, это популярный вредоносный код на JavaScript, используемый в атаках на онлайн-магазины. С его помощью киберпреступники могут перехватывать всю вводимую посетителем платёжную информацию.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru