



Google выпустил Chrome с защитой от уязвимости CryptoAPI в Windows

Google выпустил Chrome с защитой от уязвимости CryptoAPI в Windows

Google выпустил Chrome с защитой от уязвимости CryptoAPI в Windows

В конце прошлой недели Google выпустил новую версию браузера Chrome под номером 79.0.3945.130. Основная задача этого релиза — защитить пользователей от уязвимости в компоненте Windows CryptoAPI (CVE-2020-0601), о которой сообщило Агентство национальной безопасности США.

Также напомним, что сама Microsoft выпустила патч для бреши в Crypt32.dll с выходом январского набора обновлений.

Эта уязвимость опасна тем, что с её помощью злоумышленник может провести атаку «Человек посередине» (man-in-the-middle) или создать фишинговые сайты. Дополнительную угрозу для пользователей представляет наличие опубликованного в Сети PoC-кода.

Взяв за основу выложенный код эксплойта, атакующий может легко создать поддельные сертификаты. На самом деле, это лишь вопрос времени — когда киберпреступники начнут использовать данную уязвимость.

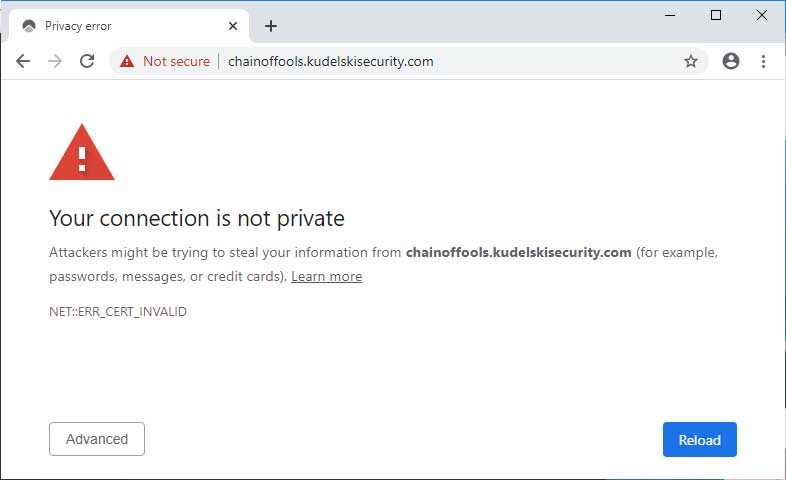
Что касается Chrome 79.0.3945.130 — в новую версию браузера добавили код, производящий дополнительную проверку легитимности сертификата сайта до того, как пользователь зайдёт на него.

Вы можете посмотреть на пример работы новой защиты Chrome, зайдя на специальный тестовый ресурс.

Специалисты отмечают, что это далеко не идеальный метод защиты, однако его будет вполне достаточно для пользователей, уже установивших обновления операционной системы.

Подпишитесь на новости

Торвальдс высмеял запрет ИИ: тогда откажитесь и от компиляторов

Линус Торвальдс резко выступил против запрета использовать ИИ для описания изменений в ядре Linux. В ответ на предложение писать сообщения к коммитам вручную он саркастически предложил разработчику отказаться ещё и от компиляторов. Хотите доказать, что понимаете машину? Тогда пишите на ассемблере.

Свою позицию создатель Linux изложил в письме для разработчиков ядра от 13 октября.

Поводом стало предложение Лорана Пиншара: описания коммитов должны составлять люди, пусть и с помощью машинного перевода. По его мнению, это помогло бы отсеивать патчи от тех, кто просто пересылает ответы нейросети, не понимая результата. Если разработчик действительно разобрался в коде, объяснить изменения самостоятельно ему несложно.

Торвальдс такую логику не принял. Продолжая издевательскую аналогию, он предложил запретить и текстовые редакторы: нечего прятать ошибки набора за кнопкой Backspace. Доказывайте компетентность без удобных инструментов — раз уж решили измерять её таким способом.

Его требование к участникам проекта другое: стараться делать работу качественно и понимать, что именно они отправляют. Выбор инструмента сам по себе этого понимания не подтверждает и не отменяет.

При этом письмо не означает, что любой сгенерированный патч теперь можно бездумно тащить в ядро. Торвальдс прямо требует осмысленной работы от автора. Нейросеть может помочь написать код и пояснения, но должность ответственного за результат ей никто не выдавал.

RSS: Новости на портале Anti-Malware.ru