



Группировка FIN7 использует новый дроппер для установки бэкдора Carbanak

Группировка FIN7 использует новый дроппер для установки бэкдора Carbanak

Группировка FIN7 использует новый дроппер для установки бэкдора Carbanak

Исследователи вредоносных программ наткнулись на новый инструмент финансово ориентированной киберпреступной группировки FIN7. С помощью этого инструмента злоумышленники загружают свежие версии бэкдора Carbanak.

Загрузчику присвоили имя BIOLOAD, на сегодняшний день его детектирует лишь малый процент защитных решений. Частично он похож на BOOSTWRITE, другую утилиты группы FIN7.

Новый вредонос в процессе своей работы задействует метод Windows, согласно которому операционная система ищет библиотеки DLL для последующей загрузки в программу. В этом случае атакующий может повысить свои права в системе и ещё плотнее внедриться в систему.

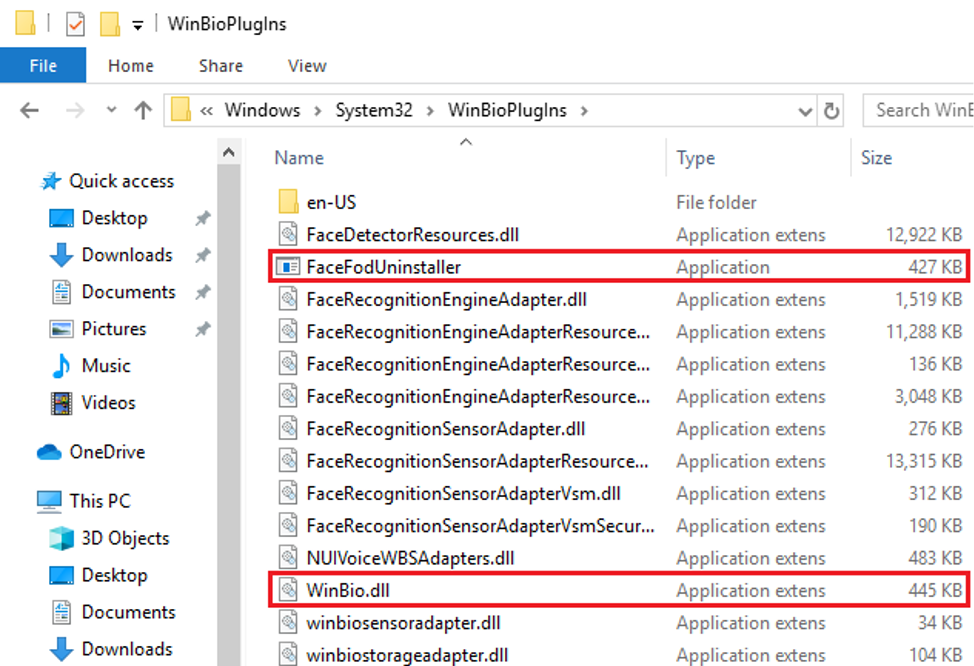
Платформа Fortinet enSilo для защиты конечных точек заблокировала вредоносную нагрузку в абсолютно легитимных процессах Windows. Если говорить конкретнее, защитное решение детектировало злонамеренную DLL в FaceFodUninstaller.exe  — этот файл присутствует на всех чистых инсталляциях ОС, начиная с Windows 10 1803.

«Что ещё привлекает преступников в этой схеме — исполняемый файл стартует от встроенного запланированного задания под названием FODCleanupTask. Таким образом, детектирование вредоноса существенно затрудняется», — описывает угрозу Fortinet.

Киберпреступники помещают вредоносную библиотеку WinBio.dll в директорию \System32\WinBioPlugIns, в которой обычно хранится легитимная winbio.dll.

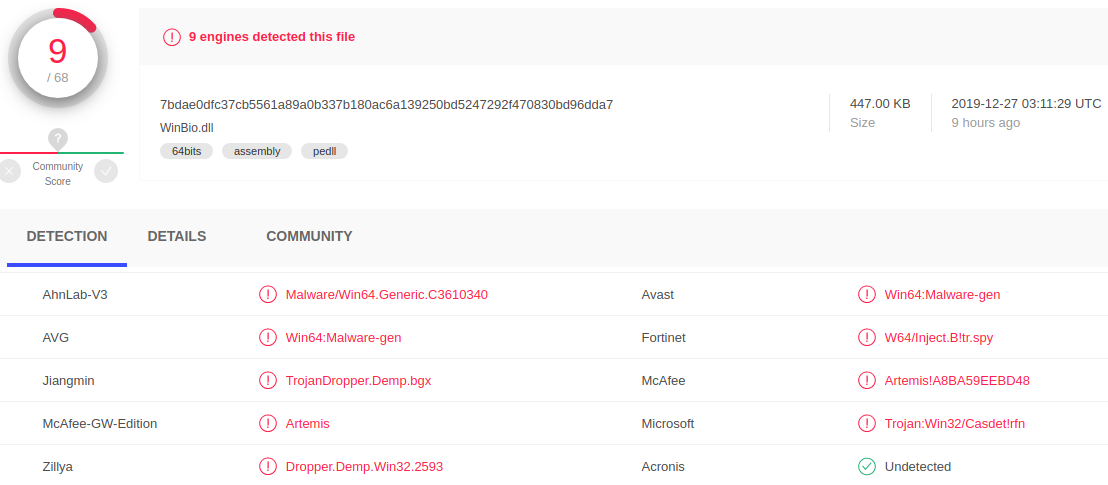
В настоящий момент 68 антивирусных программ в сервисе VirusTotal детектирует BIOLOAD в библиотеке WinBio.dll.

Что касается зловреда, который дроппер устанавливает в систему, — это версия бэкдора Carbanak, датируемая январём и апрелем 2019 года.

Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru