



90% российских компаний сталкивались с внешними киберугрозами

90% российских компаний сталкивались с внешними киберугрозами

90% российских компаний сталкивались с внешними киберугрозами

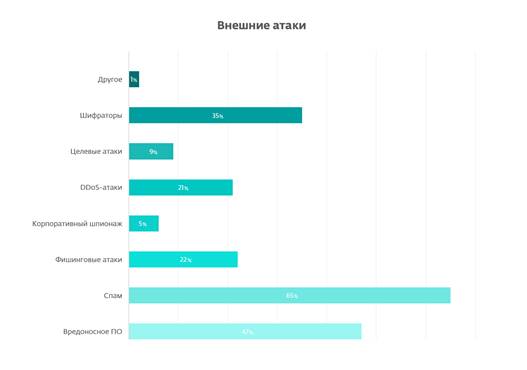
Специалисты компании ESET оценили состояние информационной безопасности в российских компаниях, проведя опрос среди ИТ-директоров и руководителей. Результаты показали, что 90% бизнеса сталкивались с внешними киберугрозами, а приблизительно 50% — с внутренними.

Спам занял первое место среди внешних киберугроз — его назвали 65% опрошенных. Программам-вымогателям (шифровальщикам) достался голос 35% респондентов.

Вредоносные программы в целом поразили 47% компаний, чьи представители участвовали в исследовании. Распространение зловредов является следствием спамерских и фишинговых кампаний, в ходе которых злоумышленники стараются заставить сотрудника перейти по ссылке или скачать файл.

ИТ-директора и руководители подтвердили, что часто вредоносным программам удаётся проникнуть на корпоративные устройства по вине сотрудников. Последние, как правило, небрежно обращались с внешними накопителями, а также инсталлировали непроверенный софт.

В 7% компаний были зафиксированы случаи утери корпоративных смартфонов, ноутбуков и планшетов — на них при этом находилась конфиденциальная информация.

Согласно данным ESET, каждая пятая российская компания стала жертвой случайных утечек данных. Тому причиной стала недостаточная осведомлённость о правилах безопасности сотрудников, имеющих доступ к персональным данным.

60% опрошенных ИТ-специалистов обеспокоены защитой персональных данных, что можно легко объяснить ужесточением российского законодательства в части безопасности личной информации.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru