



90% российских компаний сталкивались с внешними киберугрозами

90% российских компаний сталкивались с внешними киберугрозами

90% российских компаний сталкивались с внешними киберугрозами

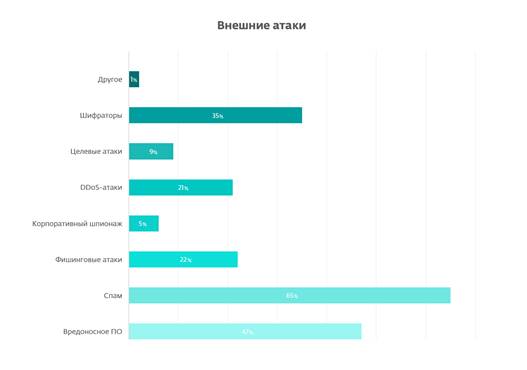
Специалисты компании ESET оценили состояние информационной безопасности в российских компаниях, проведя опрос среди ИТ-директоров и руководителей. Результаты показали, что 90% бизнеса сталкивались с внешними киберугрозами, а приблизительно 50% — с внутренними.

Спам занял первое место среди внешних киберугроз — его назвали 65% опрошенных. Программам-вымогателям (шифровальщикам) достался голос 35% респондентов.

Вредоносные программы в целом поразили 47% компаний, чьи представители участвовали в исследовании. Распространение зловредов является следствием спамерских и фишинговых кампаний, в ходе которых злоумышленники стараются заставить сотрудника перейти по ссылке или скачать файл.

ИТ-директора и руководители подтвердили, что часто вредоносным программам удаётся проникнуть на корпоративные устройства по вине сотрудников. Последние, как правило, небрежно обращались с внешними накопителями, а также инсталлировали непроверенный софт.

В 7% компаний были зафиксированы случаи утери корпоративных смартфонов, ноутбуков и планшетов — на них при этом находилась конфиденциальная информация.

Согласно данным ESET, каждая пятая российская компания стала жертвой случайных утечек данных. Тому причиной стала недостаточная осведомлённость о правилах безопасности сотрудников, имеющих доступ к персональным данным.

60% опрошенных ИТ-специалистов обеспокоены защитой персональных данных, что можно легко объяснить ужесточением российского законодательства в части безопасности личной информации.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru