



Данные 267 млн аккаунтов Facebook были опубликованы на хакерском форуме

Данные 267 млн аккаунтов Facebook были опубликованы на хакерском форуме

Данные 267 млн аккаунтов Facebook были опубликованы на хакерском форуме

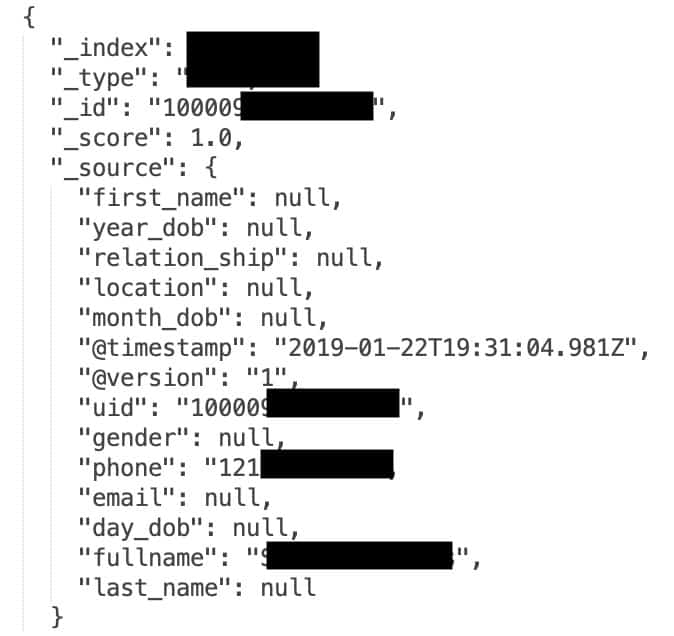
Исследователь в области кибербезопасности Боб Дьяченко совместно с Comparitech обнаружил незащищенную базу данных, в которой хранились идентификаторы, телефонные номера и имена 267 миллионов пользователей социальной сети Facebook.

Предположительно, причина утечки информации кроется в несанкционированном использовании API Facebook киберпреступниками из Вьетнама.

Попав в руки злоумышленников, скомпрометированные данные могут использоваться для кампаний целевого фишинга и SMS-спама.

«База данных, содержащая идентификаторы, имена и номера телефонов пользователей Facebook, лежала полностью открытой в Сети. Другими словами, любой желающий мог получить к ней доступ, так как ни пароля, ни любого другого вида аутентификации там не было», — гласит отчёт Comparitech.

Точная цифра содержащихся в БД данных — 267 140 436. Большинство затронутых утечкой пользователей проживают в США. Помимо этого, Дьяченко нашёл в базе заметку на вьетнамском языке.

Факт утечки эксперты выявили 14 декабря, однако проиндексирована она была ещё раньше — 4 декабря. К сожалению, содержимое БД уже успели опубликовать на хакерском форуме 12-го числа.

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru