



Данные 267 млн аккаунтов Facebook были опубликованы на хакерском форуме

Данные 267 млн аккаунтов Facebook были опубликованы на хакерском форуме

Данные 267 млн аккаунтов Facebook были опубликованы на хакерском форуме

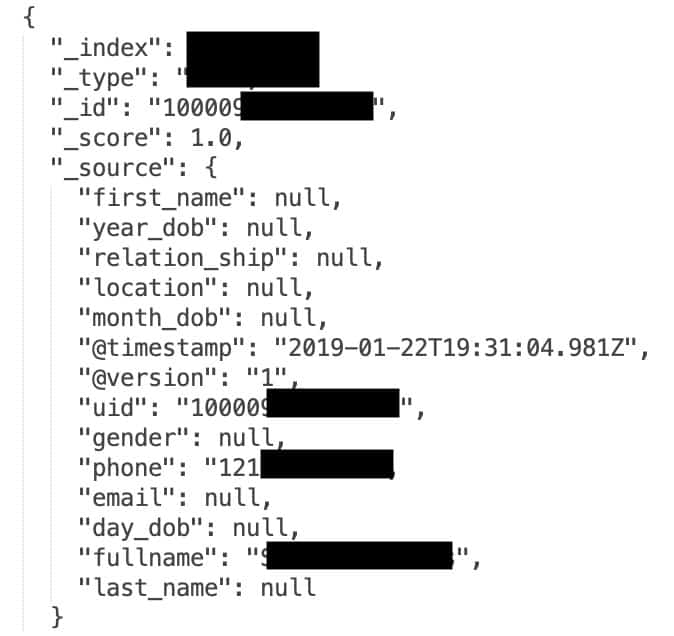
Исследователь в области кибербезопасности Боб Дьяченко совместно с Comparitech обнаружил незащищенную базу данных, в которой хранились идентификаторы, телефонные номера и имена 267 миллионов пользователей социальной сети Facebook.

Предположительно, причина утечки информации кроется в несанкционированном использовании API Facebook киберпреступниками из Вьетнама.

Попав в руки злоумышленников, скомпрометированные данные могут использоваться для кампаний целевого фишинга и SMS-спама.

«База данных, содержащая идентификаторы, имена и номера телефонов пользователей Facebook, лежала полностью открытой в Сети. Другими словами, любой желающий мог получить к ней доступ, так как ни пароля, ни любого другого вида аутентификации там не было», — гласит отчёт Comparitech.

Точная цифра содержащихся в БД данных — 267 140 436. Большинство затронутых утечкой пользователей проживают в США. Помимо этого, Дьяченко нашёл в базе заметку на вьетнамском языке.

Факт утечки эксперты выявили 14 декабря, однако проиндексирована она была ещё раньше — 4 декабря. К сожалению, содержимое БД уже успели опубликовать на хакерском форуме 12-го числа.

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru