



Ошибка Aw Snap! вернулась в Google Chrome 79, есть решение

Ошибка Aw Snap! вернулась в Google Chrome 79, есть решение

Ошибка Aw Snap! вернулась в Google Chrome 79, есть решение

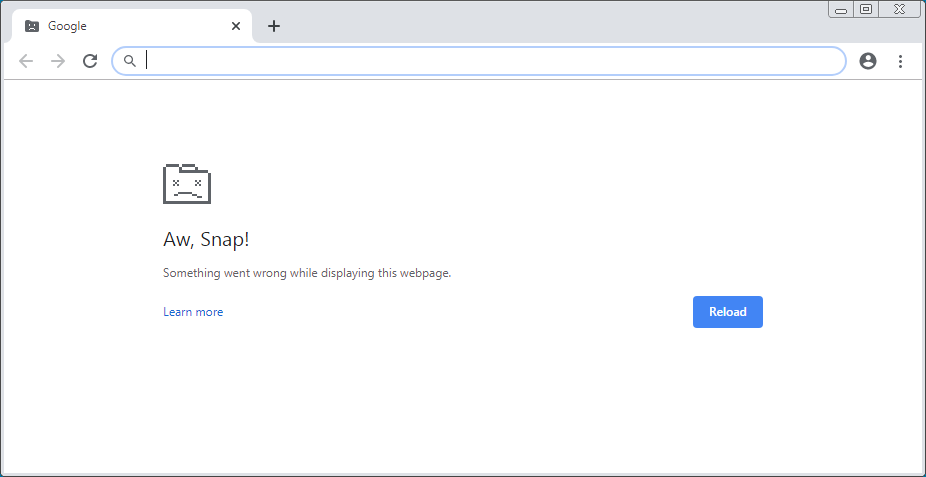
В новой версии Google Chrome, выпущенной позавчера, вернулась проблема «Aw Snap!» — браузер выдаёт ошибку и не может отобразить веб-страницу. Эксперты винят во всём функцию целостности кода (Code Integrity).

Как выяснили пользователи, проблема возникает из-за несовместимости программного обеспечения, установленного на компьютере.

Изначально на ошибку «Aw Snap!» жаловались люди, у которых была установлена устаревшая версия Symantec Endpoint Protection (SEP), однако позже стало ясно, что проблема возникает и с другим софтом.

Сам Google добавил в список несовместимых программ: PC Matic, защитные продукты Palo Alto Networks Traps и Print Audit Infinite. Позже ещё сообщили о несовместности с CylancePROTECT. Столкнувшиеся с багом пользователи видят приблизительно следующее:

Ранее Google принял решение временно отключить целостность кода, чтобы избавить людей от ошибки. Стоит отметить, что эта функция запрещает Chrome загружать бинарники, на которых нет подписи Microsoft.

Однако в выпущенной позавчера версии Chrome 79 Code Integrity снова включили. И опять это привело к появлению вышеописанного бага.

Если вы столкнулись с этой проблемой, можно попробовать запустить Google Chrome с отключённой функцией целостности кода. Для этого потребуется добавить следующий аргумент:

—disable-features=RendererCodeIntegrity

Напомним, что новая версия браузера также подарила пользователям и полезные функции. Например, теперь браузер уведомит пользователя, если его логин и пароль были замечены в базе утечек. А также предупредит о фишинговых схемах в реальном времени.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru