



В 2020 году выйдут два решения на базе безопасной ОС — KasperskyOS

В 2020 году выйдут два решения на базе безопасной ОС — KasperskyOS

В 2020 году выйдут два решения на базе безопасной ОС — KasperskyOS

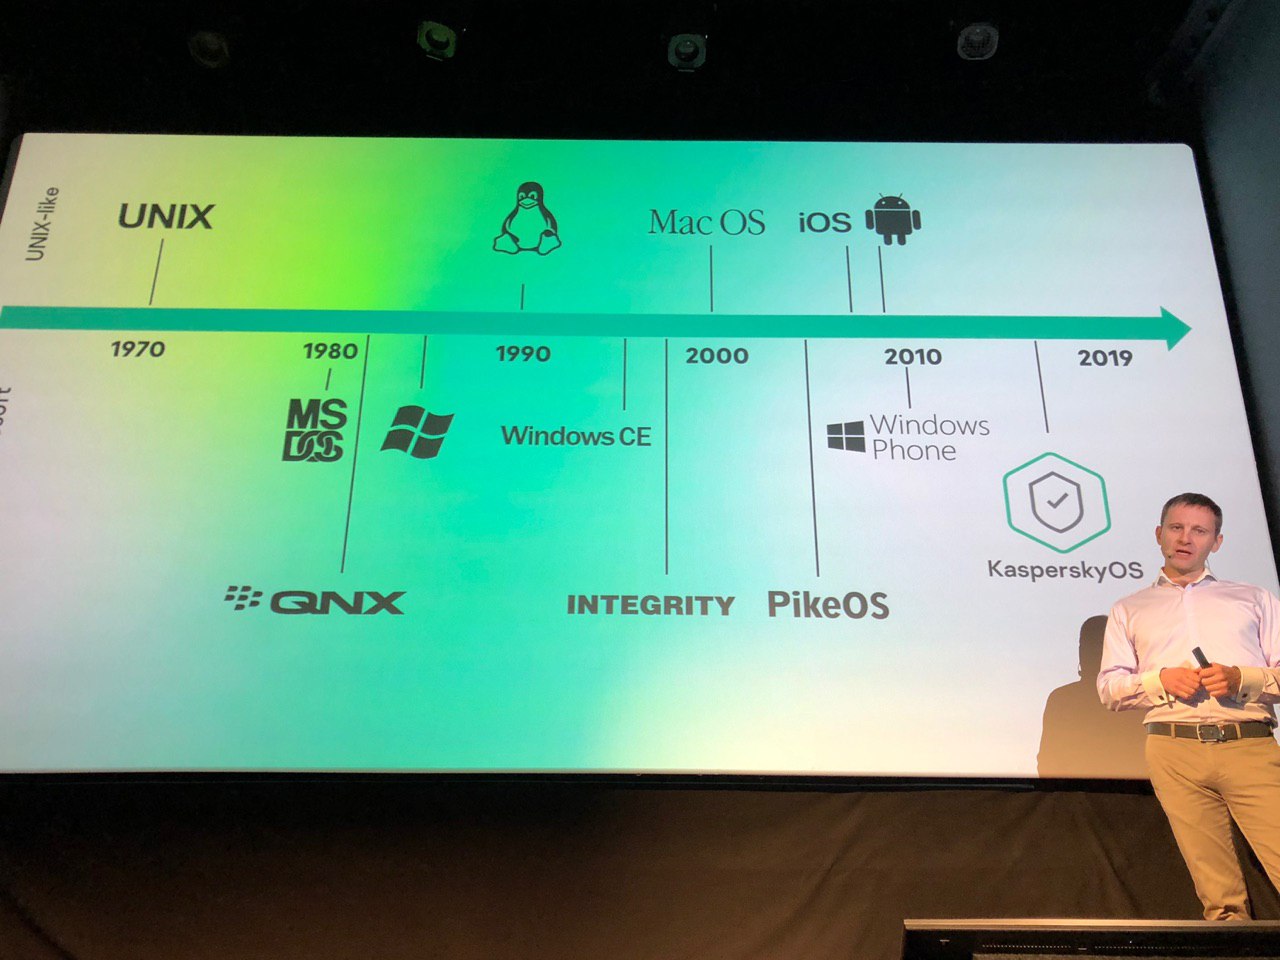
В первой половине 2020 года «Лаборатория Касперского» обещает выпустить на рынок два новых продукта, разработанных на базе операционной системы KasperskyOS. Один из продуктов, получивший имя Kaspersky IoT Secure Gateway, предназначен для защиты IoT-инфраструктуры и безопасного подключения «умных» вещей к облаку. Второй — KasperskyOS for Thin Client — создаст основу для доверенной и управляемой инфраструктуры тонких клиентов.

По словам представителей «Лаборатории Касперского», Kaspersky IoT Secure Gateway представляет собой комплексную программно-аппаратную платформу для защиты инфраструктуры IoT. К этой платформе можно подключить самые разные устройства.

Разработчики предусмотрели реализацию, при которой все модули и технологии безопасности встраивались непосредственно в прошивку шлюза. Благодаря этому удастся защитить как сам шлюз, так и устройства под ним.

Режим безопасной загрузки в Kaspersky IoT Secure Gateway способен запуститься ещё до загрузки самой операционной системы. Это позволяет проверить цифровую подпись образа прошивки: решение сверяет подлинность подписи и ключей шифрования.

Если в ходе этой проверки Kaspersky IoT Secure Gateway обнаружит какое-либо несоответствие, загрузится предыдущий образ прошивки (может ещё запуститься режим обслуживания). Именно такая реализация помогает детектировать один из самых сложных методов компрометации устройства — встраивание вредоносного кода в первый загрузочный сектор прошивки.

Помимо этого, Kaspersky IoT Secure Gateway способен анализировать сетевые протоколы, таким образом обнаруживая и идентифицируя все IoT-устройства.

Что касается KasperskyOS for Thin Client, операционной системы с прикладным программным обеспечением для тонких клиентов, — решение не позволит злоумышленникам скомпрометировать устройство, которое служит мостом между пользователем и его виртуальным рабочим столом.

Один клик администратора может отдать WordPress-сайт злоумышленнику

В ядре WordPress обнаружили цепочку уязвимостей Click2Shell, которая позволяет удалённо выполнить PHP-код на сервере без учётной записи атакующего. Для захвата сайта достаточно, чтобы авторизованный администратор открыл специально подготовленную ссылку.

Проблему нашёл исследователь pwn.ai Паулос Йибело. Согласно техническому отчёту, WordPress по-разному обрабатывал один и тот же параметр ссылки предпросмотра темы.

API каталога очищал значение и находил легитимную тему, а JavaScript в браузере администратора вставлял исходную строку в jQuery-селектор без должного экранирования.

В результате подготовленный URL заставлял интерфейс WordPress самостоятельно нажать кнопку установки. Администратор при этом не выбирал ни «Установить», ни «Активировать», а тема оставалась неактивной и внешне сайт продолжал работать как обычно.

Для полноценного RCE исследователи добавили второй компонент — уязвимую тему Mobile Repair Zone 2.5.4 из официального каталога. Во время предпросмотра WordPress загружал её PHP-код, после чего небезопасный AJAX-обработчик позволял скачать и выполнить произвольный плагин.

Дальше атакующий мог читать wp-config.php, красть ключи и данные БД, менять файлы, создавать администраторов и внедрять скрипты. Атака не является полностью автоматической: ссылку должен открыть вошедший в систему администратор.

Роли Author и Editor нужных полномочий не имеют. Доставить URL можно через целевой фишинг или уже существующую XSS-уязвимость.

WordPress закрыл дыру в версии 7.1.1 и выпустил патчи для поддерживаемых старых веток. Поскольку подробности и PoC уже опубликованы, откладывать обновление нельзя. Временной страховкой может стать DISALLOW_FILE_MODS, запрещающий установку тем и плагинов, но нормальное лекарство всё то же — патч.

RSS: Новости на портале Anti-Malware.ru