



Фишеры атакуют игроков Elder Scrolls Online, охотятся за ценными вещами

Фишеры атакуют игроков Elder Scrolls Online, охотятся за ценными вещами

Фишеры атакуют игроков Elder Scrolls Online, охотятся за ценными вещами

Злоумышленники атакуют любителей игры Elder Scrolls Online, маскируя фишинговые письма под сообщения от разработчиков. Цель проста — добыть данные аккаунтов пользователей.

Чтобы придать письмам легитимный вид, фишеры используют онлайн-псевдоним ElderScrollDevs. В основном атаки идут на владельцев игровой консоли PlayStation.

Согласно опубликованному на Reddit посту, преступники рассылают в случайном порядке личные сообщения, в которых геймеров предупреждают о проблеме безопасности.

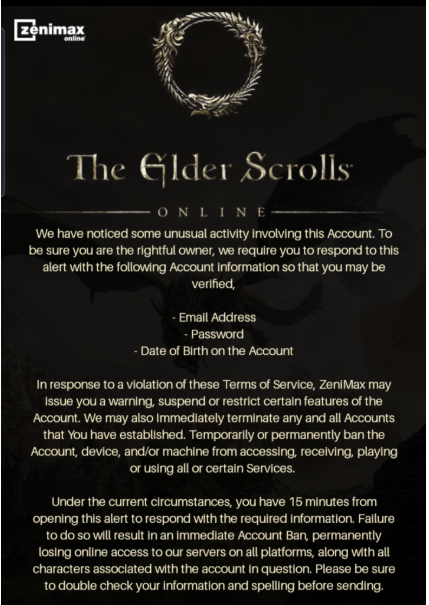
«Мы обнаружили нетипичную активность, связанную с вашим аккаунтом. Мы должны убедиться в том, что вы законный владелец этой учётной записи. Для этого надо ответить на это уведомление, предоставив информацию об аккаунте», — гласит сообщение злоумышленников.

Затем жертву убеждают, что у неё есть 15 минут, чтобы заполнить адрес электронной почты, пароль и дату рождения, в противном случае мошенники обещают заблокировать геймера:

Специалисты считают, что злоумышленники охотятся за ценными вещами в мире Elder Scrolls Online, чтобы потом продать их на площадках дарквеба.

Подпишитесь на новости

АКИТ попросила разрешить перенос данных россиян за рубеж после атак на ЦОДы

Ассоциация компаний интернет-торговли предложила разрешить пострадавшим от аварий и повреждений компаниям временно переносить критически важные системы в дата-центры дружественных стран. Вместе с ними — персональные данные россиян. Если российская инфраструктура недоступна, сервисам всё равно нужно где-то работать.

Как выяснил Forbes, АКИТ направила письмо Михаилу Мишустину 15 октября и подтвердила его отправку. В ассоциацию входят Ozon, Wildberries, «Купер» и «Яндекс Маркет».

Речь о временном исключении из требований к локализации данных. Спецрежим предлагают применять на время восстановления инфраструктуры, но не позднее 1 марта 2028 года.

Условия — официально подтверждённый инцидент, невозможность обеспечить работу систем в России и соблюдение требований ИБ. Перечень стран должен определить уполномоченный орган, а порядок разрешений предлагается разработать с Минцифры и Роскомнадзором.

После восстановления компании должны вернуться к обычному режиму обработки данных. Есть и неудобная деталь. Эксперт по защите персональных данных Алексей Мунтян отметил: механизм включается уже после инцидента, тогда как резервирование нужно планировать заранее.

Он также поставил под вопрос выбор стран по дружественности, а не по уровню защиты информации.

RSS: Новости на портале Anti-Malware.ru