



Найден способ бесплатно продлить установку патчей для Windows 7

Найден способ бесплатно продлить установку патчей для Windows 7

Найден способ бесплатно продлить установку патчей для Windows 7

Сообщество специалистов, оказывающих техническую поддержку на форуме My Digital Life, нашло способ обойти установленные Microsoft ограничения на загрузку обновлений безопасности для системы Windows 7. Ранее необходимо было заплатить, чтобы продлить срок выпуска патчей, теперь же любой пользователь устаревшей ОС может воспользоваться пролонгированной поддержкой.

Напомним, что официальная дата окончания срока поддержки Windows 7 — 14 января 2020 года.

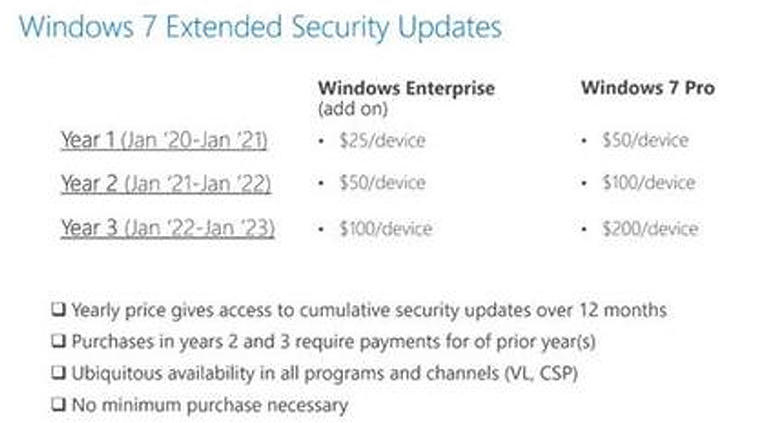
В этой связи Microsoft предложила модель Windows 7 Extended Security Updates (ESU) — платная услуга, которая может продлить выпуск патчей для этой версии системы до 2023 года. ESU может стоить от $25 до $200 за одну машину (Enterprise или Pro). При этом стоит учитывать, что воспользоваться ESU сможет далеко не каждая компания.

Как же обойти установленные Microsoft ограничения? В прошлом месяце корпорация выпустила апдейт Windows 7 ESU (KB4528069), который должен помочь администраторам понять, подходят ли их системы для программы продлённого выпуска обновлений.

При установке KB4528069 пользователь должен предоставить лицензионный ключ ESU, который в дальнейшем будет использоваться для верификации выходящих патчей.

И вот тут вклинились специалисты My Digital Life, создавшие специальный инструмент BypassESU, обходящий процесс проверки ключа ESU. Благодаря этому установить тестовый апдейт может любой пользователь.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru