



Эксперты: Игнорировать двухэтапную аутентификацию в Telegram опасно

Эксперты: Игнорировать двухэтапную аутентификацию в Telegram опасно

Эксперты: Игнорировать двухэтапную аутентификацию в Telegram опасно

Специалисты международной компании Group-IB предупреждают пользователей об опасности игнорирования двухэтапной аутентификации (2SV) при использовании мессенджера Telegram. В последнее время эксперты столкнулись с рядом инцидентов, в ходе которых злоумышленники получали доступ к перепискам пользователей Telegram в системах iOS и Android.

Во всех описанных Group-IB случаях причиной успешной атаки становились недостаточно грамотно настроенные функции безопасности Telegram — единственным фактором аутентификации выступали SMS-сообщения.

Строго говоря, эта проблема также касается других мессенджеров, социальных сетей и даже приложений мобильного банкинга.

За последние месяцы 2019 года отдел расследований киберпреступлений Group-IB зафиксировал несколько обращений российских предпринимателей. Все они столкнулись с несанкционированным доступом третьих лиц к своим перепискам.

Среди пострадавших были как пользователи iOS, так и Android, при этом было совершенно неважно, клиентом какого оператора связи является жертва.

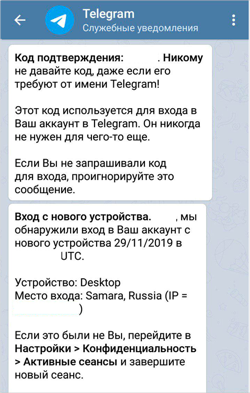
Если вы входили в аккаунт Telegram с разных устройств, вы сможете себе представить, с чем сталкивались пострадавшие. Сначала от официального сервисного канала мессенджера приходит код подтверждения для входа в учётную запись.

Сразу после этого жертва получает SMS-сообщение, также содержащее код активации. Без какого-либо взаимодействия с пользователем вход с нового устройства успешно подтверждается — об этом тоже сообщает сервисный канал.

Специалисты Group-IB уточнили, что злоумышленники использовали мобильный интернет для входа в чужой аккаунт (предположительно, через одноразовые SIM-карты). IP-адрес преступников чаще всего был в Самаре.

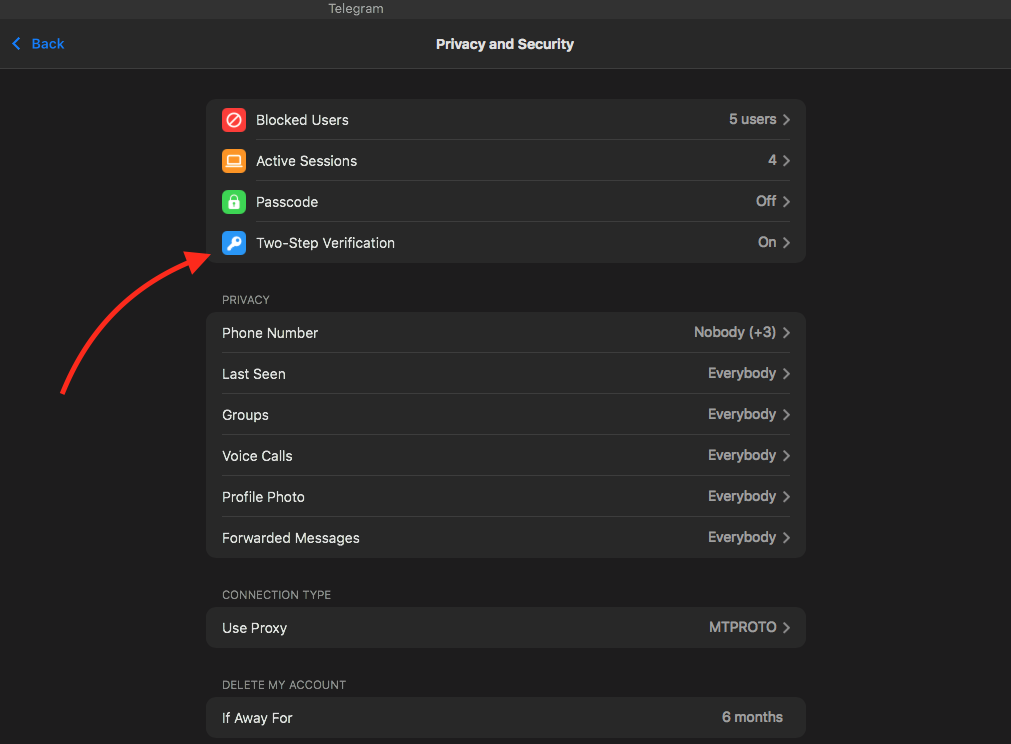
Если вы хотите надёжно защитить свой Telegram-аккаунт, рекомендуем активировать двухэтапную аутентификацию. Она находится в настройках мессенджера, в разделе «Privacy and Security».

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru