



Баг Android, позволяющий запускать код, используется в реальных атаках

Баг Android, позволяющий запускать код, используется в реальных атаках

Баг Android, позволяющий запускать код, используется в реальных атаках

Баг в операционной системе Android позволяет вредоносным приложениям вклиниться в работу легитимных программ. Об уязвимости сообщили специалисты норвежской компании Promon, которые дали имя багу — StrandHogg.

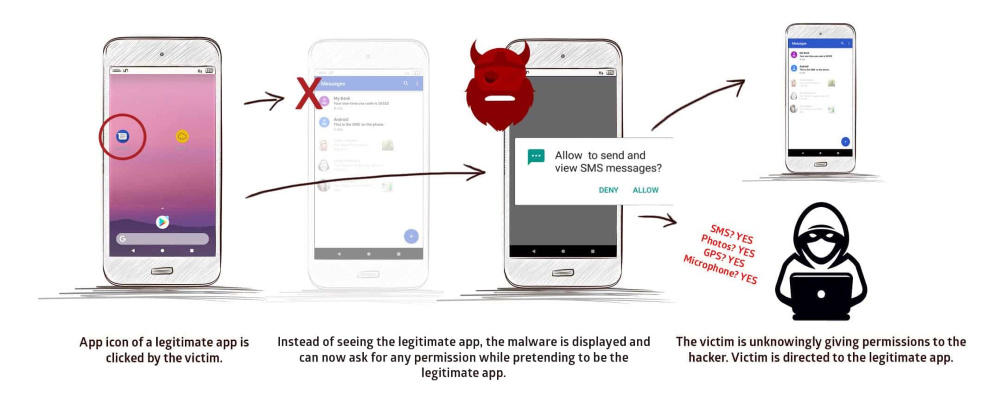
Согласно отчёту экспертов, атакующий может использовать StrandHogg, чтобы заставить пользователя предоставить вредоносным приложениям определённые разрешения в системе.

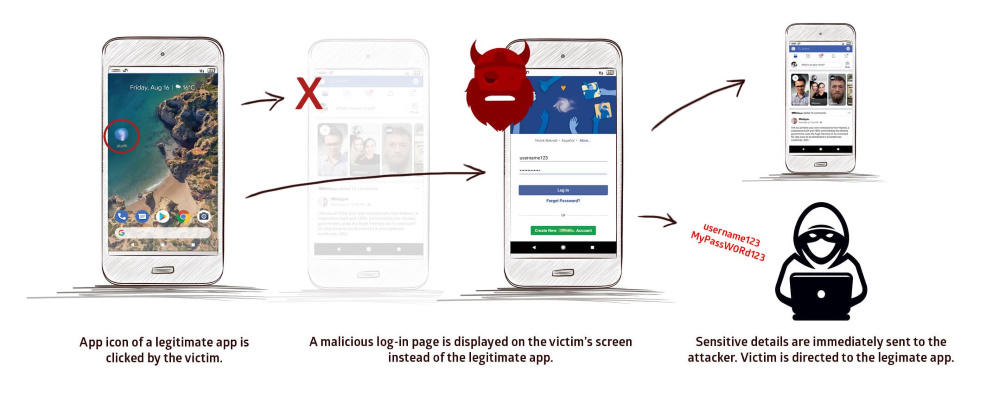
Помимо этого, брешь позволяет отображать фишинговые страницы входа при взаимодействии с легитимными приложениями. Но самое главное — киберпреступники уже активно используют StrandHogg в реальных атаках.

«Нам удалось выйти на StrandHogg после сообщений об атаках на ряд банков в Чехии. Злоумышленники использовали брешь для вывода денег со счётом клиентов», — пишет команда Promon.

Дальнейший анализ вредоносного семпла помог специалистам выйти на кампании, в ходе которых использовались 36 приложений, эксплуатирующих StrandHogg. Значительным сдерживающим фактором стало отсутствие вышеозначенных вредоносных программ в официальном магазине Google Play Store.

Что касается механизма работы StrandHogg, дыра существует из-за специфической обработки системой Android процесса переключения между приложениями, занимающимися разными операциями.

Другими словами, уязвимость касается компонента ОС, отвечающего за многозадачность. Установленное в системе вредоносное приложение может задействовать этот баг для запуска вредоносного кода в момент открытия пользователем другого приложения.

То есть жертва нажимает на иконку легитимной программы, но код запускается из вредоносного приложения. Этот код может запросить определённые разрешения или отобразить фишинговые окна.

По словам исследователей, принцип работы уязвимости практически полностью скрывает факт атаки от конечного пользователя. Чтобы лучше понять StrandHogg, можно ознакомиться с видео специалистов:

Подпишитесь на новости

WhatsApp готовит встроенный браузер для iPhone, ссылки останутся в чате

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) разрабатывает встроенный браузер для iPhone, который позволит открывать любые ссылки из переписки внутри приложения. Переключаться в Safari или Chrome ради каждой присланной страницы больше не потребуется. Мессенджер явно не хочет отпускать пользователя даже на соседнюю вкладку.

Следы функции в сборке WhatsApp для iOS 26.41.10.72 обнаружил WABetaInfo. Важная оговорка: новинку ещё не предоставили даже бета-тестерам, срок публичного запуска неизвестен.

В настройках чатов появится пункт «Встроенный браузер». После его включения отправленные и полученные ссылки можно будет открывать непосредственно в WhatsApp. Раньше подобный механизм был ограничен отдельными бизнес-ссылками, соответствующими техническим требованиям.


Принудительно переселять всех во внутренний браузер, судя по описанию, не собираются. Пользователь сможет вернуть открытие ссылок в браузере по умолчанию. Для отдельной страницы такой переход также предусмотрен через меню.

В настройках появится очистка cookies, кеша и других данных посещённых сайтов. По информации WABetaInfo, данные встроенного браузера будут храниться локально на устройстве.

RSS: Новости на портале Anti-Malware.ru