



Баг Android, позволяющий запускать код, используется в реальных атаках

Баг Android, позволяющий запускать код, используется в реальных атаках

Баг Android, позволяющий запускать код, используется в реальных атаках

Баг в операционной системе Android позволяет вредоносным приложениям вклиниться в работу легитимных программ. Об уязвимости сообщили специалисты норвежской компании Promon, которые дали имя багу — StrandHogg.

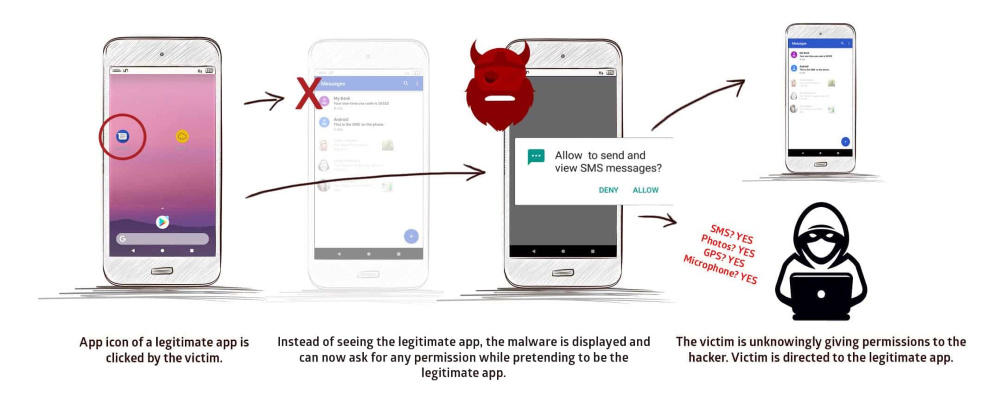
Согласно отчёту экспертов, атакующий может использовать StrandHogg, чтобы заставить пользователя предоставить вредоносным приложениям определённые разрешения в системе.

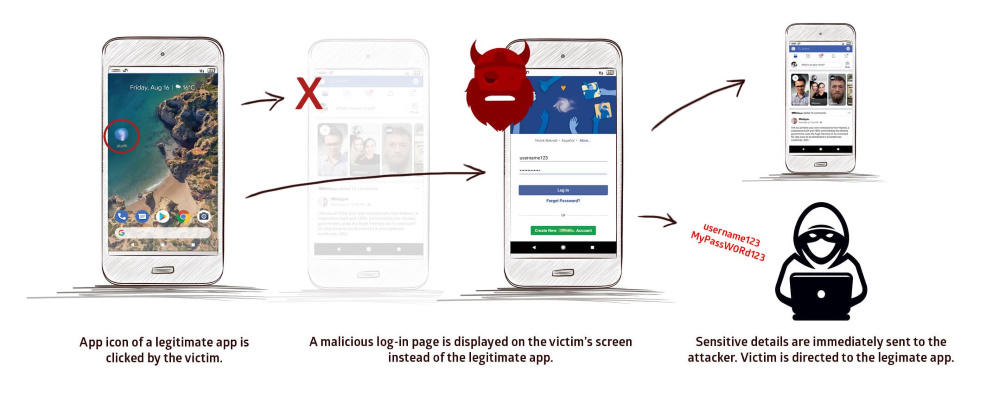
Помимо этого, брешь позволяет отображать фишинговые страницы входа при взаимодействии с легитимными приложениями. Но самое главное — киберпреступники уже активно используют StrandHogg в реальных атаках.

«Нам удалось выйти на StrandHogg после сообщений об атаках на ряд банков в Чехии. Злоумышленники использовали брешь для вывода денег со счётом клиентов», — пишет команда Promon.

Дальнейший анализ вредоносного семпла помог специалистам выйти на кампании, в ходе которых использовались 36 приложений, эксплуатирующих StrandHogg. Значительным сдерживающим фактором стало отсутствие вышеозначенных вредоносных программ в официальном магазине Google Play Store.

Что касается механизма работы StrandHogg, дыра существует из-за специфической обработки системой Android процесса переключения между приложениями, занимающимися разными операциями.

Другими словами, уязвимость касается компонента ОС, отвечающего за многозадачность. Установленное в системе вредоносное приложение может задействовать этот баг для запуска вредоносного кода в момент открытия пользователем другого приложения.

То есть жертва нажимает на иконку легитимной программы, но код запускается из вредоносного приложения. Этот код может запросить определённые разрешения или отобразить фишинговые окна.

По словам исследователей, принцип работы уязвимости практически полностью скрывает факт атаки от конечного пользователя. Чтобы лучше понять StrandHogg, можно ознакомиться с видео специалистов:

Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru