



Баг Android, позволяющий запускать код, используется в реальных атаках

Баг Android, позволяющий запускать код, используется в реальных атаках

Баг Android, позволяющий запускать код, используется в реальных атаках

Баг в операционной системе Android позволяет вредоносным приложениям вклиниться в работу легитимных программ. Об уязвимости сообщили специалисты норвежской компании Promon, которые дали имя багу — StrandHogg.

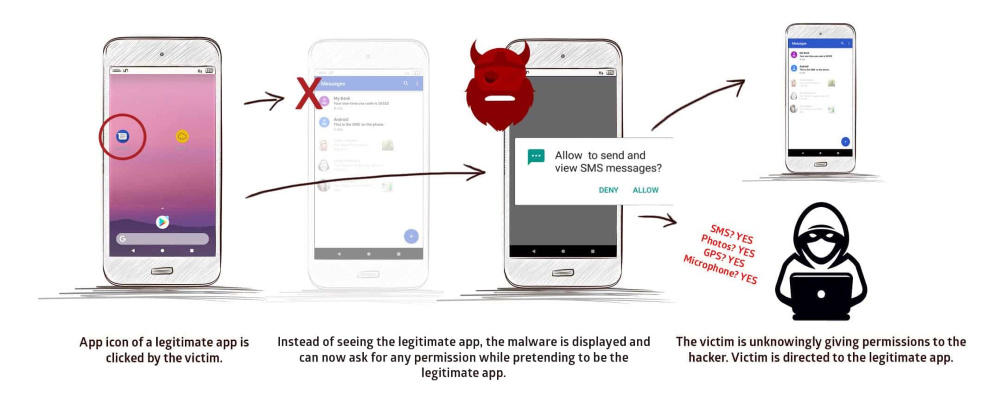
Согласно отчёту экспертов, атакующий может использовать StrandHogg, чтобы заставить пользователя предоставить вредоносным приложениям определённые разрешения в системе.

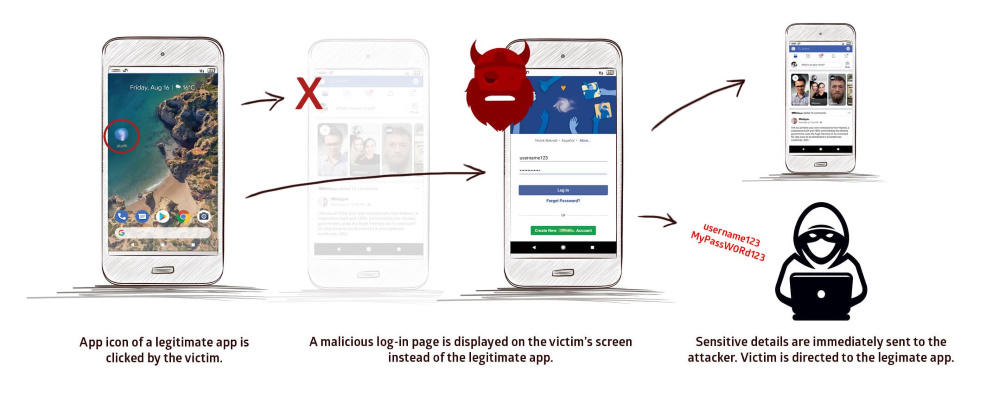
Помимо этого, брешь позволяет отображать фишинговые страницы входа при взаимодействии с легитимными приложениями. Но самое главное — киберпреступники уже активно используют StrandHogg в реальных атаках.

«Нам удалось выйти на StrandHogg после сообщений об атаках на ряд банков в Чехии. Злоумышленники использовали брешь для вывода денег со счётом клиентов», — пишет команда Promon.

Дальнейший анализ вредоносного семпла помог специалистам выйти на кампании, в ходе которых использовались 36 приложений, эксплуатирующих StrandHogg. Значительным сдерживающим фактором стало отсутствие вышеозначенных вредоносных программ в официальном магазине Google Play Store.

Что касается механизма работы StrandHogg, дыра существует из-за специфической обработки системой Android процесса переключения между приложениями, занимающимися разными операциями.

Другими словами, уязвимость касается компонента ОС, отвечающего за многозадачность. Установленное в системе вредоносное приложение может задействовать этот баг для запуска вредоносного кода в момент открытия пользователем другого приложения.

То есть жертва нажимает на иконку легитимной программы, но код запускается из вредоносного приложения. Этот код может запросить определённые разрешения или отобразить фишинговые окна.

По словам исследователей, принцип работы уязвимости практически полностью скрывает факт атаки от конечного пользователя. Чтобы лучше понять StrandHogg, можно ознакомиться с видео специалистов:

Подпишитесь на новости

На сайте — платно, на словах — бесплатно: МТС запутала условия доступа к 5G

МТС предлагает абонентам опции «УЖЕ 5G» за 199 рублей в месяц и «УЖЕ 5G+» за 299 рублей. Судя по условиям на сайте, подключение одной из них необходимо для использования сети пятого поколения. Но сама компания утверждает: пока пользоваться 5G можно без дополнительных условий.

Это расхождение обнаружил «Коммерсантъ». В поддержке оператора изданию также сообщили о необходимости подключить услугу, предоставляющую доступ к 5G и приоритет в 4G.

За 199 рублей предлагаются 50 ГБ трафика, доступ к 5G на скорости до 300 Мбит/с и приоритет в LTE при загруженной сети. Более дорогая опция включает безлимитный интернет. Для подключения нужны совместимый смартфон и нахождение в зоне покрытия.

В пресс-службе МТС заявили, что сохраняют условия сентябрьского запуска: телефоны с поддержкой технологии могут пользоваться ею без дополнительных требований. Платные опции, пояснили там, дают ещё трафик и приоритет в LTE. Почему сайт описывает условия иначе, компания не объяснила.

Аналитики, опрошенные изданием, большого денежного прорыва от таких предложений пока не ждут: покрытие ограничено, а массовый пользователь не спешит доплачивать за новый стандарт.

Главная интрига сейчас даже не в скорости. Абоненту сначала предстоит понять, продают ему обязательный билет в 5G или дополнительный пакет к уже доступной сети.

RSS: Новости на портале Anti-Malware.ru