



Новая версия Kali Linux умеет маскироваться под Windows 10

Новая версия Kali Linux умеет маскироваться под Windows 10

Новая версия Kali Linux умеет маскироваться под Windows 10

Релиз Kali Linux 2019.4 состоялся на прошлой неделе. Новая версия отметилась режимом «Undercover», позволяющим быстро сделать рабочий стол Kali похожим на Windows 10. Как известно, Kali является Linux-дистрибутивом, созданным специально для этичных хакеров и пентестеров. Обычно исследователи задействуют Kali для тестирования систем безопасности организаций.

Есть мнение, что использующий Kali человек может вызвать подозрение в общественных местах. Именно поэтому разработчики реализовали режим «Undercover» в Kali Linux 2019.4.

Таким образом, пользователь этого дистрибутива сможет визуально превратить рабочий стол в копию Windows 10, тем самым будет вызывать меньше подозрений.

«Скажем, вы работаете в общественном месте, прорабатываете схемы взлома, но при этом не хотите, чтобы кто-то увидел логотип Kali и задался вопросом: чем вы занимаетесь. Именно поэтому мы написали небольшой скрипт, который поменяет вид вашего Kali на схожую с Windows тему», — пишут программисты.

«В результате вы сможете работать более незаметно, а когда окажетесь в более уединённой обстановке, запустите скрипт ещё раз — вы вернётесь к стандартному виду Kali».

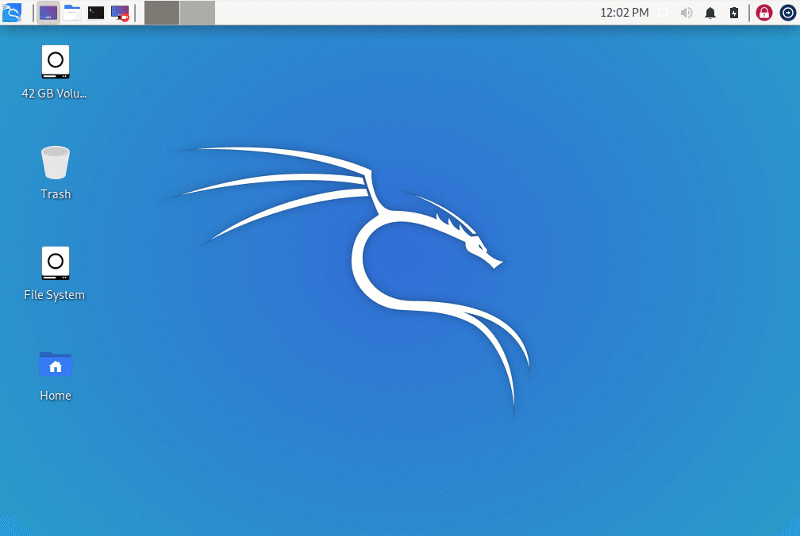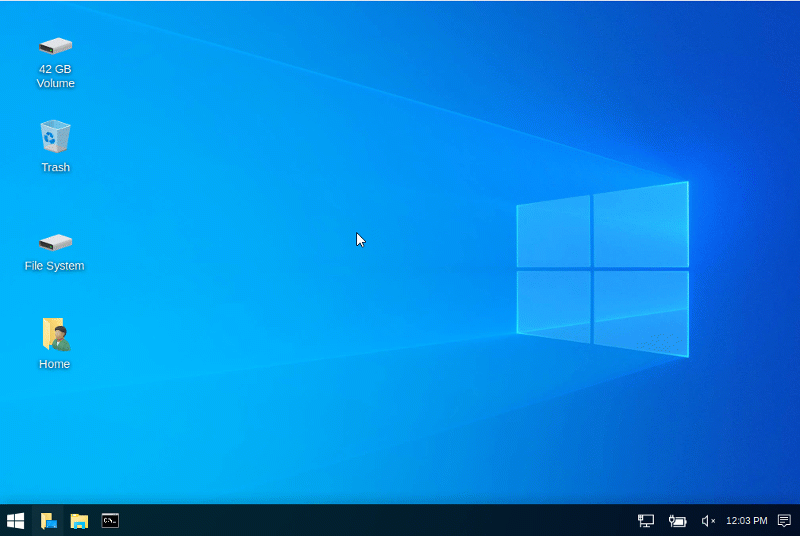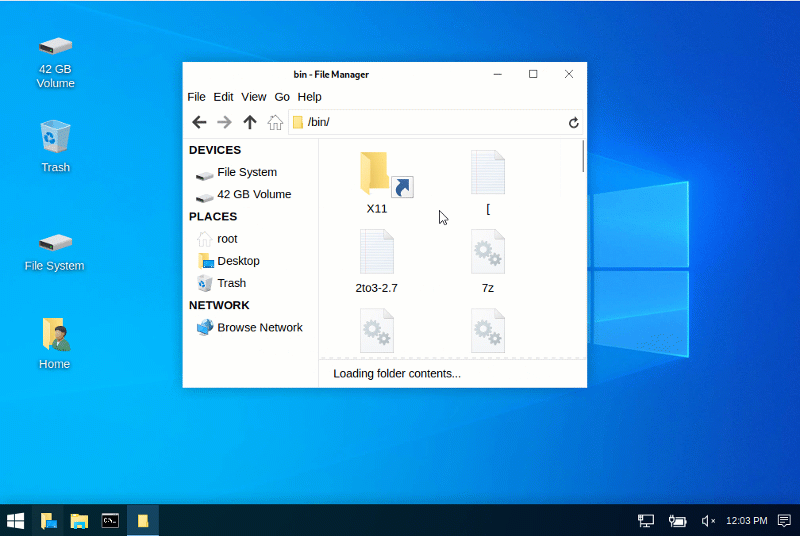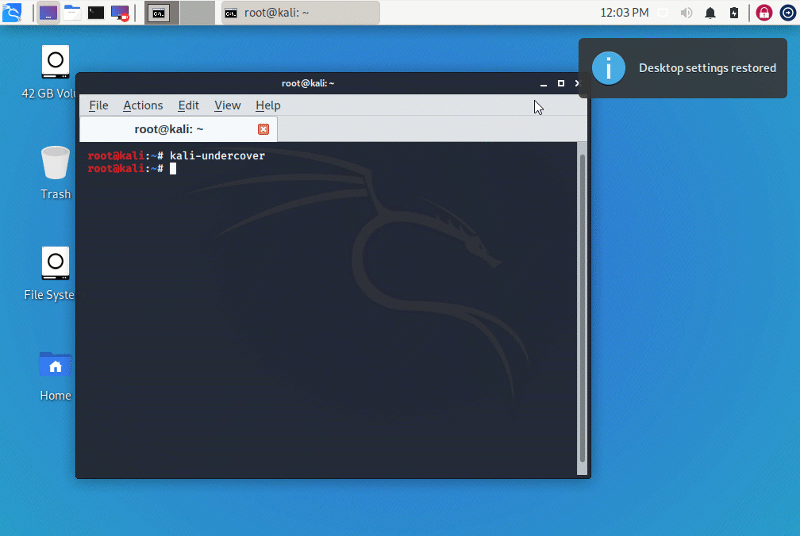
Чтобы активировать вышеупомянутый скрипт, произведите следующие действия:

  1. Откройте терминал.
  2. Введите kali-undercover и нажмите «Enter».
Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru