



Windows 7, 8 все ещё можно бесплатно обновить до Windows 10 (инструкция)

Windows 7, 8 все ещё можно бесплатно обновить до Windows 10 (инструкция)

Windows 7, 8 все ещё можно бесплатно обновить до Windows 10 (инструкция)

Когда Microsoft только выпустила Windows 10, корпорация в открытую предлагала пользователям Windows 7 и Windows 8.1 бесплатно обновить свои системы до новой версии. В декабре 2017 года эту возможность прикрыли, однако вы всё ещё можете выполнить апгрейд бесплатно. Рассказываем, что нужно сделать для этого.

Если вы по какой-то причине до сегодняшнего дня использовали лицензионную версию Windows 7 или Windows 8.1, а сейчас вдруг захотели бесплатно перейти на Windows 10, к вашим услугам инструмент Windows 10 Media Creation Tool.

Все, что нужно сделать пользователям Windows 7/8/8.1 — загрузить Media Creation Tool и обновить с его помощью систему до Windows 10. По окончании процесса апгрейда нужно будет подключить компьютер к интернету — ваша старая лицензия Windows автоматически конвертируется в лицензию Windows 10.

Кстати, кто-нибудь сомневался, что уловка с бесплатным обновлением с самого начала была рекламных ходом, призванным «пересадить» как можно больше пользователей на новую версию ОС? Это подтверждает пользователь площадки Reddit, представившийся сотрудником Microsoft.

Приводим пошаговую инструкцию бесплатного обновления до Windows 10:

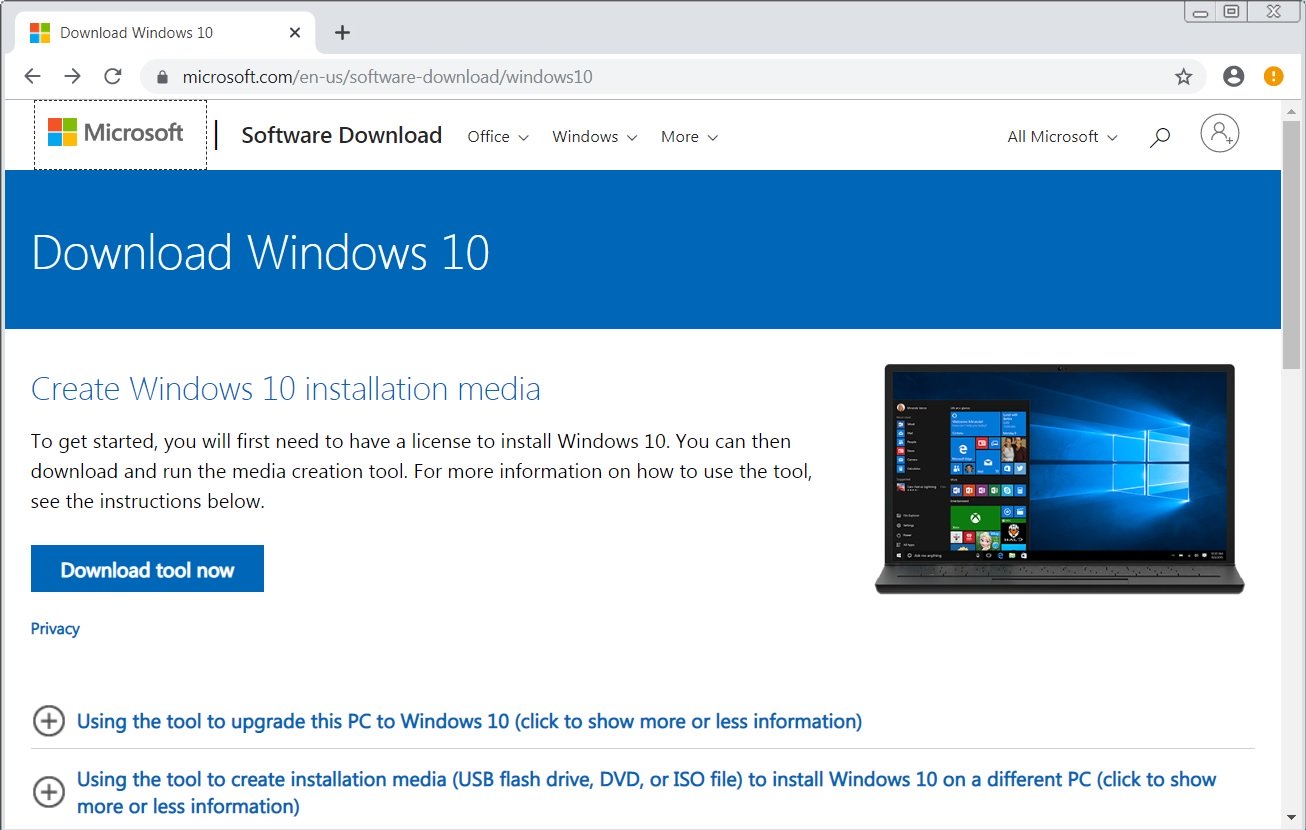
1. Посетите страницу загрузки Windows 10.

2. Скачайте инструмент Windows 10 Media Creation Tool.

3. Запустите этот инструмент и примите лицензионное соглашение.

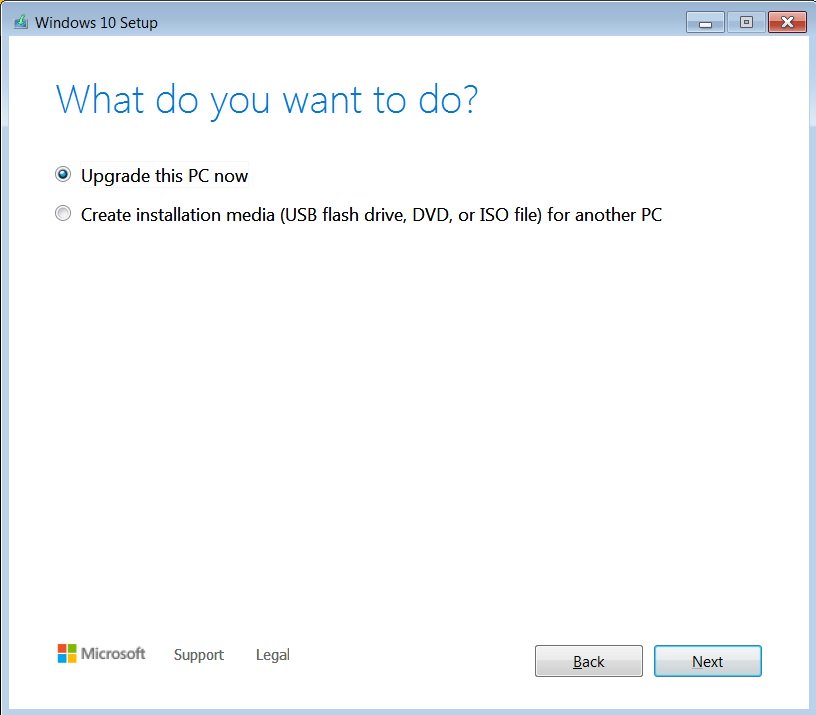
4. Нажмите «Обновить этот компьютер».

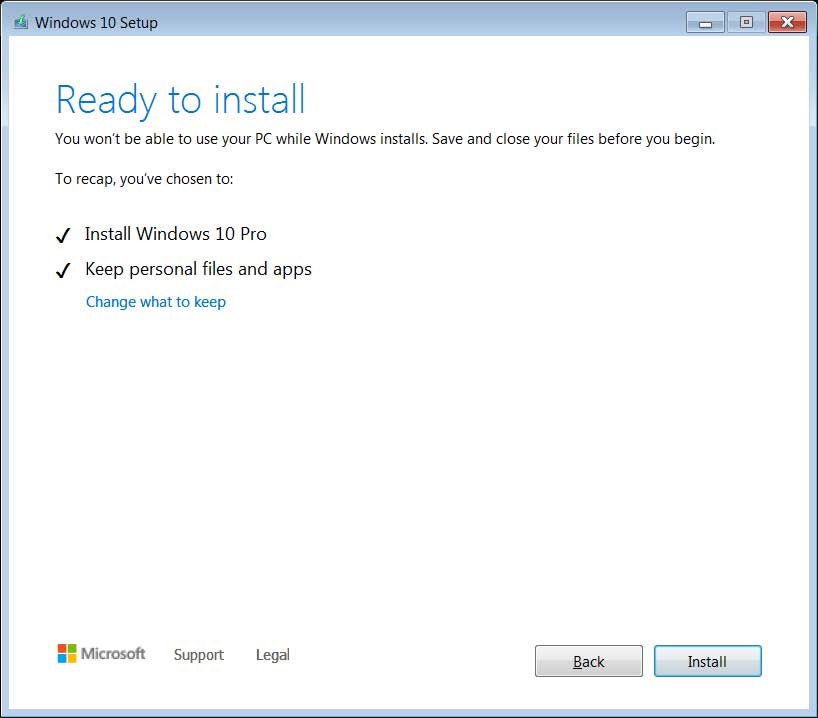
5. В процессе апгрейда инструмент предложит вам выбрать различные опции.

6. Нажмите «Установить», запустится процесс обновления.

7. По завершении установки подключите компьютер к Сети, откройте Настройки > Обновление Windows > Активация. Если лицензия не будет активирована изначально, вы можете ввести ключ от своей Windows 7 или 8.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru