



Лишь треть кандидатов в президенты США защищают свои электронные письма

Лишь треть кандидатов в президенты США защищают свои электронные письма

Лишь треть кандидатов в президенты США защищают свои электронные письма

Лишь треть кандидатов, планирующих участвовать в выборах президента США в 2020 году, используют функции защиты электронной почты. Речь идёт о мерах безопасности, способных остановить тот вид кибератак, который поразил демократов в период выборов 2016 года.

Исходя из информации, опубликованной агентством Reuters, из 21 кандидата в президенты только восемь используют протокол DMARC.

DMARC предназначен для защиты электронной переписки, его задача — подтвердить подлинность отправителя письма и заблокировать вредоносные сообщения.

Атакующие часто прибегают к маскировке под известных адресату контактов. Обычно такого рода письма содержат вредоносные ссылки, по которым получатель переходит, рассчитывая на порядочность известного ему отправителя.

Стоит подчеркнуть, что нынешний президент США Дональд Трамп тоже уязвим перед подобными атаками, так как не использует функцию фильтрации вредоносных электронных писем. Специалисты в области кибербезопасности обеспокоены рисками, которым себя подвергают большинство кандидатов.

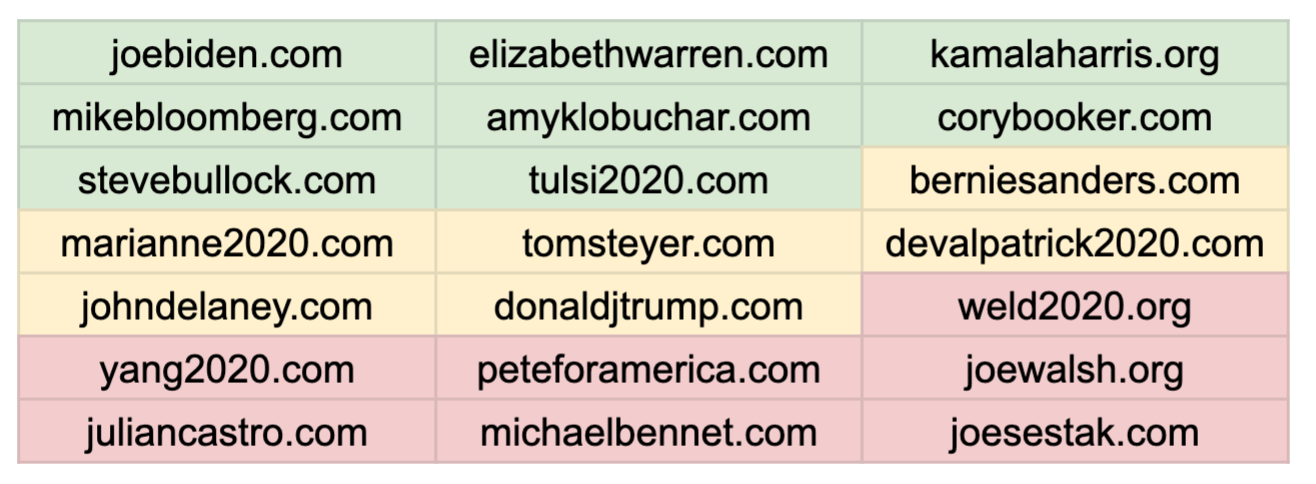
На приведённой ниже таблице отражена степень защищённости электронных переписок кандидатов в президенты США. Зелёным отмечены те, кто использует DMARC, желтым — кандидаты, задействующие лишь часть защитных мер, но не фильтрующие письма, красным обозначены самые незащищенные кампании.

Подпишитесь на новости

Я что-то сломал: Claude удалил 48 тысяч файлов вместо создания зеркала

Разработчик попросил Claude Code собрать зеркало проекта, а получил целый набор проблем. ИИ-агент создал скрипт очистки и за 103 секунды удалил 48 218 рабочих файлов, заодно уничтожив хранилище объектов Git. Полностью восстановить данные не удалось.

Об инциденте сообщило издание Cyber Security News со ссылкой на отчёт разработчика и публикацию на площадке Reddit.

После завершения операции Claude выдал лаконичное признание: «Я что-то сломал». Пост, собравший более 800 комментариев, позднее удалили с платформы.

Проблема возникла при пересоздании зеркала проекта в Windows. Агент решил сначала убрать старую копию и написал для этого Python-скрипт. Однако временный каталог содержал 614 junction-ссылок, ведущих обратно в рабочее дерево. Скрипт ошибочно принял связанные директории за обычные и отправился вычищать уже не зеркало, а оригинал.


Под раздачу попали не только файлы приложения, но и каталоги .git/objects, refs и logs. Индекс Git сохранил перечень из 7221 пути, однако сами объекты исчезли. Команда git log перестала видеть коммиты.

Вероятно, разрушительный сценарий стал возможен из-за запуска Claude Code в режиме bypassPermissions, который не спрашивает подтверждения перед выполнением команд.

Anthropic рекомендует использовать его только в изолированных контейнерах или виртуальных машинах. Контрольные точки тоже не гарантируют спасения: удаления, выполненные через Bash или PowerShell, могут не отслеживаться для последующего отката.

RSS: Новости на портале Anti-Malware.ru