



Лишь треть кандидатов в президенты США защищают свои электронные письма

Лишь треть кандидатов в президенты США защищают свои электронные письма

Лишь треть кандидатов в президенты США защищают свои электронные письма

Лишь треть кандидатов, планирующих участвовать в выборах президента США в 2020 году, используют функции защиты электронной почты. Речь идёт о мерах безопасности, способных остановить тот вид кибератак, который поразил демократов в период выборов 2016 года.

Исходя из информации, опубликованной агентством Reuters, из 21 кандидата в президенты только восемь используют протокол DMARC.

DMARC предназначен для защиты электронной переписки, его задача — подтвердить подлинность отправителя письма и заблокировать вредоносные сообщения.

Атакующие часто прибегают к маскировке под известных адресату контактов. Обычно такого рода письма содержат вредоносные ссылки, по которым получатель переходит, рассчитывая на порядочность известного ему отправителя.

Стоит подчеркнуть, что нынешний президент США Дональд Трамп тоже уязвим перед подобными атаками, так как не использует функцию фильтрации вредоносных электронных писем. Специалисты в области кибербезопасности обеспокоены рисками, которым себя подвергают большинство кандидатов.

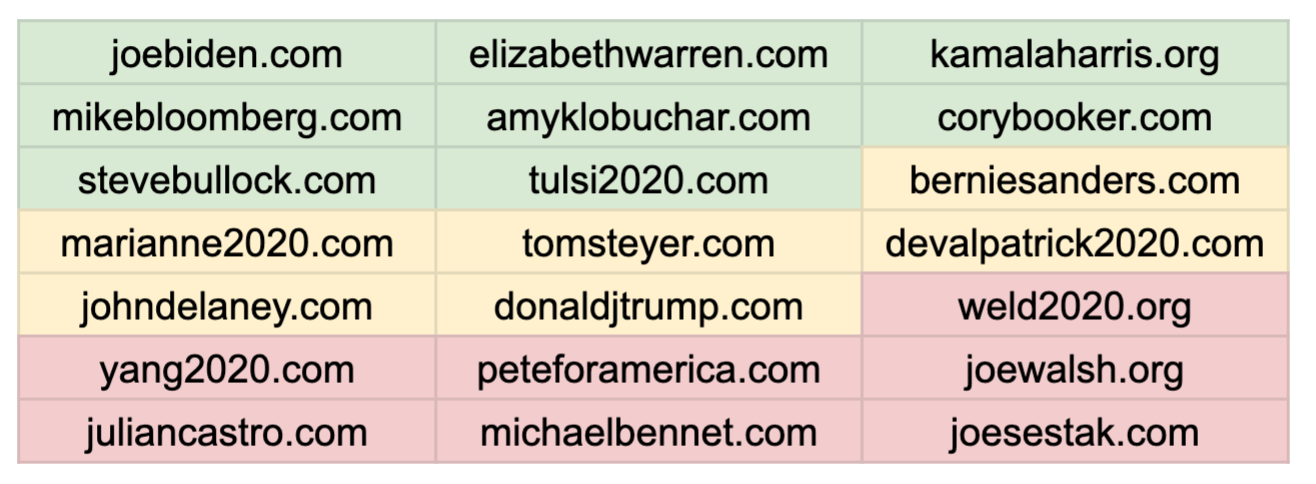
На приведённой ниже таблице отражена степень защищённости электронных переписок кандидатов в президенты США. Зелёным отмечены те, кто использует DMARC, желтым — кандидаты, задействующие лишь часть защитных мер, но не фильтрующие письма, красным обозначены самые незащищенные кампании.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru