



Банковский троян для Android устанавливается как SMS-приложение

Банковский троян для Android устанавливается как SMS-приложение

Банковский троян для Android устанавливается как SMS-приложение

Авторы семейства мобильных банковских троянов, известного под именем Ginp, значительно усовершенствовали возможности вредоноса. Основная задача Ginp — красть учётные данные и информацию банковских карт.

История Ginp началась в начале июня, троян разрабатывали для перехвата информации, передаваемой через SMS-сообщения. Все украденные данные зловред передавал на командный сервер (C&C).

Вскоре банковский троян сместил фокус в сторону данных платёжных карт, и авторов можно понять — этот подход позволяет зарабатывать больше.

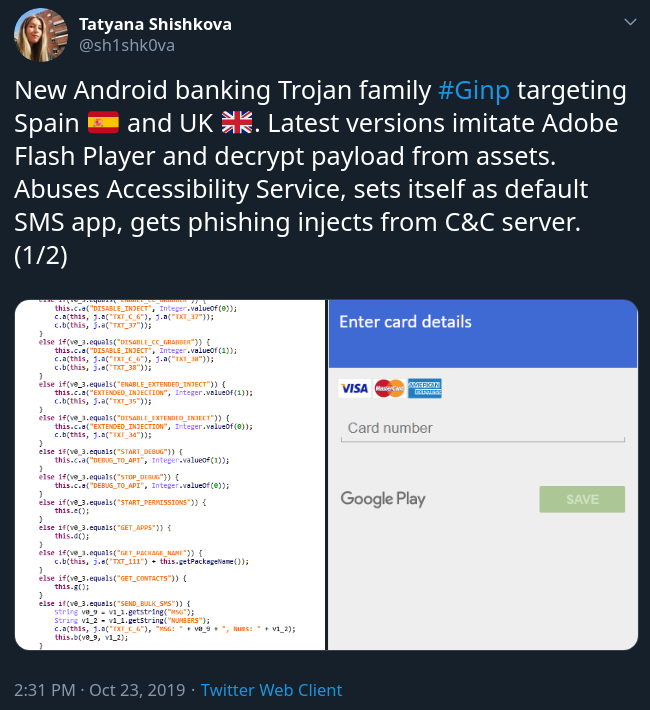
Впервые на Ginp обратили внимание в конце октября. Татьяна Шишкова, специалист по Android-вредоносам из «Лаборатории Касперского», месяц назад сообщила, что Ginp маскируется под Adobe Flash Player.

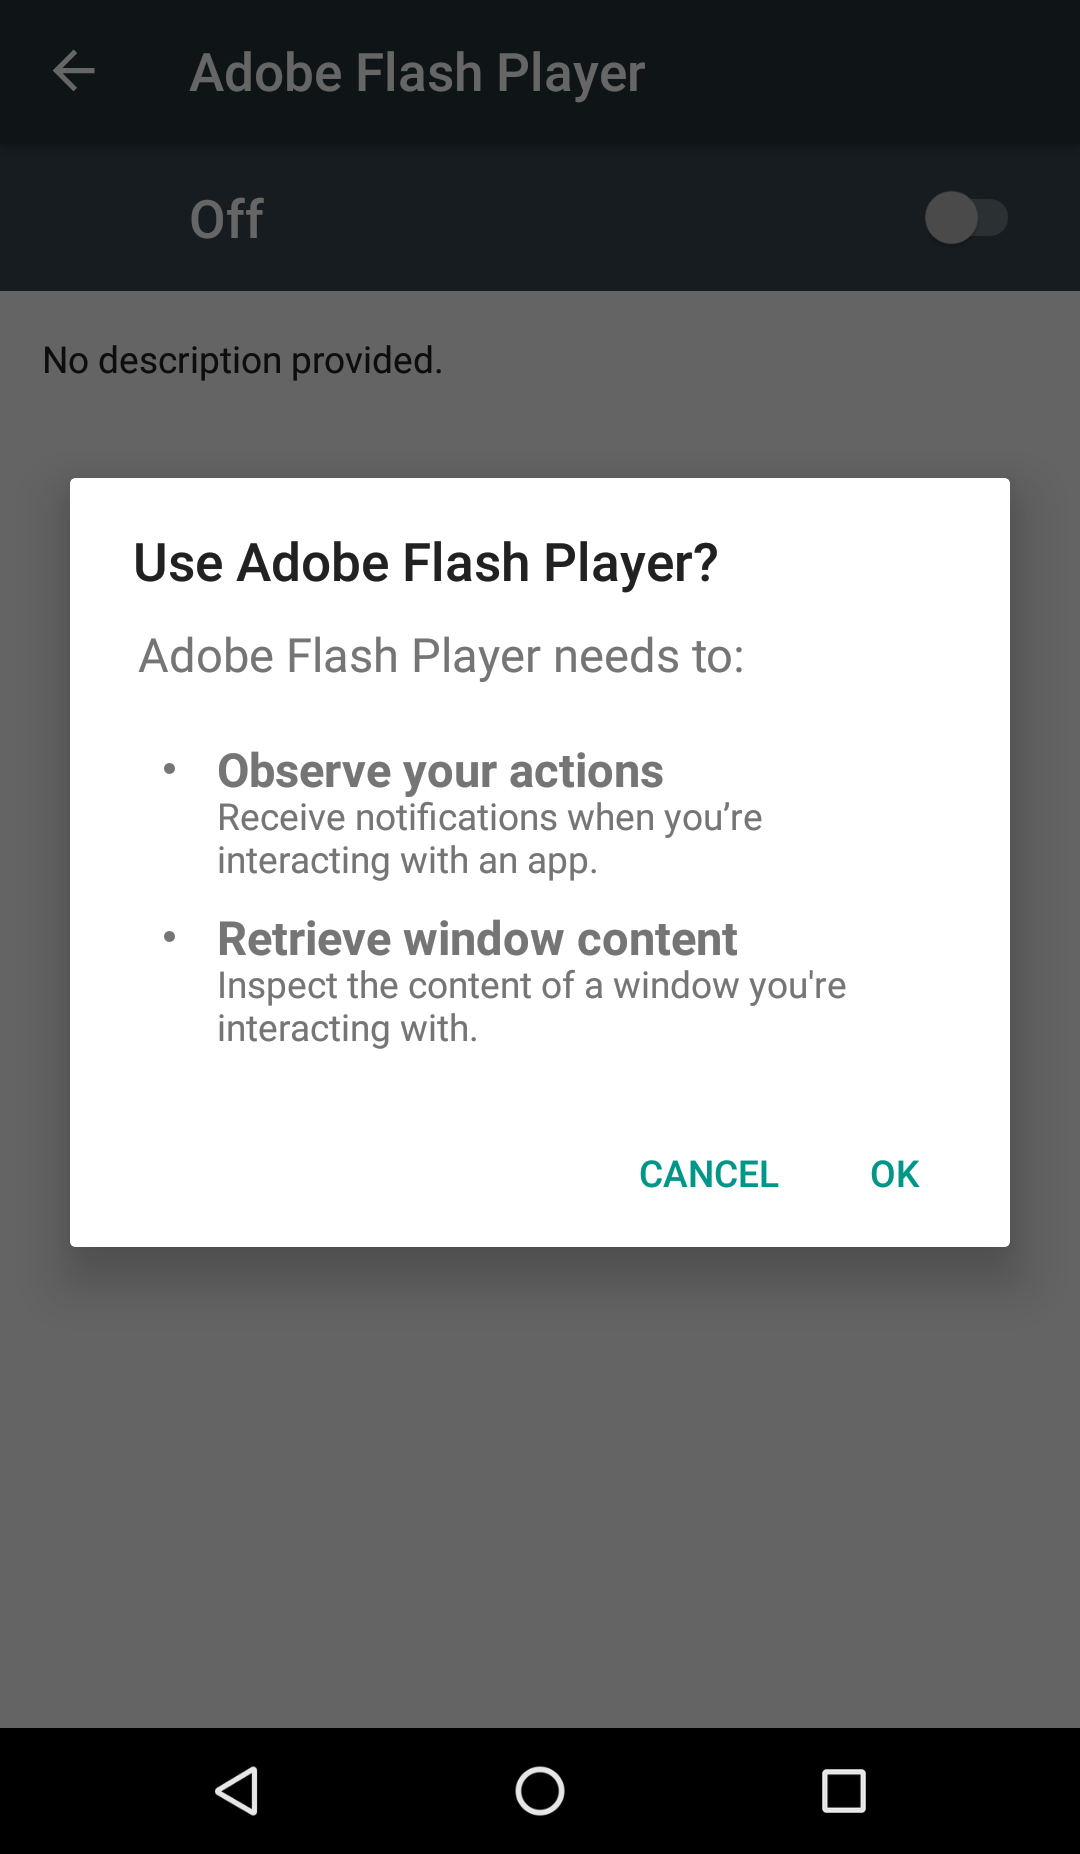
Помимо основных функций, банковский троян может стать приложением для SMS по умолчанию — с согласия пользователя Ginp может зарегистрировать себя как accessibility service (функции для людей с ограниченными возможностями).

После получения соответствующих прав в системе вредоносная программа уже может действовать без взаимодействия с жертвой. В результате у Ginp открывается возможность для отправки текстовых сообщений или совершения звонков на любые номера.

Троян также может накладывать свои окна поверх банковских приложений, перехватывая и отправляя злоумышленникам вводимые пользователем данные.

Само собой, Ginp способен получать коды двухфакторной аутентификации, которые приходят жертве в SMS-сообщениях.

Подпишитесь на новости

Apple взялась за интимные ИИ-подделки и грозит разработчикам изгнанием

Apple ужесточила правила App Store против приложений, создающих интимные ИИ-подделки реальных людей без их согласия. Разработчикам придётся предотвращать появление такого контента и удалять его. Иначе приложение рискует отправиться на выход.

Как сообщает 9to5Mac, компания также прямо запретила включать скрытые функции после прохождения проверки.

Именно такой фокус используют некоторые сервисы для раздевания: модераторам показывают безобидную программу, а затем подменяют начинку.

Теперь за подобные трюки можно лишиться не только приложения в магазине, но и участия в Apple Developer Program.

В материале также приводится история Grok от xAI. После угрозы удаления со стороны Apple разработчики чат-бота внедрили защитные меры против подобного контента.

Речь именно об интимных изображениях без согласия человека. Объявлять, что Apple запретила вообще любые дипфейки, было бы перебором. Но авторам придётся адаптироваться, поскольку спрятать функцию от модераторов и спокойно собирать установки теперь ещё рискованнее.

RSS: Новости на портале Anti-Malware.ru