



Банковский троян для Android устанавливается как SMS-приложение

Банковский троян для Android устанавливается как SMS-приложение

Банковский троян для Android устанавливается как SMS-приложение

Авторы семейства мобильных банковских троянов, известного под именем Ginp, значительно усовершенствовали возможности вредоноса. Основная задача Ginp — красть учётные данные и информацию банковских карт.

История Ginp началась в начале июня, троян разрабатывали для перехвата информации, передаваемой через SMS-сообщения. Все украденные данные зловред передавал на командный сервер (C&C).

Вскоре банковский троян сместил фокус в сторону данных платёжных карт, и авторов можно понять — этот подход позволяет зарабатывать больше.

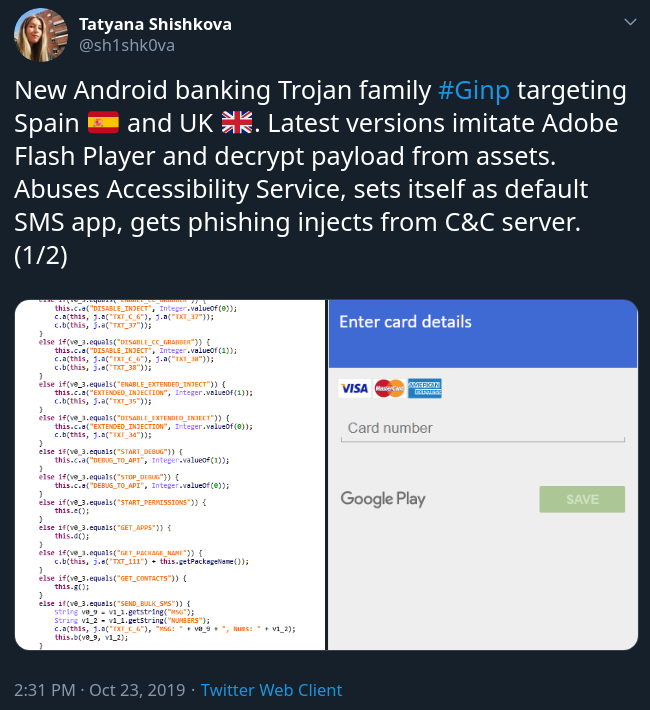
Впервые на Ginp обратили внимание в конце октября. Татьяна Шишкова, специалист по Android-вредоносам из «Лаборатории Касперского», месяц назад сообщила, что Ginp маскируется под Adobe Flash Player.

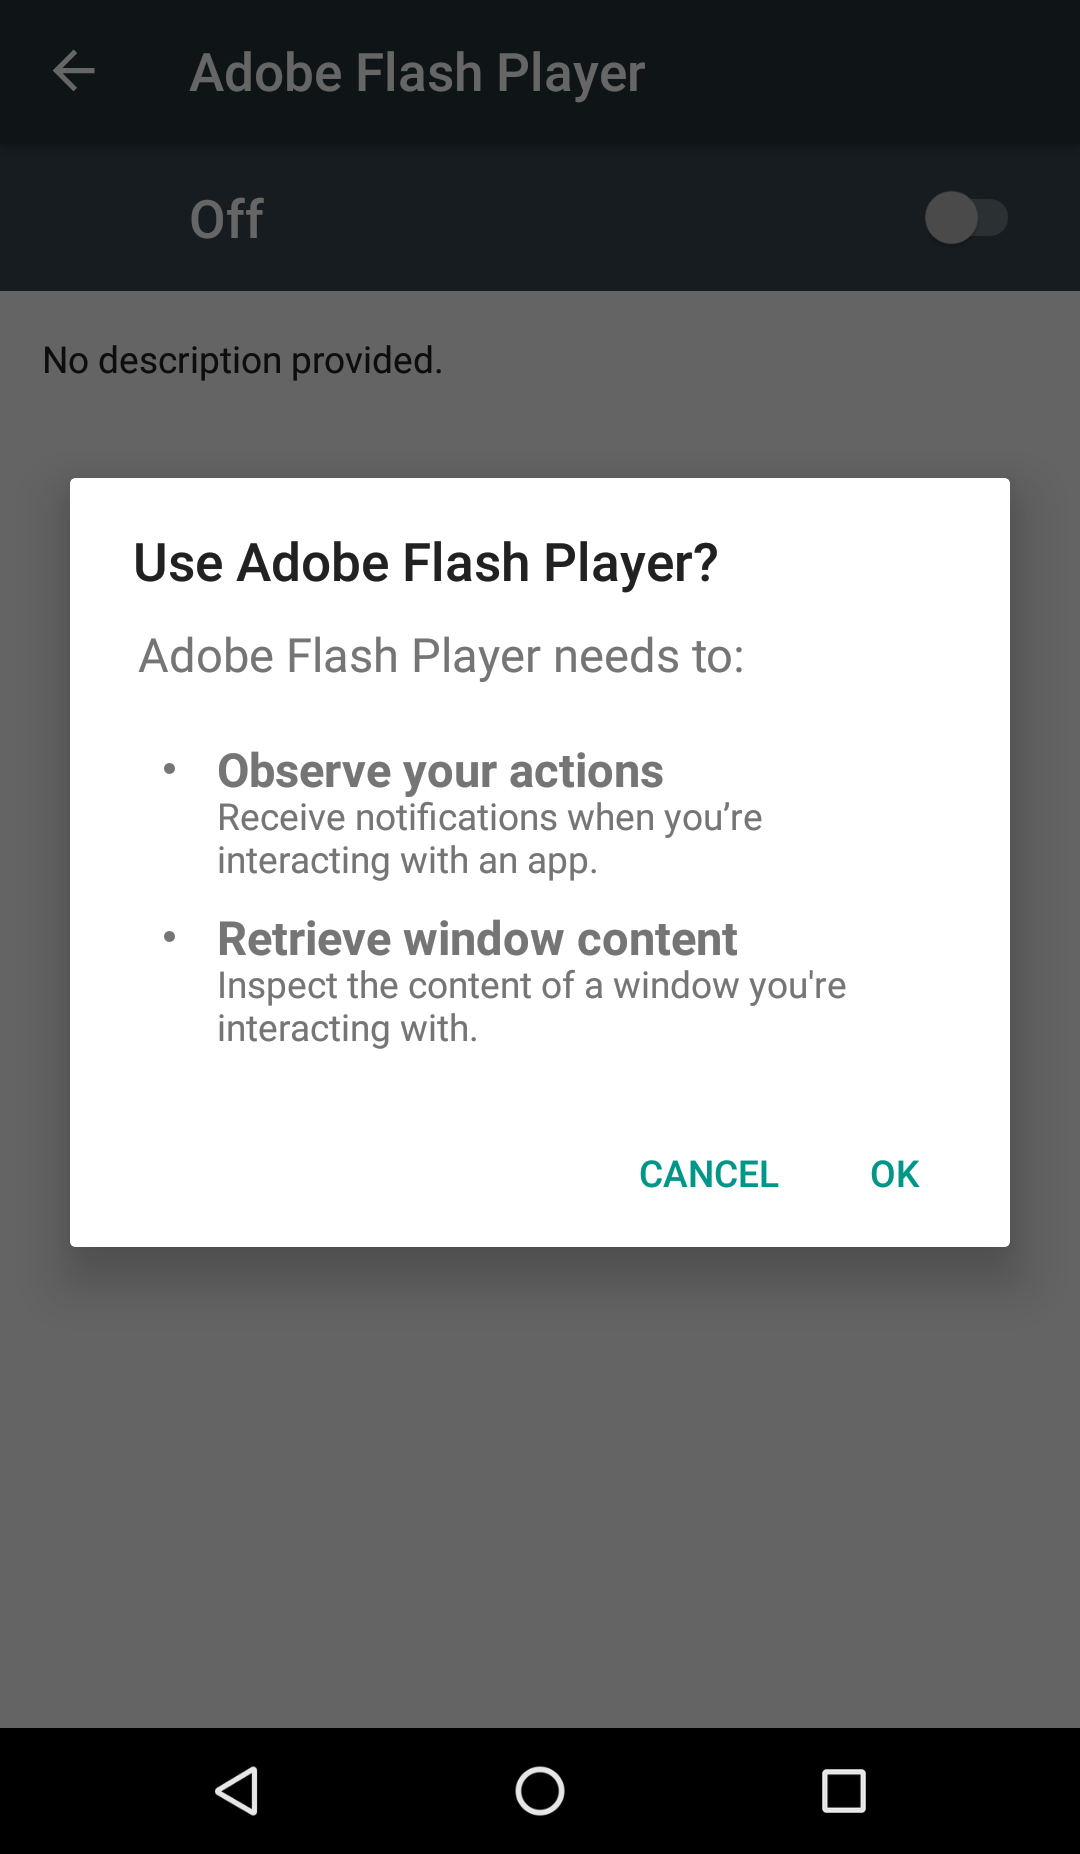
Помимо основных функций, банковский троян может стать приложением для SMS по умолчанию — с согласия пользователя Ginp может зарегистрировать себя как accessibility service (функции для людей с ограниченными возможностями).

После получения соответствующих прав в системе вредоносная программа уже может действовать без взаимодействия с жертвой. В результате у Ginp открывается возможность для отправки текстовых сообщений или совершения звонков на любые номера.

Троян также может накладывать свои окна поверх банковских приложений, перехватывая и отправляя злоумышленникам вводимые пользователем данные.

Само собой, Ginp способен получать коды двухфакторной аутентификации, которые приходят жертве в SMS-сообщениях.

Подпишитесь на новости

Фальшивый WhatsApp пролез в Google Play и продвигался выше настоящего

В Google Play обнаружили поддельный WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), который набрал более 500 тысяч загрузок. Копия позаимствовала оформление настоящего мессенджера и даже засветилась в рекламной выдаче выше оригинала. Официальный магазин, знакомые картинки, кнопка установки — ловушка выглядит убедительно.

Как рассказывает Android Authority, приложение опубликовал разработчик Agment Assets sallu. На момент выхода материала подделка оставалась в магазине.

В аккаунте разработчика это единственное приложение. Для убедительности авторы скопировали скриншоты и описание WhatsApp. А статус раннего доступа, Early Access, убрал ещё один способ заметить подвох: публичные отзывы для таких приложений отключены. Предупредить следующих пользователей прямо на странице не получится.


При этом рекламный показ оказался выборочным. Журналист Android Authority не увидел копию на первых позициях ни в мобильной, ни в настольной версии магазина. Так что утверждать, будто подделку продвигали всем подряд, нельзя.

О краже переписки или наличии вредоносного кода материал не сообщает. Но и без этого картина так себе: чужой бренд, скопированная страница и полмиллиона загрузок.

RSS: Новости на портале Anti-Malware.ru