



Firefox 72 будет блокировать снятие цифрового отпечатка по умолчанию

Firefox 72 будет блокировать снятие цифрового отпечатка по умолчанию

Firefox 72 будет блокировать снятие цифрового отпечатка по умолчанию

Mozilla хочет расширить действие функции «Улучшенная защита от отслеживания» в Firefox 72. По словам разработчиков, в этой версии браузера скрипты, снимающие цифровой отпечаток, будут блокироваться по умолчанию. Согласно плану Mozilla, Firefox 72 должен выйти в январе 2020 года.

Снятие цифрового отпечатка — один из методов отслеживания пользователей в Сети. Для идентификации конкретного человека используются характеристики его компьютера.

В результате профиль отслеживаемого пользователя формируется на основе следующих показателей: разрешение экрана, используемый браузер, часовой пояс, установленный язык, шрифты и операционная система.

Все эти данные образуют так называемый цифровой отпечаток человека, позволяющий отслеживать его перемещение по сайтам в интернете. Именно этот механизм будет блокироваться в Firefox 72 по умолчанию.

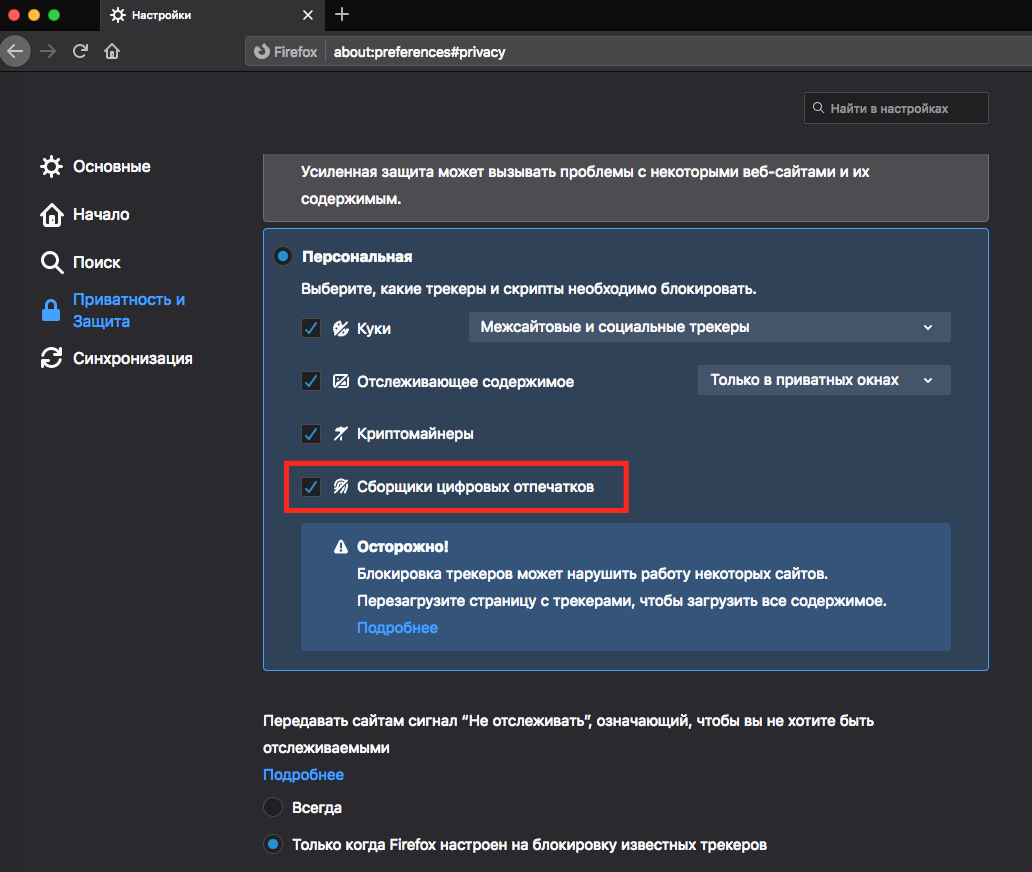
Уже сейчас пользователи могут сами активировать блокировку скриптов для снятия цифрового отпечатка. Для этого стоит зайти в настройки браузера Firefox, проследовать в раздел «Приватность и Защита» и отметить там «Сборщик цифровых отпечатков».

Стоит учитывать, что отключение скриптов для снятия отпечатка может сказаться на работе отдельных ресурсов, активно использующих эту технологию. Например, в каких-то случаях веб-страница может отдаваться некорректно.

У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru