



Как скачать официальный ISO-образ Windows 10 1909 с сайта Microsoft

Как скачать официальный ISO-образ Windows 10 1909 с сайта Microsoft

Как скачать официальный ISO-образ Windows 10 1909 с сайта Microsoft

Microsoft выпустила Windows 10 1909 (или November 2019 Update), теперь у пользователей появилась возможность скачать ISO новой версии ОС. Поскольку зачастую полезно иметь под рукой установочный образ, специалисты BleepingComputer опубликовали инструкцию по скачиванию ISO с сайта Microsoft.

Для тех, кто незнаком с понятием, ISO-образ представляет собой посекторную копию DVD, содержащую файловую систему. На деле это файл с расширением .iso.

Файл ISO можно записать (или ещё говорят на сленге — «прожечь») на диск для создания реплики. В дальнейшем Windows 10 ISO используется для установки оригинального образа операционной системы.

К сожалению, Microsoft изначально не предоставляет возможность скачать Windows 10 ISO, однако есть некий трюк, позволяющий загрузить образ с официального сайта техногиганта.

Если зайти на страницу загрузки Windows 10, вам будут доступны лишь две опции обновления версии ОС: через Windows Update или с помощью Windows 10 Media Creation Tool.

Тем не менее есть небольшая хитрость, благодаря которой можно получить ISO-образ системы. Подробно распишем шаги, которые потребуется выполнить для загрузки ISO:

1. Идём на страницу загрузки Windows 10, используем браузер Google Chrome или Microsoft Edge.

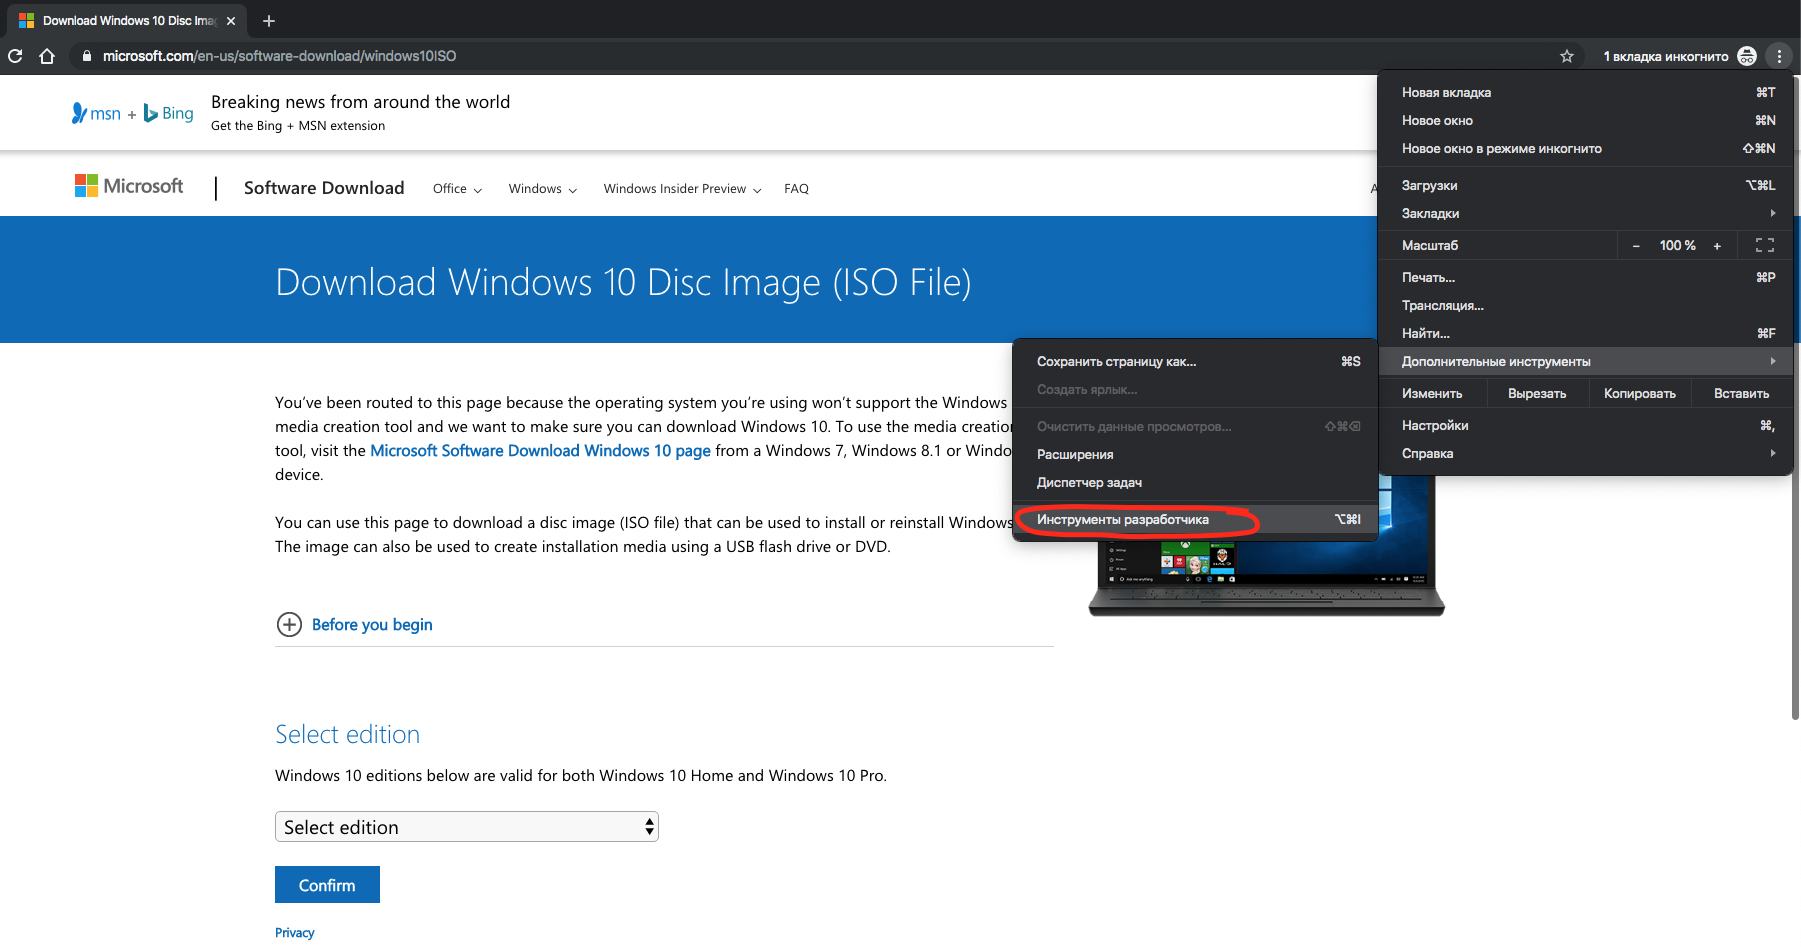
2. Открываем инструменты разработчика. Скриншот на примере Chrome:

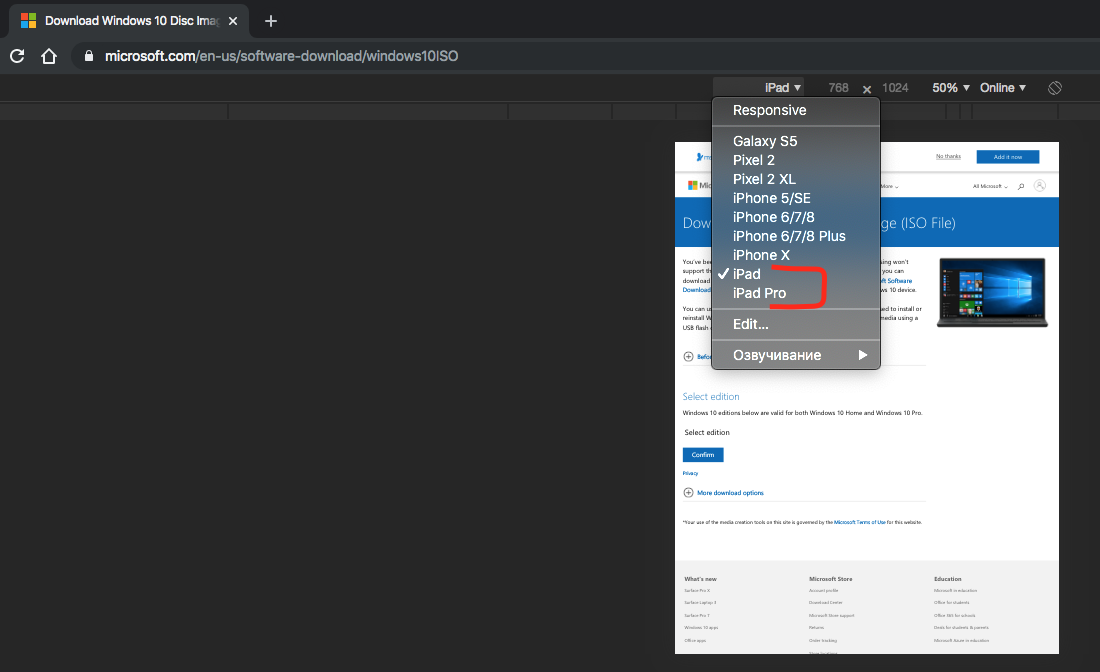
3. Нажимаем Ctrl + Shift + M — открывается меню выбора устройства, которым Chrome может «представиться» сайту.

4. Выбираем из выпадающего списка iPad или iPad Pro.

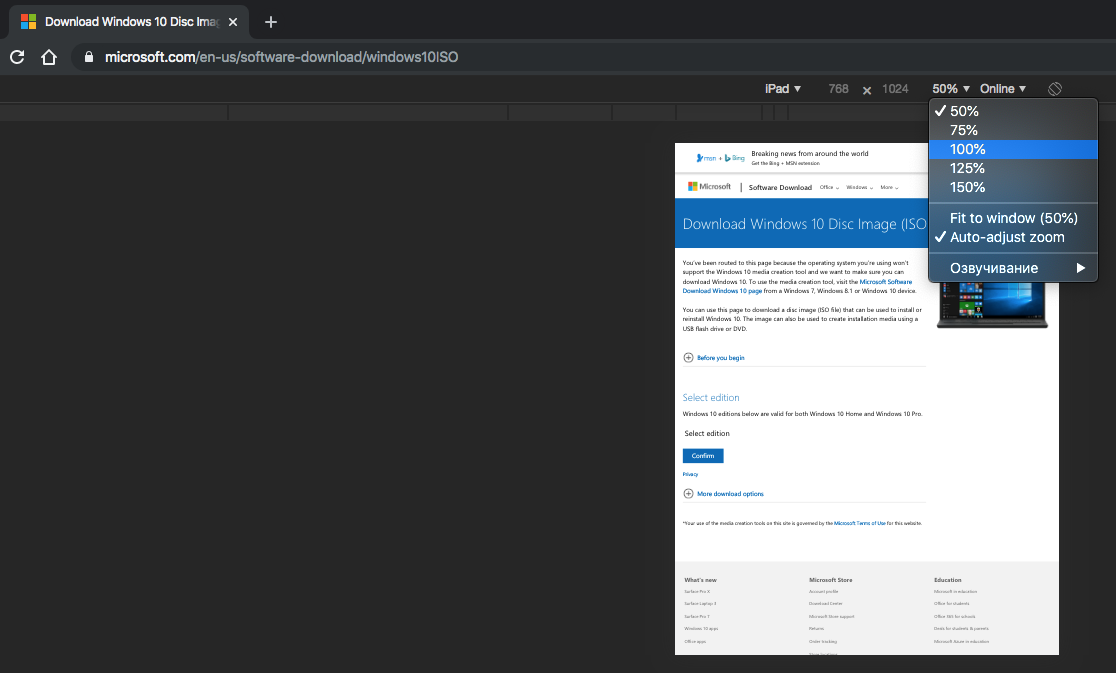
5. Выбираем вариант увеличения — 100%.

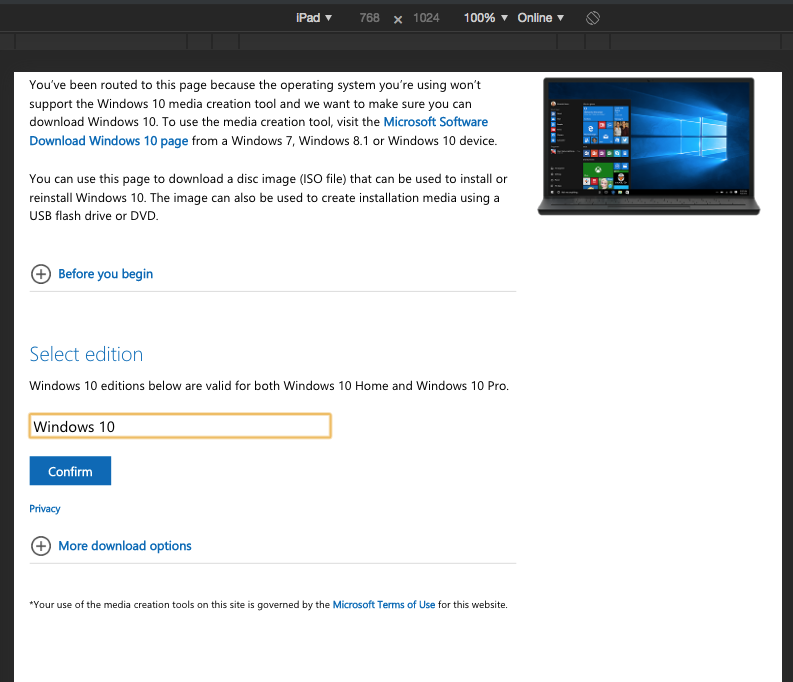
6. Перезагружаем страницу с помощью клавиши F5. После того как страница загрузится повторно, сайт Microsoft даст возможность загрузить Windows 10 ISO.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru