



MTProxy-серверы Telegram совершили DDoS-атаки на иранского провайдера

MTProxy-серверы Telegram совершили DDoS-атаки на иранского провайдера

MTProxy-серверы Telegram совершили DDoS-атаки на иранского провайдера

Иранский облачный провайдер подвергся серии DDoS-атак, которые осуществлялись через серверы MTProxy. Эти серверы мессенджер Telegram использует для обхода блокировки, установленной властями разных стран.

Как и у нас в стране, в Иране гражданам ограничивают общение через Telegram. Тем не менее пользователи могут задействовать серверы MTProxy, направив свои коммуникации через них.

Основная «фишка» таких средств обхода блокировки заключается в шифровании, позволяющем придать трафику рандомный вид. Эта реализация существенно усложняет установленные властями ограничения.

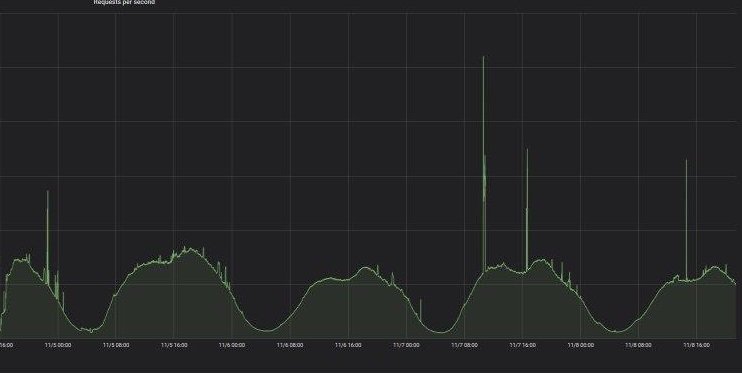
Атаки на Arvan Cloud начались утром 6 ноября и продолжались до конца недели. В пике сотрудники провайдера фиксировали 5 тысяч запросов в секунду.

В блоге атакованной компании сказано, что сотрудникам удалось установить источник атак. Оказалось, что за этой кибероперацией стояли популярные в Иране MTProxy-серверы, которые можно легко и бесплатно использовать.

Атаковать любой сайт с помощью этих серверов тоже довольно легко — достаточно просто поменять адрес одного прокси-сервера на IP-адрес атакованной машины. В результате Telegram отправляет запросы на целевую систему.

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru