



Microsoft устранила баг Windows, скрывающий функцию отсрочки обновлений

Microsoft устранила баг Windows, скрывающий функцию отсрочки обновлений

Microsoft устранила баг Windows, скрывающий функцию отсрочки обновлений

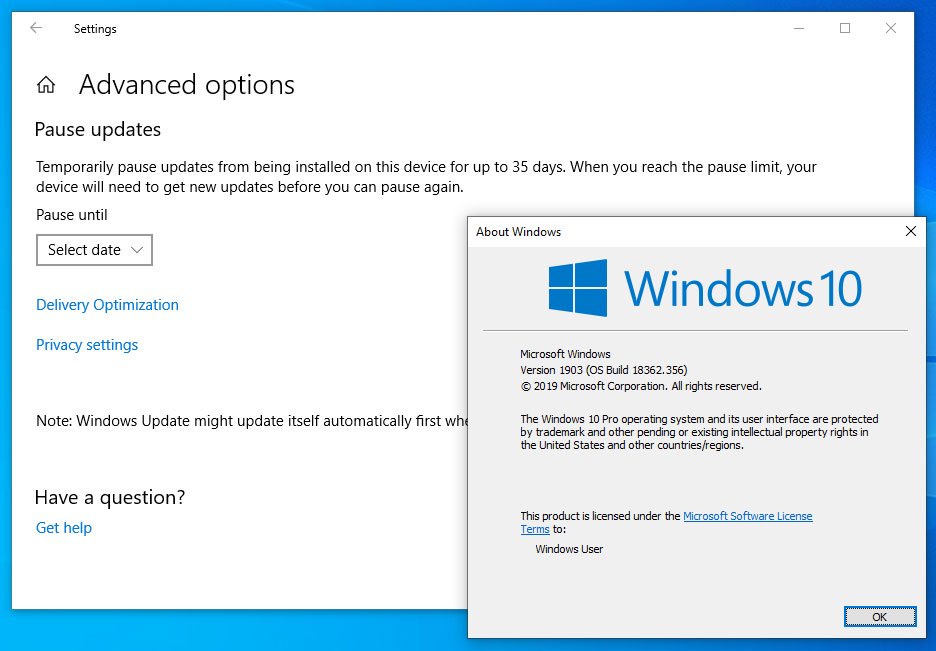
Microsoft устранила баг Windows 10 1903, благодаря которому в настройках не отображалась опция, позволяющая отложить установку обновлений Windows на более поздний срок. Ожидается, что патч выйдет сегодня.

Накопительное обновление, устраняющее вышеописанную проблему, отслеживается под номером KB4522355. Предполагается, что оно должно выйти с набором ежемесячных патчей во второй вторник ноября.

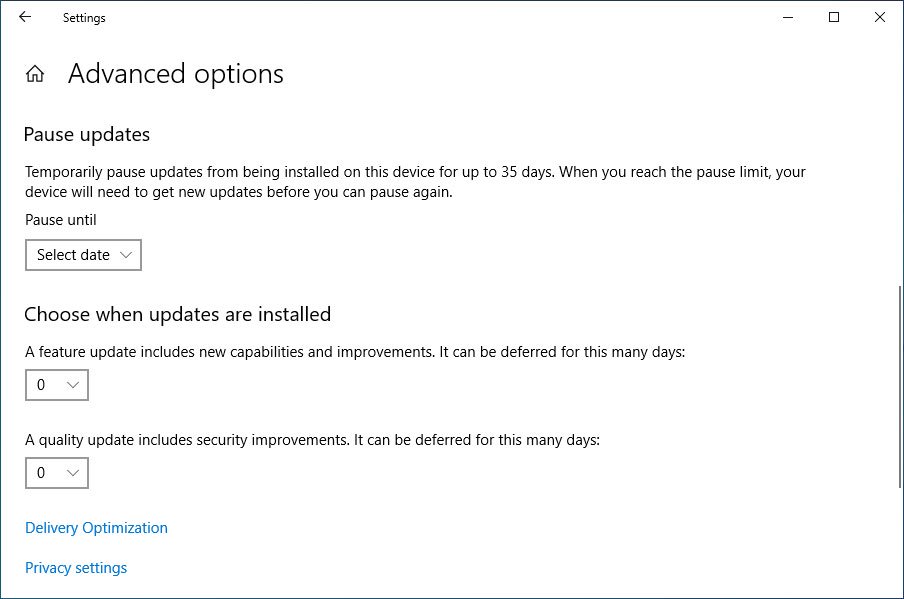
Многие знакомы с опцией отсрочки установки обновлений в Windows 10 1903. С её помощью можно отложить установку апдейтов, добавляющих новые функции, на срок до 365 дней.

Пользователи этой версии операционной системы обратили внимание на баг, из-за которого этот пункт просто пропадал из настроек.

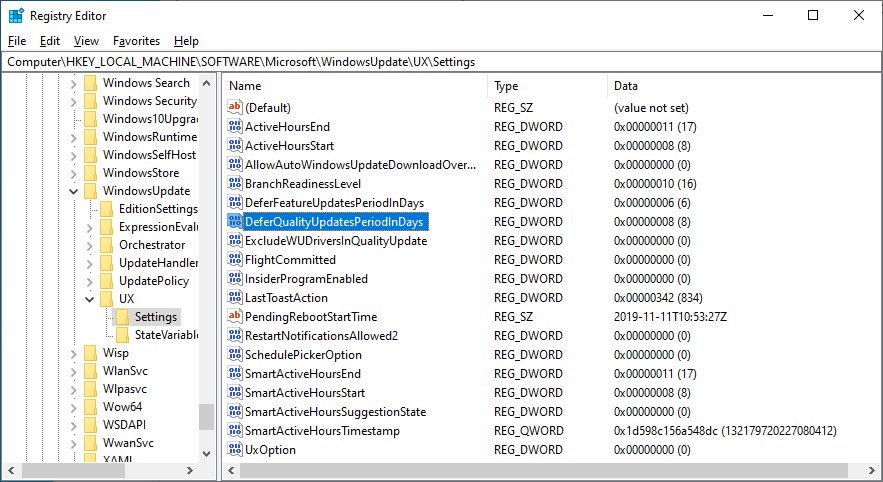
Чтобы устранить последствия бага, пользователям сейчас приходится задействовать реестр Windows: значения «DeferFeatureUpdatesPeriodInDays» и «DeferQualityUpdatesPeriodInDays» в ключе HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\WindowsUpdate\UX\Settings.

Разработчики обещают, что с выходом KB4522355 данная проблема больше не будет беспокоить пользователей. Поскольку этот апдейт, судя по всему, будет необязательным, всем затронутым юзерам надо следить, чтобы он был инсталлирован в ОС.

Также на днях был обнаружен новый баг в Windows 10 версии 1903 — некорректно отображаются иконки подключённых USB-накопителей в Проводнике. Такое поведение ОС может проявляться даже в том случае, если накопитель подключён абсолютно правильно.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru