



Microsoft устранила баг Windows, скрывающий функцию отсрочки обновлений

Microsoft устранила баг Windows, скрывающий функцию отсрочки обновлений

Microsoft устранила баг Windows, скрывающий функцию отсрочки обновлений

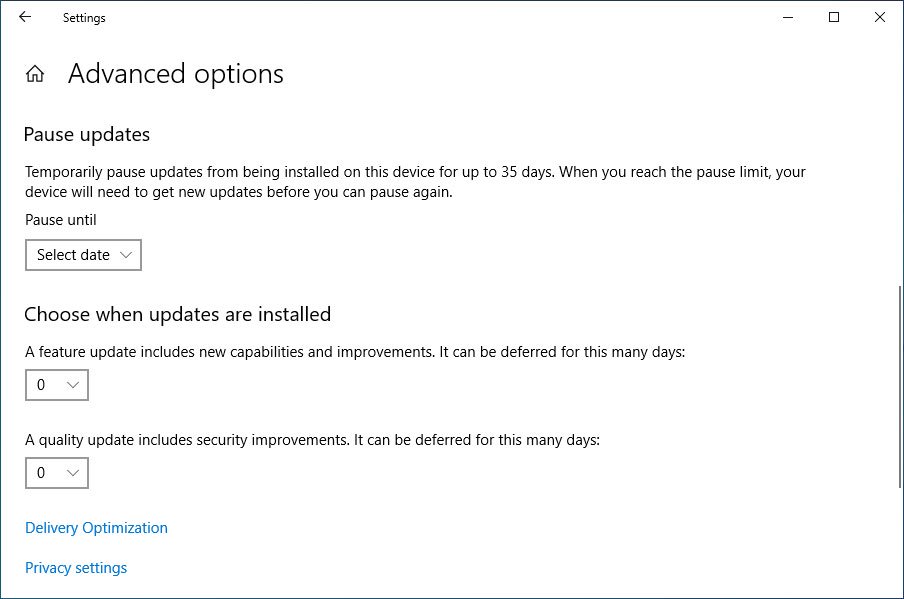
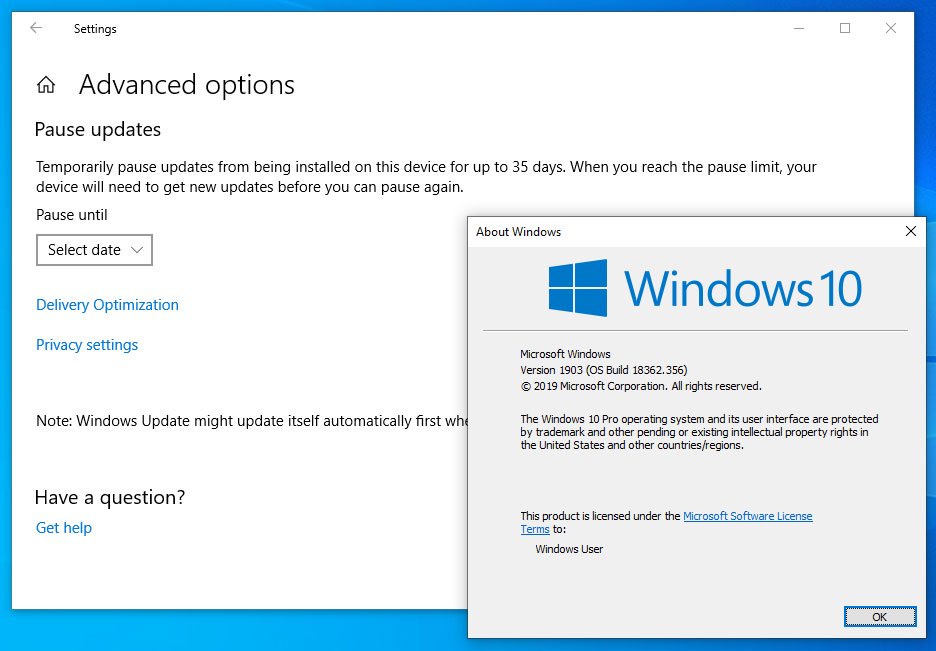
Microsoft устранила баг Windows 10 1903, благодаря которому в настройках не отображалась опция, позволяющая отложить установку обновлений Windows на более поздний срок. Ожидается, что патч выйдет сегодня.

Накопительное обновление, устраняющее вышеописанную проблему, отслеживается под номером KB4522355. Предполагается, что оно должно выйти с набором ежемесячных патчей во второй вторник ноября.

Многие знакомы с опцией отсрочки установки обновлений в Windows 10 1903. С её помощью можно отложить установку апдейтов, добавляющих новые функции, на срок до 365 дней.

Пользователи этой версии операционной системы обратили внимание на баг, из-за которого этот пункт просто пропадал из настроек.

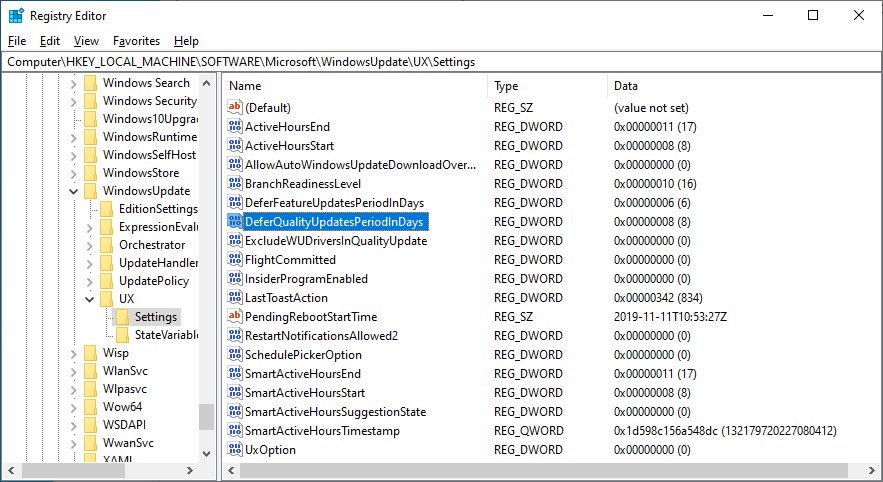
Чтобы устранить последствия бага, пользователям сейчас приходится задействовать реестр Windows: значения «DeferFeatureUpdatesPeriodInDays» и «DeferQualityUpdatesPeriodInDays» в ключе HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\WindowsUpdate\UX\Settings.

Разработчики обещают, что с выходом KB4522355 данная проблема больше не будет беспокоить пользователей. Поскольку этот апдейт, судя по всему, будет необязательным, всем затронутым юзерам надо следить, чтобы он был инсталлирован в ОС.

Также на днях был обнаружен новый баг в Windows 10 версии 1903 — некорректно отображаются иконки подключённых USB-накопителей в Проводнике. Такое поведение ОС может проявляться даже в том случае, если накопитель подключён абсолютно правильно.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru