Сегодня компания Zyxel представила новые функции сервиса SecuReporter, который интегрирован в межсетевые экраны Zyxel серии ATP. Этот сервис помогает малому и среднему бизнесу (СМБ) и сервис-провайдерам оперативно принимать меры защиты от сетевых угроз на основе точного анализа ситуации.
С октября 2019 года сервис можно использовать и во всей линейке межсетевых экранах серии USG при приобретении лицензии на один год.
По мере появления новых кибер-угроз сектору СМБ и сервис-провайдерам все труднее обеспечить контроль рисков, способных нарушить нормальную работу их сетей. Компаниям СМБ часто не хватает экспертизы и рабочего времени для отслеживания и выявления сетевых угроз, а у сервис-провайдеров возникает дефицит ресурсов, необходимых для обеспечения защиты сетей своих многочисленных заказчиков.
Zyxel SecuReporter – это облачный сервис аналитики с возможностями графического предоставления информации и отчетов, который обеспечивает полную картину происходящего в сети, а также сбор и корреляцию данных об угрозах. Сервис предоставляет подробную информацию в виде графиков, диаграмм и таблиц, по которым можно легко оценить ситуацию, определить наиболее опасные угрозы и «слабые» места.
Оптимальные меры защиты на основе точного анализа
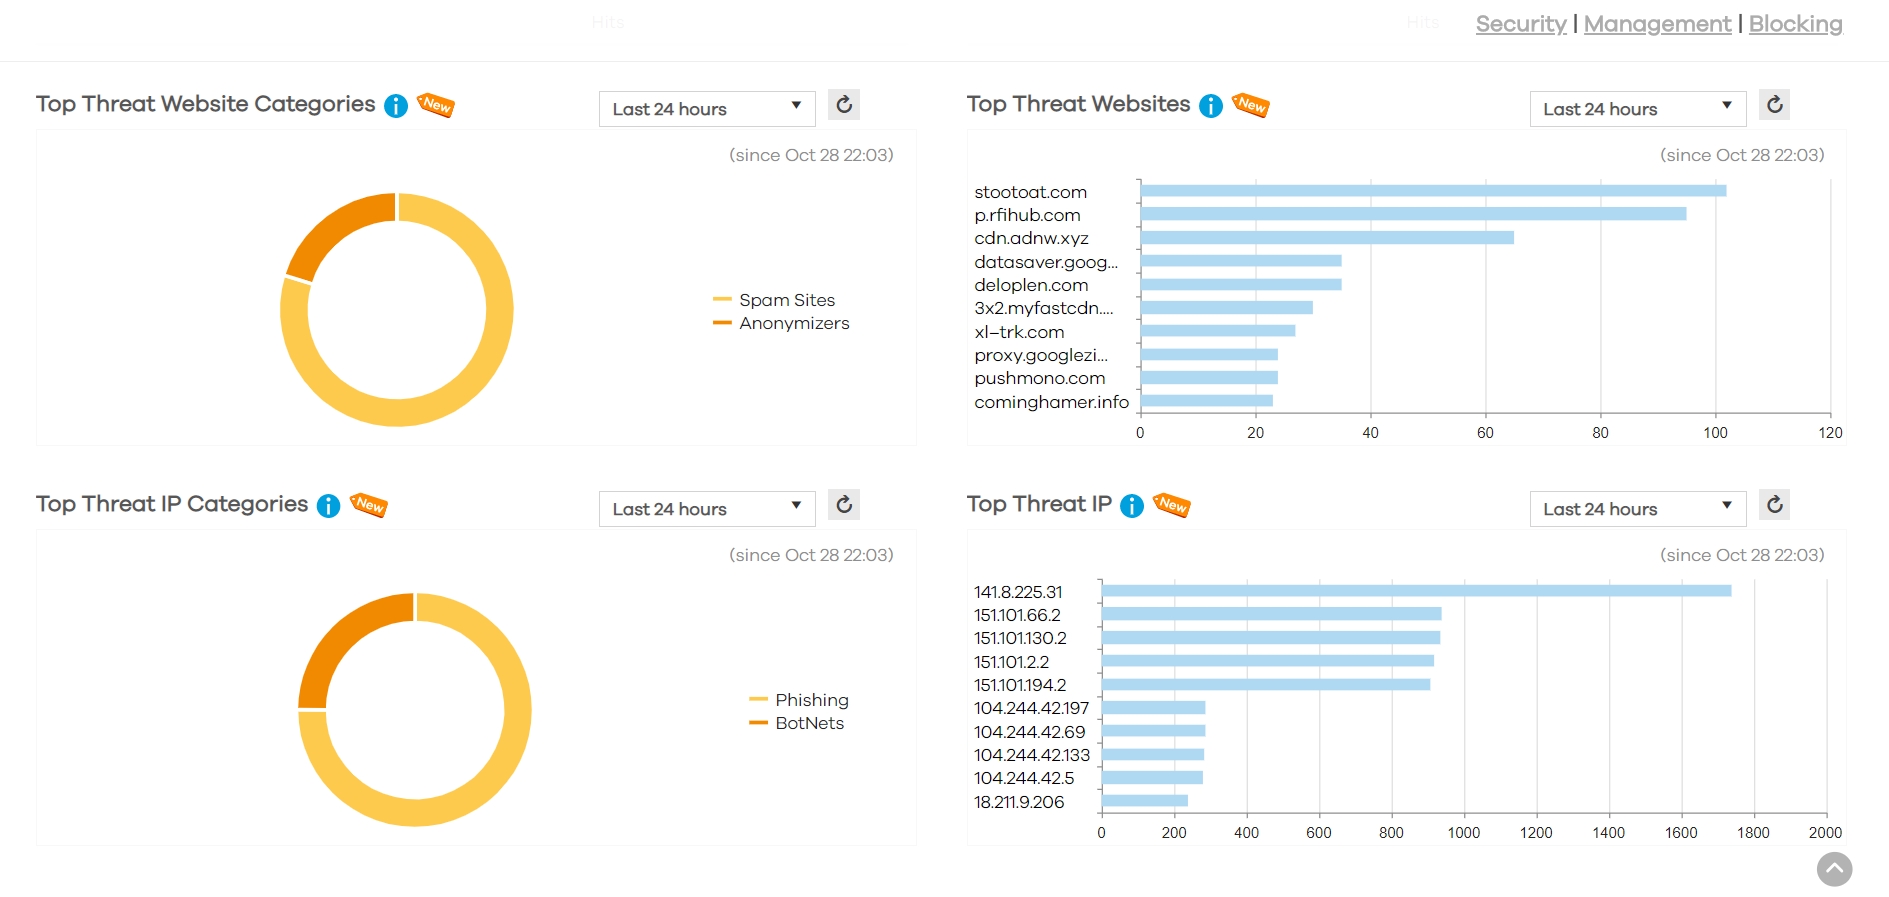
Новые функции существенно улучшают возможности аналитики и генерации отчетов, обеспечивая реагирование на угрозы на основе точного анализа подробной информации. Основой комплексного анализа угроз служат механизмы «песочницы», фильтра ботов и аналитики IP reputation. С помощью них пользователи могут создавать отчеты об атаках, выявлять проникших в сеть ботов, определять скомпрометированные внутренние хосты и идентифицировать внешние угрозы.
Аналитика всех угроз в одном окне
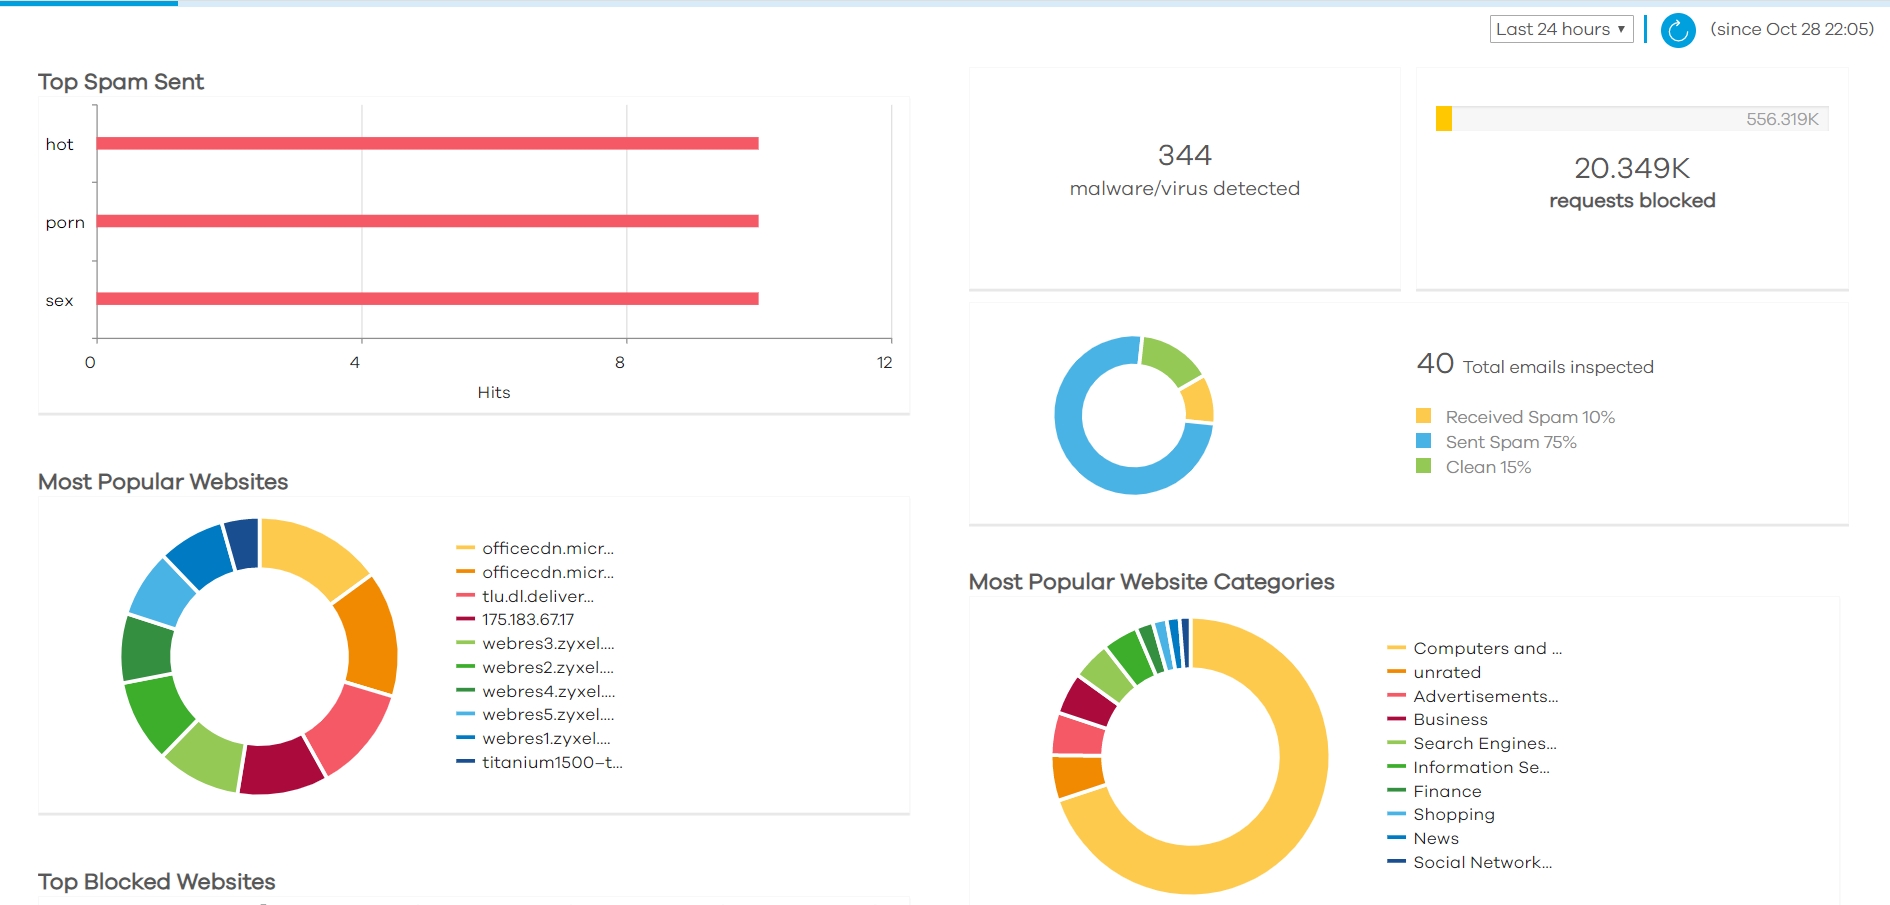
Удобная консоль dashboard и все функции генерации отчетов сочетают интеллектуальные средства информационной безопасности, автоматическую корреляцию данных и аналитику трафика в реальном времени. Отчеты можно настроить и генерировать по запросу раз в день, неделю или месяц. Разные уровни детализации предоставляют пользователю расширенный анализ в зависимости от его задач:
- «Organizational» – это анализ угроз и отчет об угрозах в одном окне в масштабе всей компании или нескольких организаций.
- «Map» выдает карту всех подключенных к сети устройств, по которой их можно легко найти и идентифицировать.
- «Threat map» отображает источники угроз на карте мира, периодичность и время возникновения угроз для более детального анализа инцидентов безопасности.
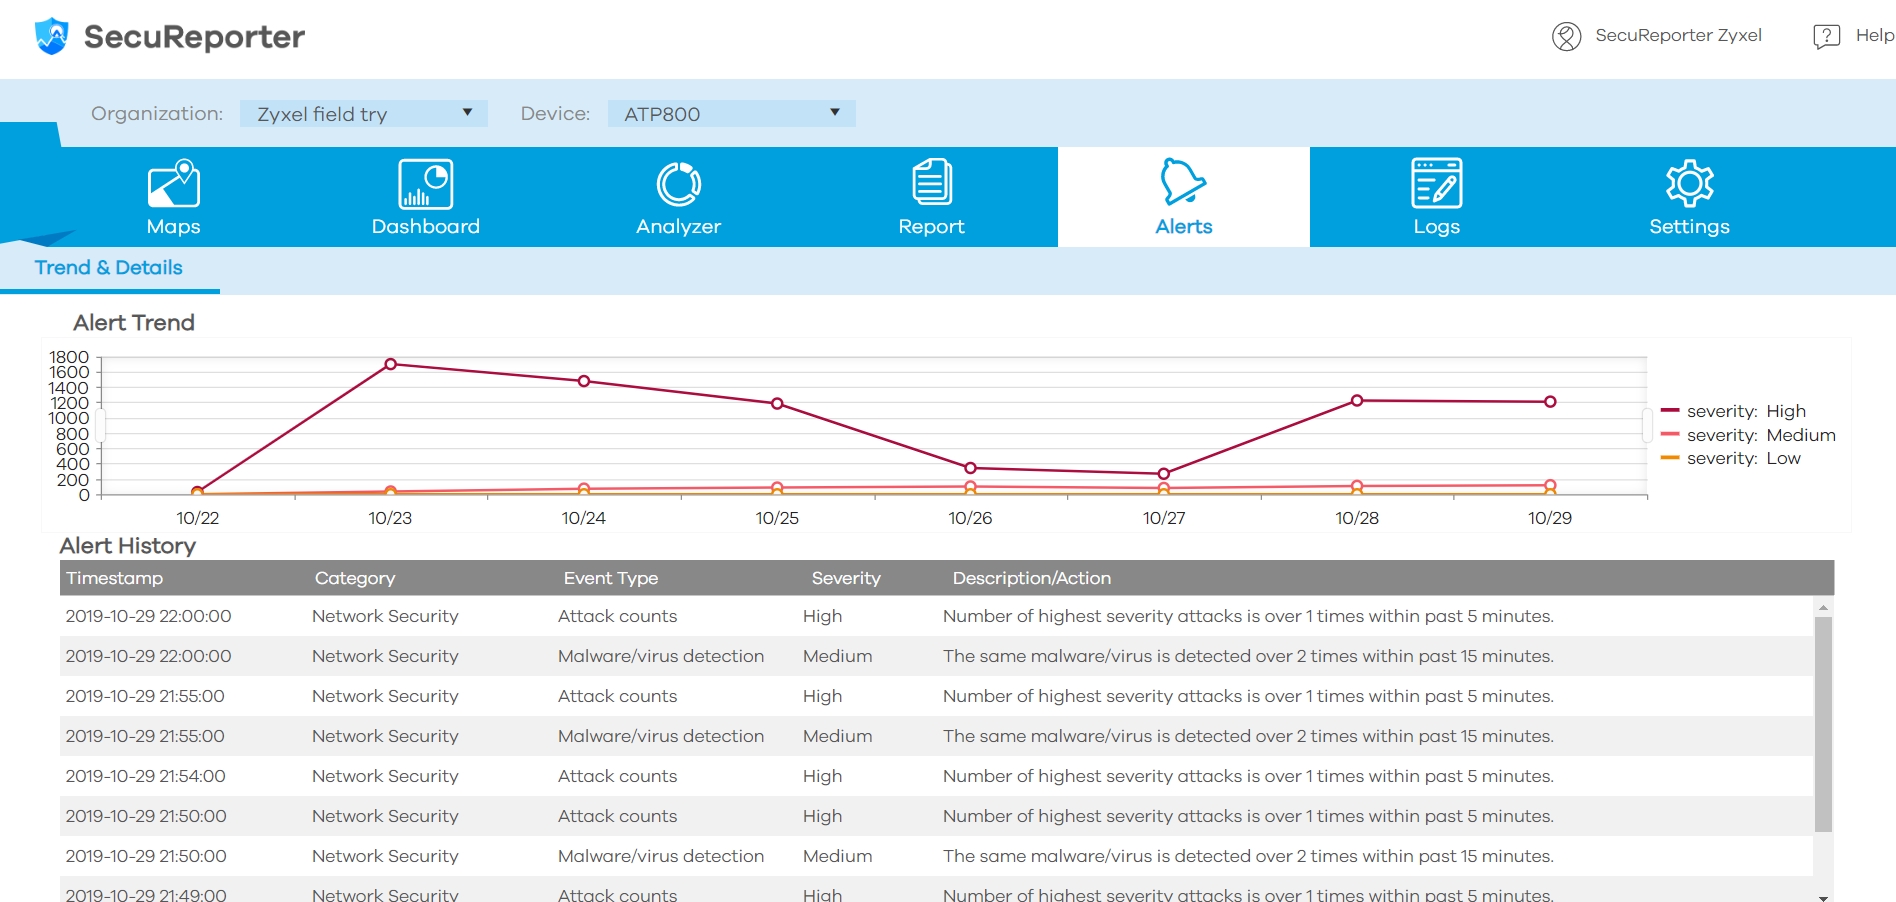
Кроме того, SecuReporter можно настроить в соответствии с потребностями конкретного заказчика. Можно задать разные пороговые значения и условия, при которых выдаются настраиваемые предупреждения. Сервис-провайдер может генерировать персонализированные отчеты для своих клиентов, например, добавлять в них логотип или координаты для контактов.
«Компаниям трудно отслеживать все внешние угрозы, атакующую их сеть, тем более что эти угрозы все сложнее обнаружить. Наш усовершенствованный сервис аналитики поможет заказчикам легко выявить риски и угрозы своей сети», - отметил Натан Йен (Nathan Yen), вице-президент (AVP) отделений Zyxel Gateway Business Center.
SecuReporter Cloud Analytics Service совместим с межсетевыми экранами Zyxel серий ATP и USG, использующих новую версию микрокода ZLD4.35.
Подробнее о платформе Zyxel SecuReporter можно узнать на web-странице https://www.zyxel.com/ru/ru/products_services/Security-Service-Cloud-CNM...











