



Специально созданный ZIP-архив успешно обходит защитные email-шлюзы

Специально созданный ZIP-архив успешно обходит защитные email-шлюзы

Специально созданный ZIP-архив успешно обходит защитные email-шлюзы

Киберпреступники изобрели новую технику распространения вредоносных программ, которая позволяет обойти защитные шлюзы электронной почты и другие похожие меры безопасности. Для успешной атаки злоумышленникам потребуется всего лишь специально созданный ZIP-файл.

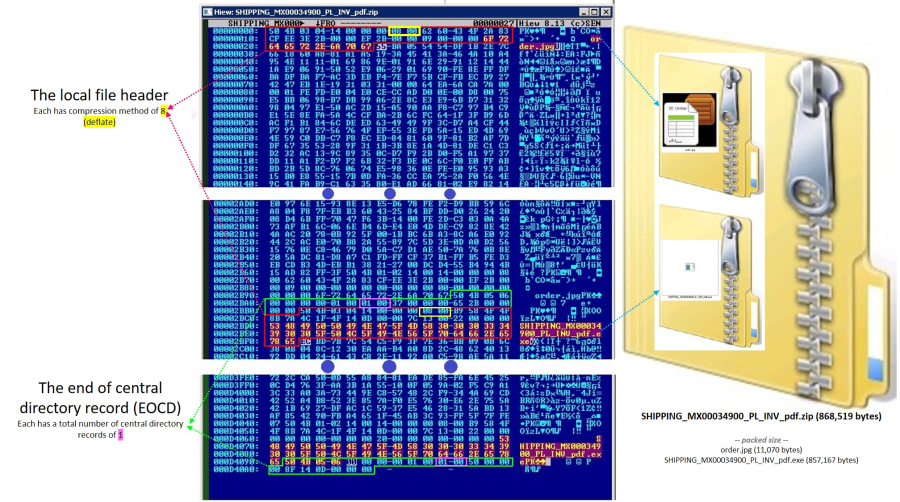
Структура ZIP-архива состоит из сжатых данных, информации о сжатых файлах, а в конце архива располагается специальная секция — каталог «End of Central Directory» (EOCD). Именно эта секция определяет структуры архива.

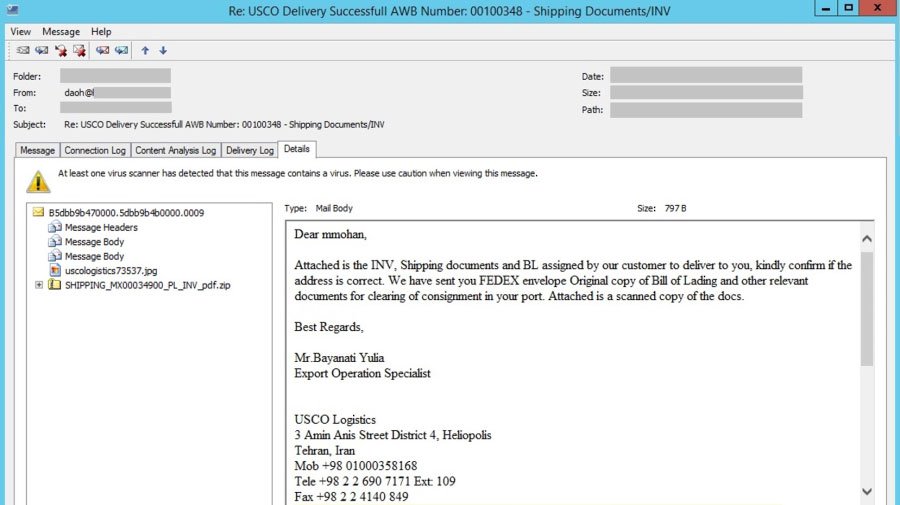
Специалисты компании TrustWave обнаружили спамерскую кампанию, в которой письма маскировались под информацию о перевозках от компании USCO Logistics.

К письмам спамеры прикрепляют ZIP-архив с именем SHIPPING_MX00034900_PL_INV_pdf.zip. Этот файл привлёк внимание исследователей, поскольку его размер был больше разархивированного содержимого.

«Вложение ‘SHIPPING_MX00034900_PL_INV_pdf.zip’ вызвало наши подозрения. Размер самого ZIP-файла оказался больше размера разархивированного содержимого. Обычно все наоборот», — гласит отчёт Trustwave.

Изучив архив, эксперты пришли к выводу, что злоумышленники специально создали его таким образом, чтобы он содержал две структуры, у каждой из которых собственная EOCD-запись.

В первой структуре находился файл-приманка order.jpg, во второй — исполняемый файл SHIPPING_MX00034900_PL_INV_pdf.exe, оказавшийся на деле вредоносом NanoCore RAT.

Операторы спамерской кампании специально создали такой архив для обхода защитных шлюзов email, которые в ходе рассылок анализировали лишь безобидную приманку.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru