



Большинство сисадминов предпочитают GUI для управления файрволом

Большинство сисадминов предпочитают GUI для управления файрволом

Большинство сисадминов предпочитают GUI для управления файрволом

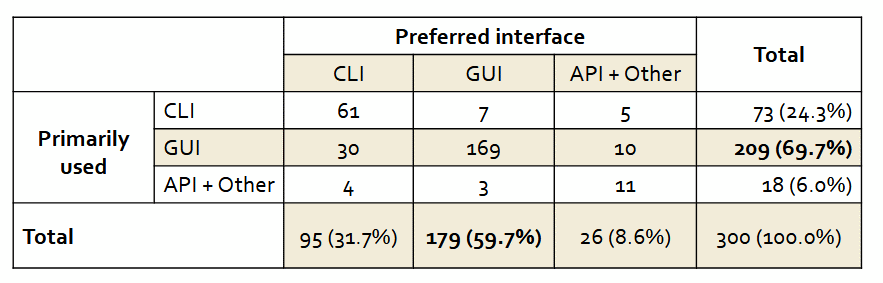
Работая с файрволами, большинство системных администраторов выбирают взаимодействие через GUI (графический интерфейс пользователя), нежели интерфейс командной строки (CLI). К такому выводу пришли исследователи Карлстадского университета в Швеции.

Специалисты провели опрос среди нескольких сотен системных администраторов. Несмотря на стереотип, что все они используют командную строку, любителей GUI оказалось существенно больше.

Практически 60% администраторов заявили, что предпочитают GUI. 70% утверждают, что используют графический интерфейс ежедневно.

По словам экспертов, CLI не всегда подходит для управления сложным набором защитных программ. Хотя в некоторых кругах, безусловно, командная строка является эталоном.

В ходе опроса исследователи задали сисадминам более 15 вопросов, призванных раскрыть причины выбора GUI. Основной такой причиной стало юзабилити.

«CLI совсем не годится для отображения визуальной информации», — заявил Леонардо Мартучи, один из проводивших исследование специалистов.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru