



7,5 млн записей пользователей Adobe Creative лежали открытыми в Сети

7,5 млн записей пользователей Adobe Creative лежали открытыми в Сети

7,5 млн записей пользователей Adobe Creative лежали открытыми в Сети

У Adobe есть база данных Elasticsearch, содержащая 7,5 миллионов записей, принадлежащих пользователям Adobe Creative Cloud. Кеш этой базы никак не был защищён, что позволяло любому получить доступ к информации клиентов. Нужно было только знать, где искать.

Справедливости ради стоит отметить, что пользовательские данные не были слишком конфиденциальными, однако с их помощью злоумышленники могли бы организовать более продуманные фишинговые кампании.

Боб Дьяченко, исследователь в области безопасности, заявил, что пользовательская информация лежала открытой около недели. Специалист сообщил Adobe о проблеме ещё 19 октября, в тот же день компания приняла меры.

Команда Comparitech утончила, что паролей или платёжной информации в открытом доступе не было.

На сегодняшний день непонятно, нашёл ли кто-нибудь БД с данными пользователей. Но если всё же злоумышленники вышли на базу, они точно попытаются организовать кампанию целевого фишинга.

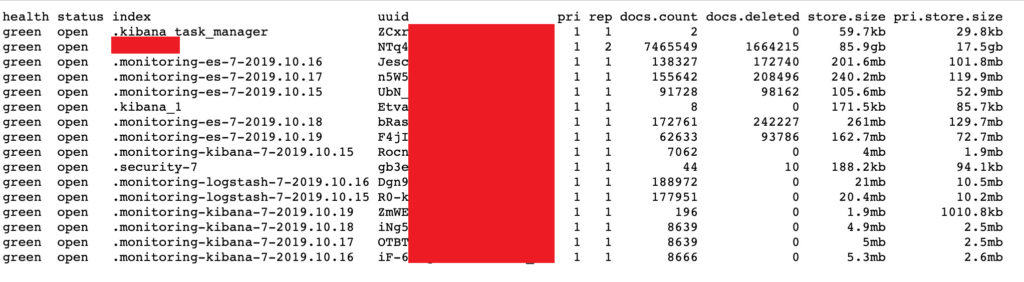
По словам обнаруживших утечку экспертов, размер базы кеша был близок к 86 Гб.

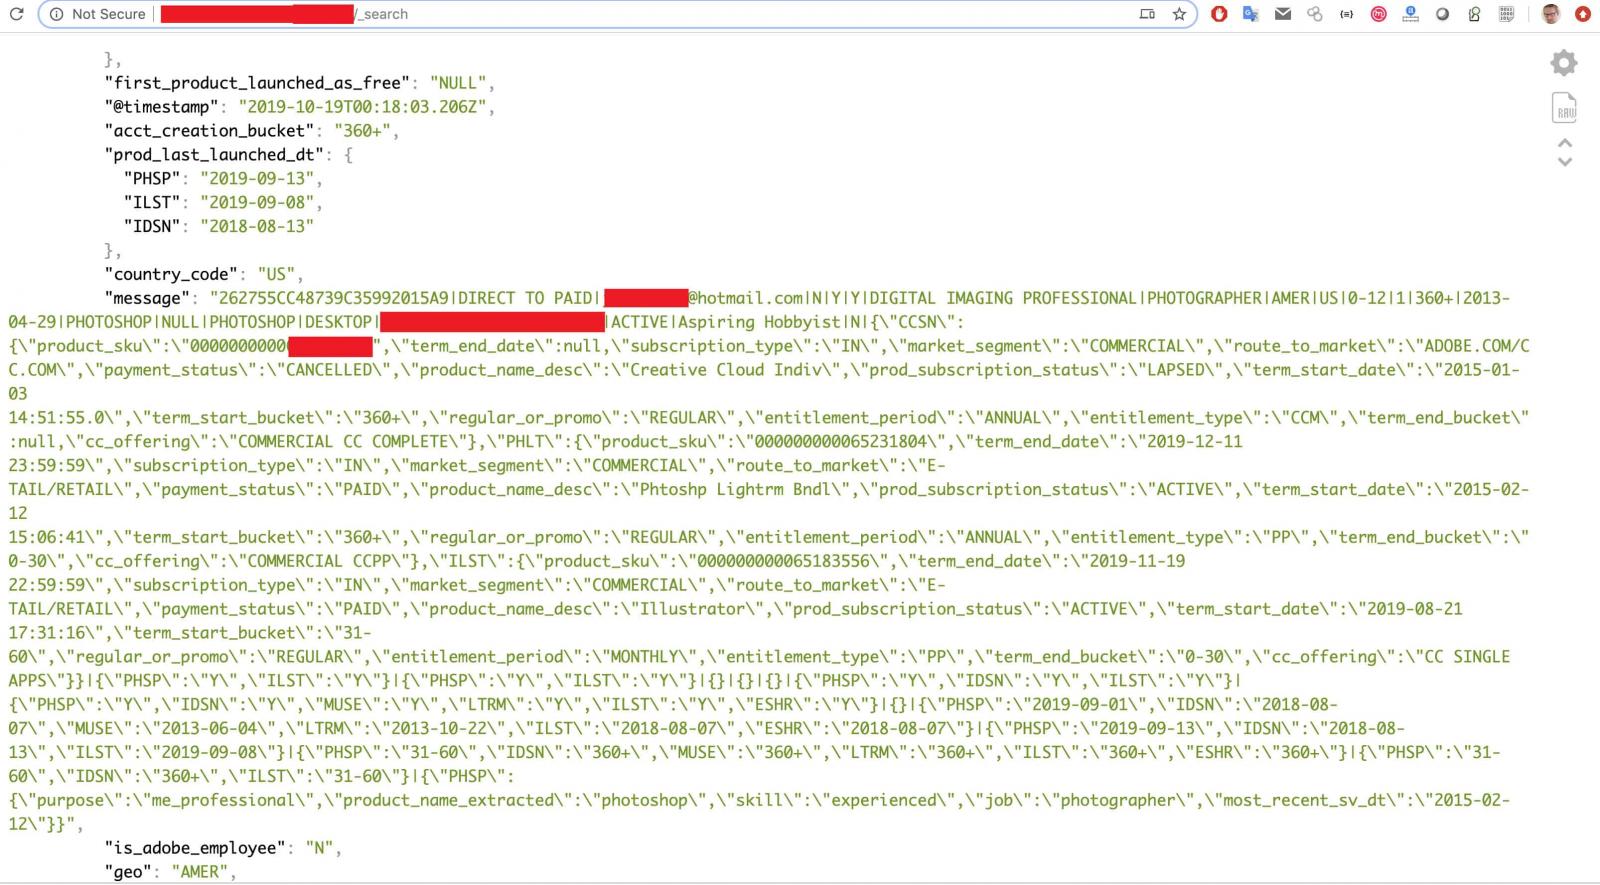
Дьяченко поделился скриншотом, на котором видно, какие именно данные лежали открытыми: адреса электронной почты, дата создания аккаунта, используемые клиентом продукты и статус оплаты.

Помимо этого, была и менее важная информация: статус подписки, является пользователь сотрудников Adobe, идентификатор пользователя, страна проживания и время последнего входа в учётную запись.

Сама компания уже успела опубликовать официальное заявление, в котором объясняется, что база данных была частью прототипа окружающей среды.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru