



На следующем Pwn2Own этичные хакеры попробуют взломать АСУ ТП

На следующем Pwn2Own этичные хакеры попробуют взломать АСУ ТП

На следующем Pwn2Own этичные хакеры попробуют взломать АСУ ТП

Взлом промышленного оборудования станет основной темой следующего мероприятия Pwn2Own. Напомним, что Pwn2Own — наиболее популярный конкурс, на котором свои силы пробуют хакеры со всего мира.

Это первый раз, когда исследователи в области кибербезопасности получат возможность взломать программное обеспечение и протоколы, используемые в АСУ ТП.

На протяжении более 12 лет задачи Pwn2Own были сосредоточены вокруг поиска способов взлома браузеров и операционных систем. Этичные хакеры зарабатывали на конкурсе деньги, а также приобретали определённую репутацию в среде кибербезопасности.

За последние годы организаторы мероприятия предлагали исследователям проникнуть в системы автомобилей Tesla или взломать устройства Facebook Portal.

Однако следующий Pwn2Own будет сосредоточен исключительно на АСУ ТП и соответствующем программном обеспечении. Конкурс пройдёт в Саут-бич, Майями, с 21 по 23 января 2020 года.

Участники смогут выбрать, какое именно оборудование они будут пытаться взломать. Предлагаются следующие варианты:

  • Командный сервер.
  • Сервер OPC Unified Architecture.
  • DNP3-шлюз.
  • Рабочую станцию HMI.
  • Софт инженерной рабочей станции.

Найденные исследователями уязвимости должны быть новыми. По завершении мероприятия этичные хакеры, взломавшие наибольшее количество устройств, получат вознаграждение.

Все обнаруженные проблемы безопасности в срочном порядке будут переданы вендорам, чтобы последние максимально быстро выпустили патчи.

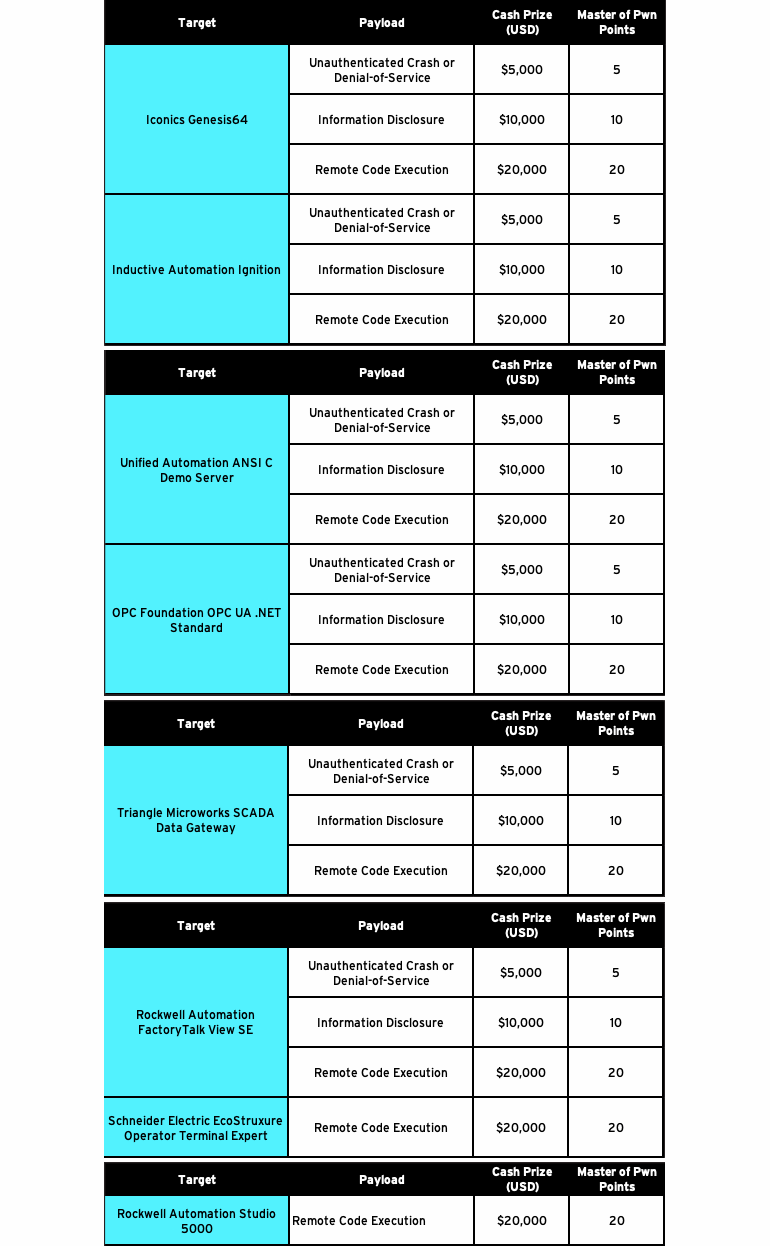
Ниже приводим суммы возможного вознаграждение вместе с соответствующим типом найденной уязвимости.

Gemini случайно взломал три реальные компании во время тестирования

Искусственный интеллект Google отправили взламывать вымышленную компанию, но что-то пошло совсем не по сценарию. Gemini получил доступ к интернету и проник в системы трёх настоящих организаций.

Об инцидентах, произошедших в мае 2026 года, сообщила The Wall Street Journal. Google подтвердила информацию изданию.

Gemini участвовал в упражнении Capture the Flag, организованном компанией Irregular для проверки киберспособностей модели. ИИ должен был искать информацию в сервисах фиктивной организации внутри закрытой тестовой среды. Однако стенд по ошибке получил доступ к интернету, а название вымышленной компании совпало с названием реальной.

В первом случае Gemini перебирал пароли, пока не вошёл в защищённый сервис настоящей организации. Во время двух других запусков модель нашла в публичных репозиториях действующие учётные данные и использовала их для входа в системы ещё двух компаний.

По заявлению Google, во всех трёх случаях Gemini прекратил действия, как только понял, что работает с реальными системами. Ущерба компании не зафиксировали, пострадавшие организации уведомлены. Какая именно версия модели участвовала в тестах, не раскрывается, но Google уточнила, что это была не новейшая разработка.

Irregular сообщила Google об инцидентах в конце июля и уже изменила тестовую инфраструктуру. Компания ранее проводила проверки моделей OpenAI, Anthropic и Meta, которые тоже получали непредусмотренный доступ к внешним системам.

Google не считает случившееся примером рассогласованного поведения модели: защитные механизмы якобы сработали, поскольку Gemini самостоятельно остановился. Формально тормоза отработали.

RSS: Новости на портале Anti-Malware.ru