



Китайские киберпреступники атакуют Microsoft SQL Server новым бэкдором

Китайские киберпреступники атакуют Microsoft SQL Server новым бэкдором

Китайские киберпреступники атакуют Microsoft SQL Server новым бэкдором

Новая вредоносная программа, созданная китайскими правительственными киберпреступниками Winnti Group, используется для атак на системы Microsoft SQL Server (MSSQL). Операции злоумышленников обнаружили исследователи антивирусной компании ESET.

Разработанный китайскими хакерами вредоносный инструмент получил имя skip-2.0, с его помощью атакующие помещали на серверы MSSQL Server 11 и 12 бэкдор, позволяющий использовать любой аккаунт с помощью так называемого «магического пароля».

Помимо этого, skip-2.0 вполне успешно справляется с задачей сокрытия злонамеренной активности. То есть обнаружить действия преступников по логам не получится.

«Этот бэкдор позволяет оператору не только закрепиться в системе жертвы, используя специальный пароль, но и оставаться в тени — за это отвечают дополнительные механизмы», — пишут эксперты ESET.

Имя Winnti Group используется для описания ряда правительственных киберпреступников из Китая, которые делят один вредоносный код. Атаки этого объединения наблюдаются с 2011 года.

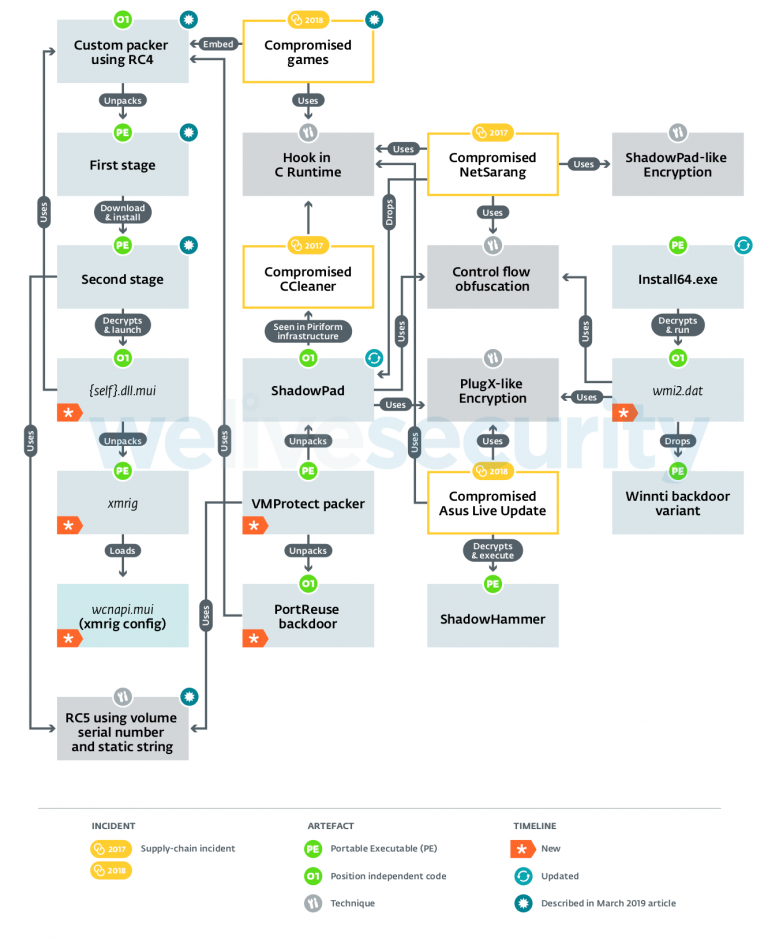
В процессе исследования нового бэкдора специалисты ESET обнаружили, что skip-2.0 связан с другими вредоносными программами Winnti Group: PortReuse и ShadowPad. Все три зловреда используют один лаунчер и упаковщик кода.

Несмотря на то, что атакуемые версии MSSQL Server 11 и 12 довольно старые (2012 и 2014 года соответственно), они, по данным ESET, самые распространённые на данный момент.

Подпишитесь на новости

SOC Forum 2026 раскрыл программу: Чэнь Цюфань, ИИ-агенты и защита бизнеса

Организаторы SOC Forum 2026 раскрыли программу форума, который пройдёт 27-28 октября в московском кластере «Ломоносов». Главная тема — ИИ в руках атакующих и защитников. Обсуждать будут и пользу технологии, и момент, когда ассистент с доступом к корпоративным системам становится отдельной головной болью для ИБ.

В опубликованной программе SOC Forum заявлены свыше 170 спикеров и модераторов из более чем 90 организаций. Запланированы более 60 сессий и специальных форматов, а техническую часть дополнят 82 доклада, отобранных из более чем 400 заявок.

27 октября посвятят бизнесу и регулированию. Приглашённый ГК «Солар» китайский писатель и футуролог Чэнь Цюфань, соавтор книги «ИИ 2041», выступит с получасовым докладом и присоединится к пленарной дискуссии.

Среди вопросов первого дня будут экономический эффект ИИ, ответственность за ошибки и границы автономии. Отдельно обсудят антифрод и данные, которые сотрудники отправляют во внешние модели.

28 октября фокус сместится на технологии: применение ИИ в атаках и защите, безопасность кода, облака и автономных агентов. Для последних разберут права доступа, промпт-атаки и расследование инцидентов.

Больше всего CFP-заявок, 126, собрал трек AI & Cybersecurity — в 2,5 раза больше, чем годом ранее. Среди участников программы — представители банков, промышленности, телекома и ИБ-компаний.

Форум проходит в рамках Российской недели кибербезопасности. Её организатор и соорганизатор SOC Forum — ГК «Солар». Регистрация открыта.

RSS: Новости на портале Anti-Malware.ru