



Вредоносный Tor маскируется под русскую версию и крадет криптовалюту

Вредоносный Tor маскируется под русскую версию и крадет криптовалюту

Вредоносный Tor маскируется под русскую версию и крадет криптовалюту

Вредоносная версия браузера Tor пытается выкрасть криптовалюту пользователей, совершающих покупки на площадках дарквеба. Помимо этого, она отслеживает посещённые жертвой сайты.

В результате этой кампании злоумышленникам удалось заработать около $40 000 в биткоинах. На три зарегистрированных преступниками кошелька было переведено более 860 трансакций.

Вредоносный Tor маскируется под русскую версию браузера. Выложившие его на Pastebin лица утверждают, что он предназначен специально для обхода блокировок в стране и защиты от российских политиков.

Спамерские письма также способствуют распространению этой злонамеренной версии популярного анонимного интернет-обозревателя.

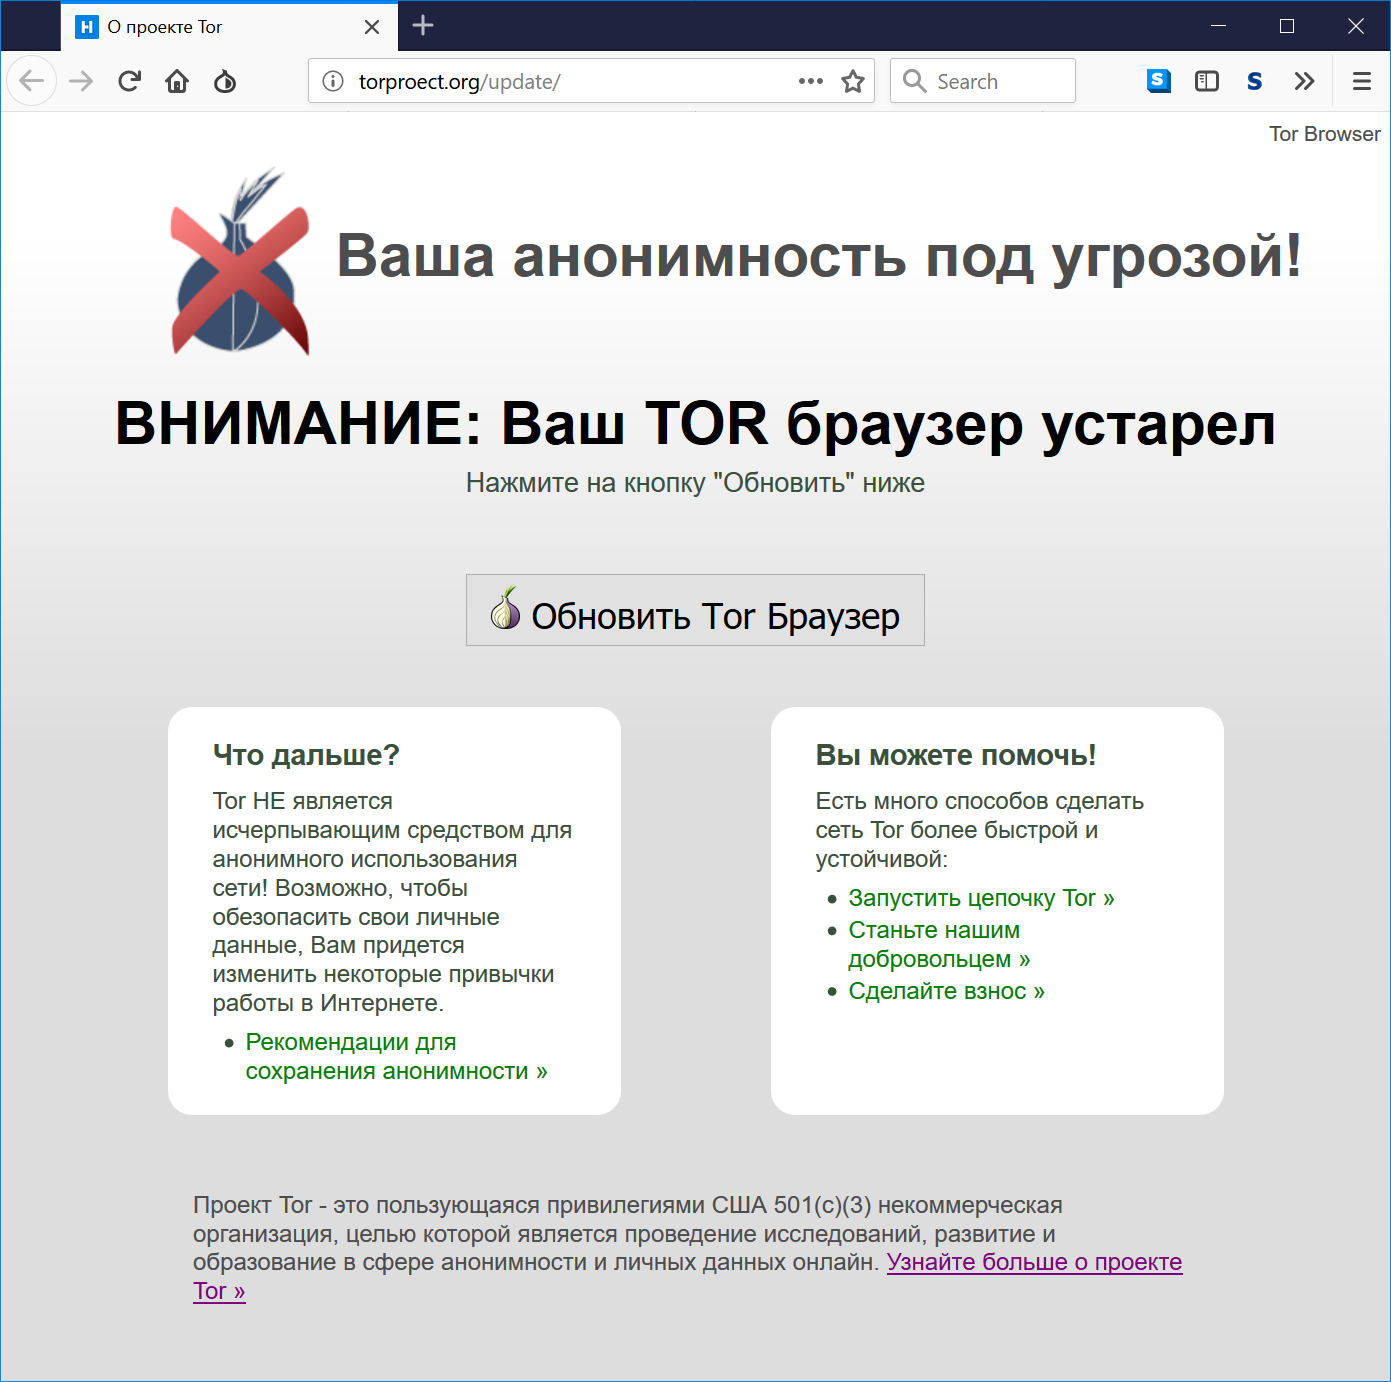
Киберпреступники даже зарегистрировали домен torproect[.]org (обратите внимание, что буква «j» отсутствует). Страница сайта выглядит почти так же, как официальный ресурс проекта Tor.

На поддельном сайте пользователя пугают старой историей о том, что его браузер устарел, в качестве решения предлагают установить актуальную версию.

По словам специалистов ESET, специальный скрипт в этой версии Tor, надписанный злоумышленниками, может красть вводимые в формы данные, скрывать настоящий контент и отображать фейковые сообщения.

Напомним, что разработчики Tor Project выпустили специальные расширения для браузеров Chrome и Firefox, позволяющие пользователям превратить свой интернет-обозреватель в прокси. Этим могут воспользоваться граждане стран, на территории которых блокируется сеть Tor.

Подпишитесь на новости

РКН указал на Google Forms как на риск для локализации персональных данных

Собрать заявки через Google Forms удобно, но удобство не отменяет требований к персональным данным. В докладе Роскомнадзора сервис отдельно отмечен как проблемный вариант в контексте локализации баз данных граждан России. Форма на пять минут может обернуться вопросами, на которые отвечать придётся значительно дольше.

Такая позиция представлена в материалах выступления начальника управления по защите прав субъектов персональных данных РКН Юрия Контемирова на семинаре системы ГАРАНТ 5 ноября.

На слайде об «иностранных элементах» ведомство подчёркивает: первично — соблюдение требований к локализации баз на территории РФ. Рядом с перечислением операций, включая запись, хранение и извлечение данных, использование Google Forms помечено красным крестом.


Отдельно РКН разграничивает локализацию и трансграничную передачу. Последняя определяется как передача данных иностранному лицу на территорию иностранного государства. Для неё предусмотрен собственный порядок, включая уведомление ведомства.

При этом, согласно презентации, передача российскому получателю сама по себе не становится трансграничной только потому, что используется иностранный мессенджер. Но такая квалификация не снимает отдельных требований к локализации.

В докладе также указан штраф до 6 млн рублей по части 8 статьи 13.11 КоАП за нарушение требований локализации.

RSS: Новости на портале Anti-Malware.ru